

Introducción
Los agentes de IA y las herramientas que utilizan están cada vez más presentes en la infraestructura corporativa. Pueden ejecutar diversas acciones con los privilegios del usuario, entre ellas acceder a datos, ejecutar comandos e interactuar con servicios externos. Esto plantea nuevos riesgos de seguridad de la información, sobre todo cuando estas herramientas se usan fuera del control del equipo de seguridad y sin políticas de seguridad bien definidas.
Detectar, rastrear y controlar los agentes de IA se ha convertido en una de las tareas más urgentes de los equipos de seguridad de la información. Seguimos de cerca la evolución de las tecnologías y mantenemos nuestras soluciones actualizadas para responder con rapidez a las nuevas amenazas en un panorama tecnológico que cambia con rapidez. En este material presentamos el nuevo contenido especializado de los productos de Kaspersky, que permite hacer frente a las amenazas derivadas de la proliferación de los agentes de IA. Abordamos este problema desde varios frentes.
En primer lugar, es necesario entender bien la amenaza a la que nos enfrentamos. Para ello, agregamos al portal Kaspersky Threat Intelligence perfiles que describen diversos agentes de IA y las formas en que los atacantes los explotan. Los agentes de IA son, en esencia, programas (procesos) que se ejecutan en el sistema operativo de los endpoints y pueden iniciar otros procesos. Esto significa que las soluciones de Endpoint Detection and Response son, en el contexto de esta amenaza, uno de los principales controles en los endpoints. Identifican la presencia y la ejecución de agentes de IA, rastrean su actividad, detectan comportamientos que pueden resultar peligrosos y, cuando es necesario, toman medidas de respuesta (detienen el proceso sospechoso, bloquean la actividad o aíslan el host) para reducir la probabilidad de que el incidente avance. Para ello, desarrollamos reglas de detección específicas y adaptadas.
Es posible usar las funciones de Kaspersky Next (Kaspersky Endpoint Security) para controlar y restringir la ejecución de agentes de IA. Esta solución detecta la presencia de agentes de IA y regula su uso mediante el componente “Control de aplicaciones”, que categoriza los procesos de las aplicaciones iniciadas en los endpoints, y el componente “Control web”, que permite administrar el acceso de los usuarios en los endpoints a determinadas categorías de recursos web.
Por último, los agentes de IA legítimos pueden incorporar instrucciones maliciosas (conocidas como “habilidades” o “skills”), por ejemplo, al descargarlas de fuentes externas peligrosas. Kaspersky Scan Engine analiza las aplicaciones instaladas para identificar este tipo de amenazas y también monitorea los archivos de modelos LLM en busca de código malicioso. Analicemos estas soluciones y tecnologías con más detalle.
Aplicaciones y servicios de IA populares en las organizaciones
En septiembre 2026, Anthropic y OpenAI ocupaban los primeros lugares en popularidad entre los usuarios de los productos de Kaspersky. Esta lista se basa en datos de telemetría de las soluciones de Kaspersky y refleja la cantidad de usuarios que tenían instalados los productos correspondientes de estos proveedores de IA en el momento del estudio.
| No. | Producto basado en IA |
| 1 | Claude |
| 2 | Claude Code |
| 3 | Codex |
| 4 | OpenCode |
| 5 | Zed |
| 6 | Wispr Flow |
| 7 | LM Studio |
| 8 | ZCode |
| 9 | Chatbox |
| 10 | Cherry Studio |
Se observa que las aplicaciones de IA más populares son los sistemas agénticos, en particular los agentes de IA para el desarrollo de software. Además, el TOP 10 incluye una aplicación para ejecutar modelos de lenguaje de gran tamaño (LM Studio) de forma local y una aplicación para tomar notas por voz (Wispr Flow).
Según fuentes abiertas, los servicios de IA más difundidos en 2026 son los siguientes.
| No. | Servicio de IA |
| 1 | ChatGPT |
| 2 | Google Gemini |
| 3 | Claude |
| 4 | Grammarly |
| 5 | DeepSeek |
Al analizar las aplicaciones más populares y demandadas, nuestros expertos también advirtieron un aumento pronunciado de versiones vulnerables de software y servicios relacionados con la IA; desde 2025 hasta la fecha, se superaron las 2.500 vulnerabilidades publicadas.
Número de vulnerabilidades publicadas en LLM, herramientas de IA y complementos que incluyen una funcionalidad similar, en el periodo 2025–2026 (descargar)
* Los datos de trimestres anteriores se actualizaron y pueden presentar pequeñas diferencias respecto de los publicados con anterioridad.
Componentes “Control de aplicaciones” y “Control web”
Para garantizar el cumplimiento de la política de seguridad de la organización respecto de los agentes de IA y otras aplicaciones de IA en la red corporativa, los productos de Kaspersky ofrecen funciones de control de aplicaciones mediante las llamadas categorías KL. Estas sirven para clasificar el software instalado y permiten configurar de forma granular el inicio de las aplicaciones autorizadas en la organización.
El componente “Control de aplicaciones” (Application Control) permite ver qué agentes de IA funcionan en los sistemas corporativos en cada momento, en qué hosts y con qué cuentas de usuario, mediante el análisis de los procesos iniciados en los endpoints. Además, “Control de aplicaciones” informa desde hace cuánto tiempo se utiliza un programa determinado.
Esta función facilita al administrador de Kaspersky Security Center (KSC) el trabajo de control de aplicaciones. Con las categorías KL, es posible permitir o bloquear el inicio de agentes de IA dentro de la empresa para determinados grupos de empleados.
Así se ve la funcionalidad descrita desde el lado de los administradores de KSC.
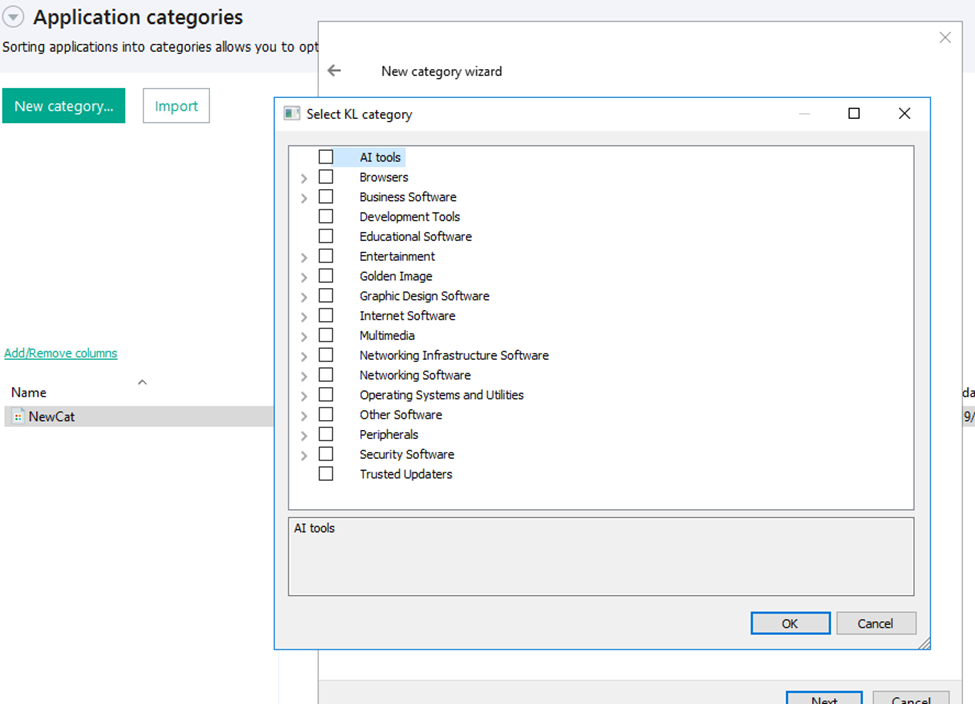
Categorías KL disponibles al configurar “Control de aplicaciones”
Para conocer en detalle el proceso de configuración de “Control de aplicaciones” en KSC, puede consultar este enlace.
En Kaspersky Endpoint Security (KES), el componente “Control de aplicaciones” puede funcionar en dos modos:
- Lista de denegados. Modo en el que “Control de aplicaciones” permite a los usuarios iniciar cualquier aplicación, salvo las que están prohibidas en las reglas de “Control de aplicaciones”. Este modo viene establecido de forma predeterminada.
- Lista de permitidos. Modo en el que “Control de aplicaciones” impide a los usuarios iniciar cualquier aplicación, salvo las que están permitidas de forma explícita en las reglas de “Control de aplicaciones”.
A continuación describimos los pasos para configurar el componente “Control de aplicaciones” en el modo que bloquea las herramientas de IA.
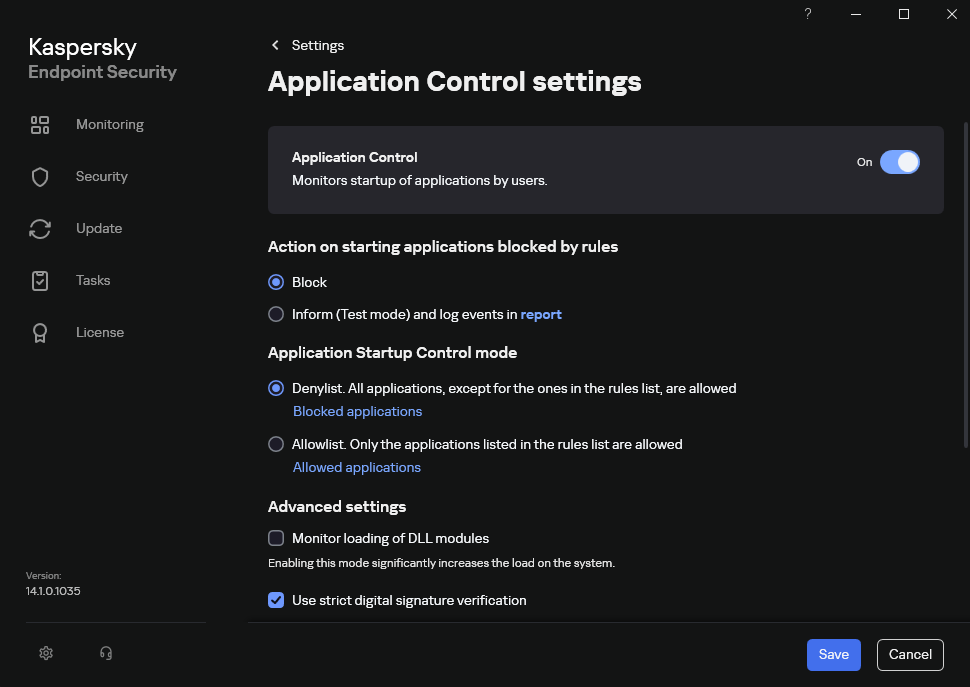
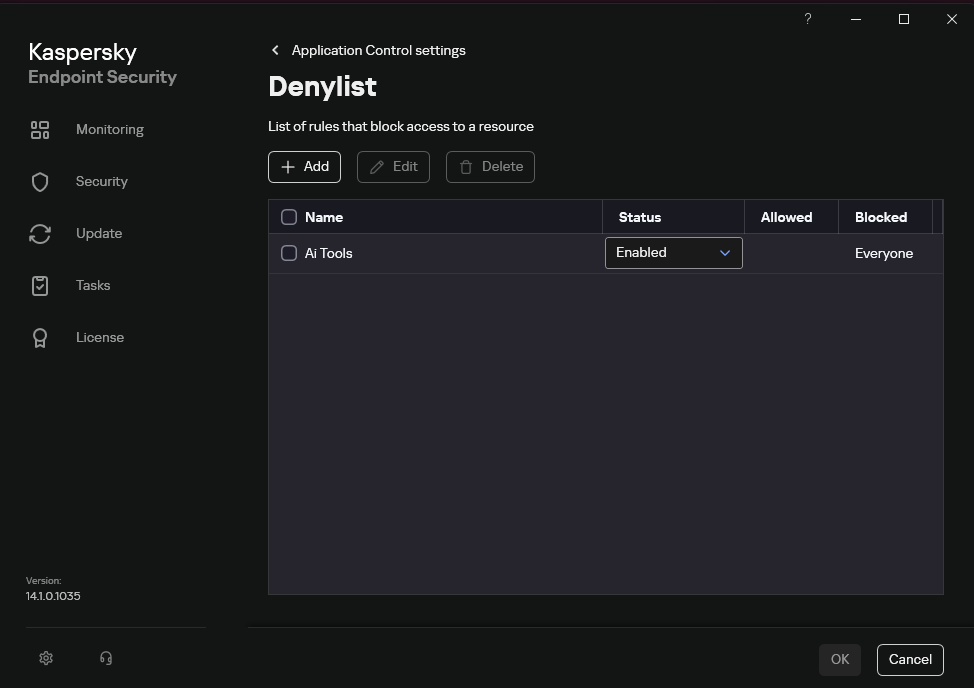
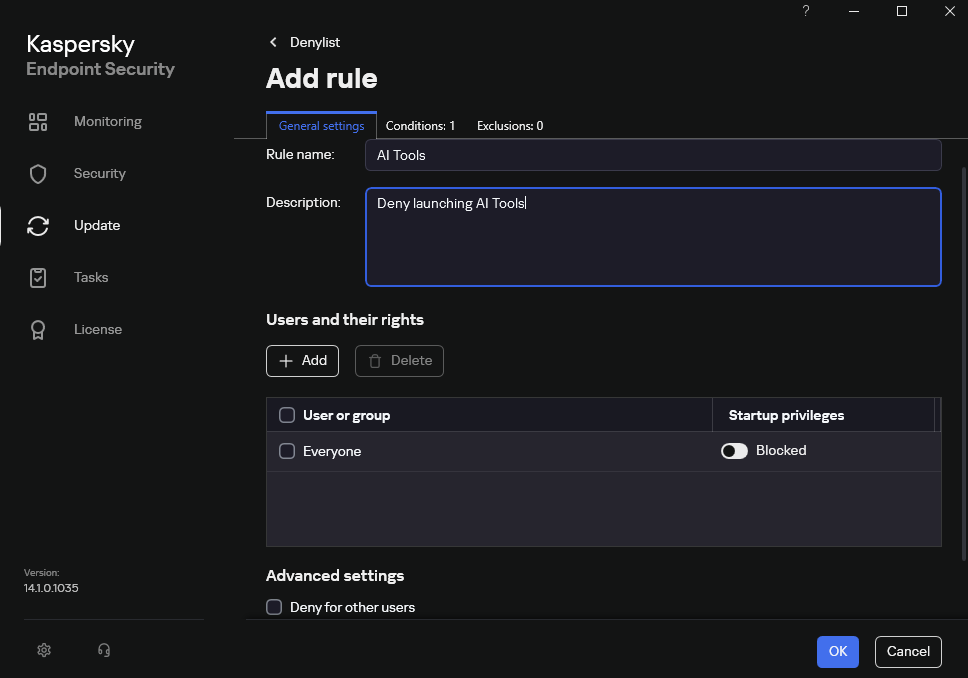
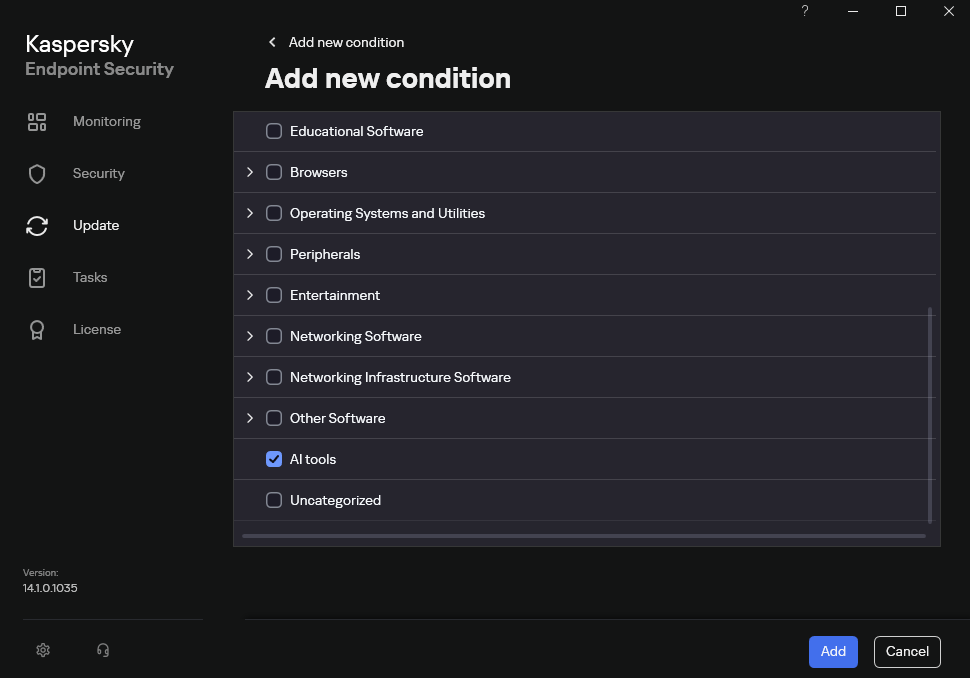
Configuración de “Control de aplicaciones” con la categoría “Herramientas de IA” en KES
En este caso, cuando el usuario intente iniciar un agente de IA, recibirá la notificación correspondiente y la herramienta no se ejecutará.
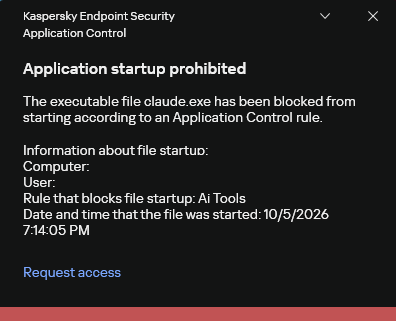
Notificación de KES sobre un intento de iniciar un agente de IA
Para conocer con más detalle la configuración del módulo “Control de aplicaciones” en KES, puede consultar este enlace. En nuestro portal público también puede consultar información sobre las categorías KL y las aplicaciones que incluyen, en particular los detalles de la categorización de los agentes de IA y su popularidad.
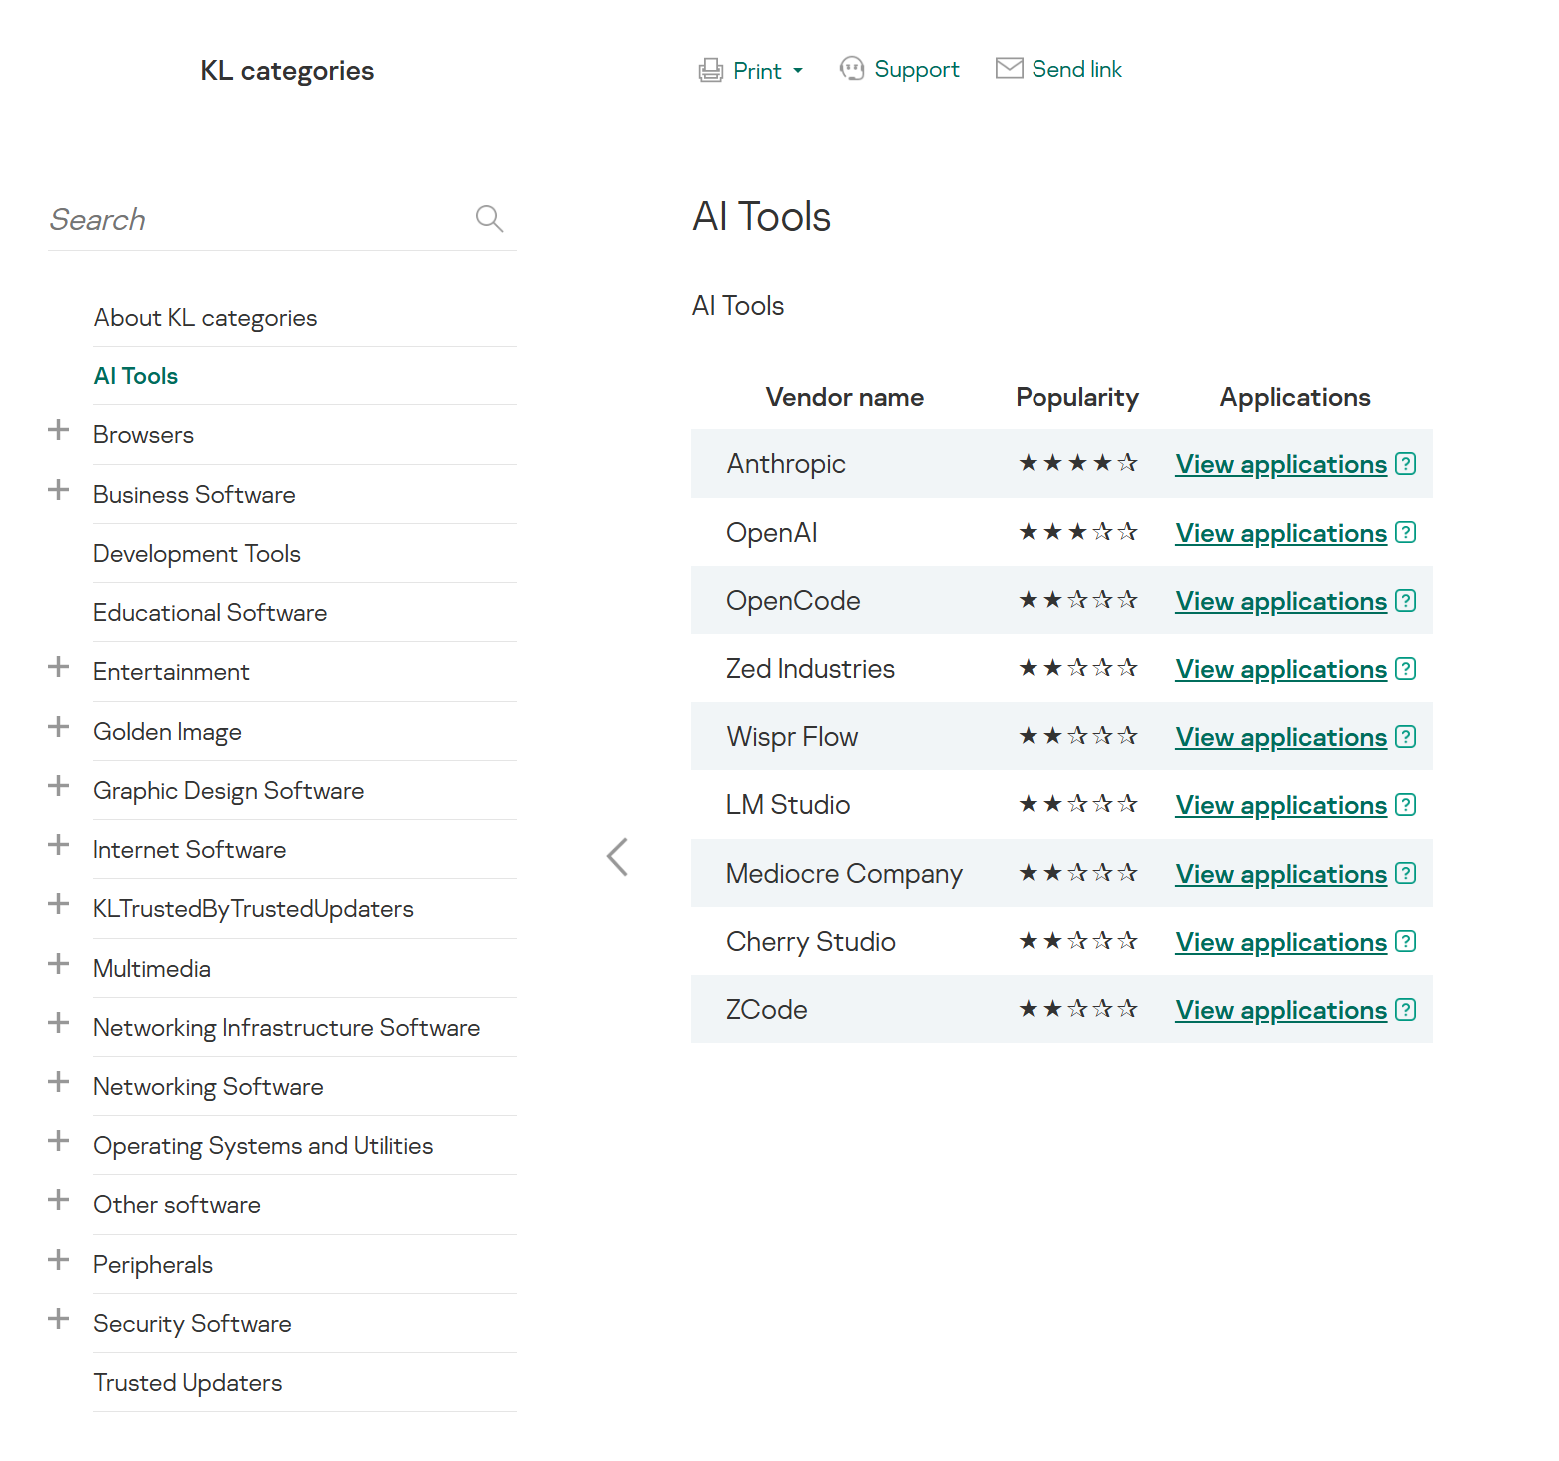
Categoría KL “Herramientas de IA”
La lista desplegable “Ver aplicaciones” muestra los productos que pertenecen a un proveedor específico.
De manera similar, el componente “Control web” permite administrar el acceso de los usuarios a recursos web. Cuando un usuario intenta abrir un sitio web cuyo acceso está restringido, KES bloquea el acceso y muestra una advertencia.
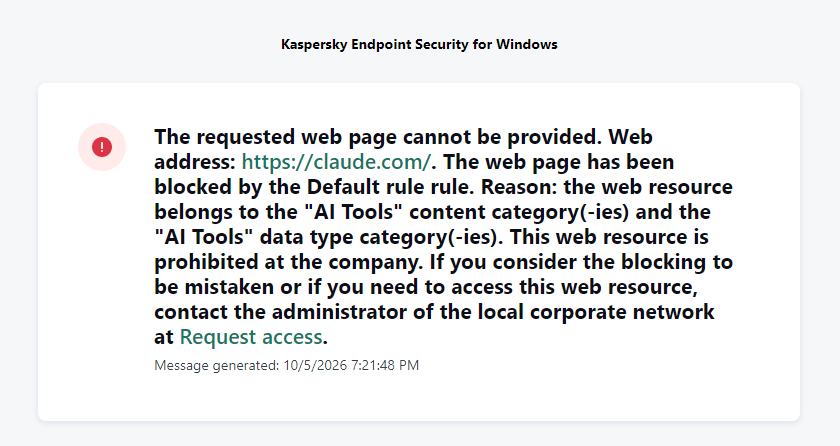
Notificación de KES sobre un intento de acceder a un recurso web prohibido
Al configurar los accesos, el administrador puede bloquear el acceso a los sitios que ofrecen IA como servicio.
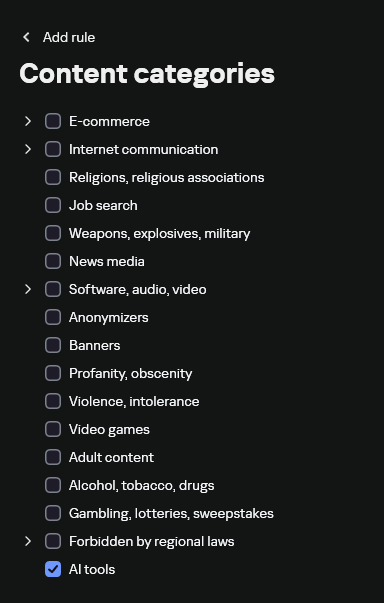
Categorías de sitios web
Para conocer con más detalle la configuración del módulo “Control web”, puede consultar este enlace. En el portal de ayuda también hay información sobre las categorías de sitios web que pueden asignarse a los recursos para configurar la administración del acceso.
Kaspersky Endpoint Detection and Response
Desde la perspectiva de las soluciones de clase EDR, un agente de IA es un proceso común, con su propio archivo ejecutable, un árbol de procesos secundarios e interacciones de red que deben monitorearse en busca de actividad sospechosa. Un atacante puede usar el agente de IA como herramienta de automatización, y también puede emplearlo en un ataque ClickFix para que ejecute una instrucción maliciosa recibida de una fuente no confiable (un documento, una página o un correo electrónico), mientras el agente permanece instalado como herramienta legítima del usuario. Cabe señalar que las acciones inseguras de un agente no siempre indican un ataque. Puede que la cadena no tenga ninguna mala intención y que las condiciones del incidente las cree una instrucción del propio usuario que a primera vista parece común, que no comprende del todo las consecuencias de ejecutarla. Como el simple hecho de que se inicie un agente no permite saber si se usa para un ataque, Kaspersky EDR (KEDR) aplica tanto reglas de comportamiento comunes como reglas escritas y adaptadas para detectar herramientas de IA. Las segundas identifican acciones y configuraciones de riesgo de los agentes y ayudan a determinar qué herramienta de IA participó en la actividad sospechosa.
Las reglas comunes de KEDR detectan la gran mayoría de las técnicas maliciosas habituales, incluso cuando las ejecuta un agente de IA. Un inicio sospechoso de PowerShell, la persistencia mediante el Programador de tareas o un intento de robo de credenciales dejan rastros claros e identificables, que son los mismos sin importar quién inicie esas acciones. Las reglas analizan los parámetros de ejecución, las relaciones entre procesos, los archivos afectados, la actividad de red y otros eventos de telemetría.
Así, en la reciente campaña de Armored Likho identificamos indicios del uso de IA para crear muestras de cargadores y droppers, compilados después mediante NSIS (Nullsoft Scriptable Install System). Los principales artefactos reveladores fueron los iconos en los scripts y los comentarios excesivos en cada función, algo atípico en el código escrito por humanos. Además, el grupo sigue generando nuevos módulos para sus muestras de BusySnake Stealer y BusySnake RAT. Por ejemplo, los atacantes desarrollaron con IA un módulo que realiza numerosas comprobaciones de artefactos de entornos virtuales y calcula una puntuación, a partir de la cual la muestra se ejecuta o termina con el código 0. Aunque las muestras de acceso inicial, las cargas útiles y sus módulos hayan sido generados por IA, las reglas shell_creation_by_rundll32 y suspicious_powershell_cmd_or_script_spawning detectan la ejecución de comandos a través de rundll32 y PowerShell por parte de estos componentes.
Por lo tanto, para detectar un ataque de este tipo es irrelevante quién escribió el cargador, la carga útil y sus módulos: los delatan los comandos que ejecutan, las relaciones entre procesos y otros rastros de su actividad en el sistema. La IA puede participar tanto en la preparación del código como en el propio ataque en el dispositivo.
En el segundo caso, el atacante usa el agente para realizar sus tareas y le da la posibilidad de elegir y ejecutar los comandos necesarios dentro de los privilegios disponibles. Para garantizar la protección, es fundamental relacionar las acciones sospechosas con la herramienta de IA y con las condiciones en las que opera. En KEDR, varias reglas especializadas permiten detectar este tipo de actividad.
Creamos reglas específicas para los agentes de IA más comunes ai_agent_*_access_to_sensitive_file_**, donde * es el nombre de la herramienta y ** es el del sistema operativo. Estas reglas generan alertas cuando el agente accede a archivos con credenciales, tokens y claves.
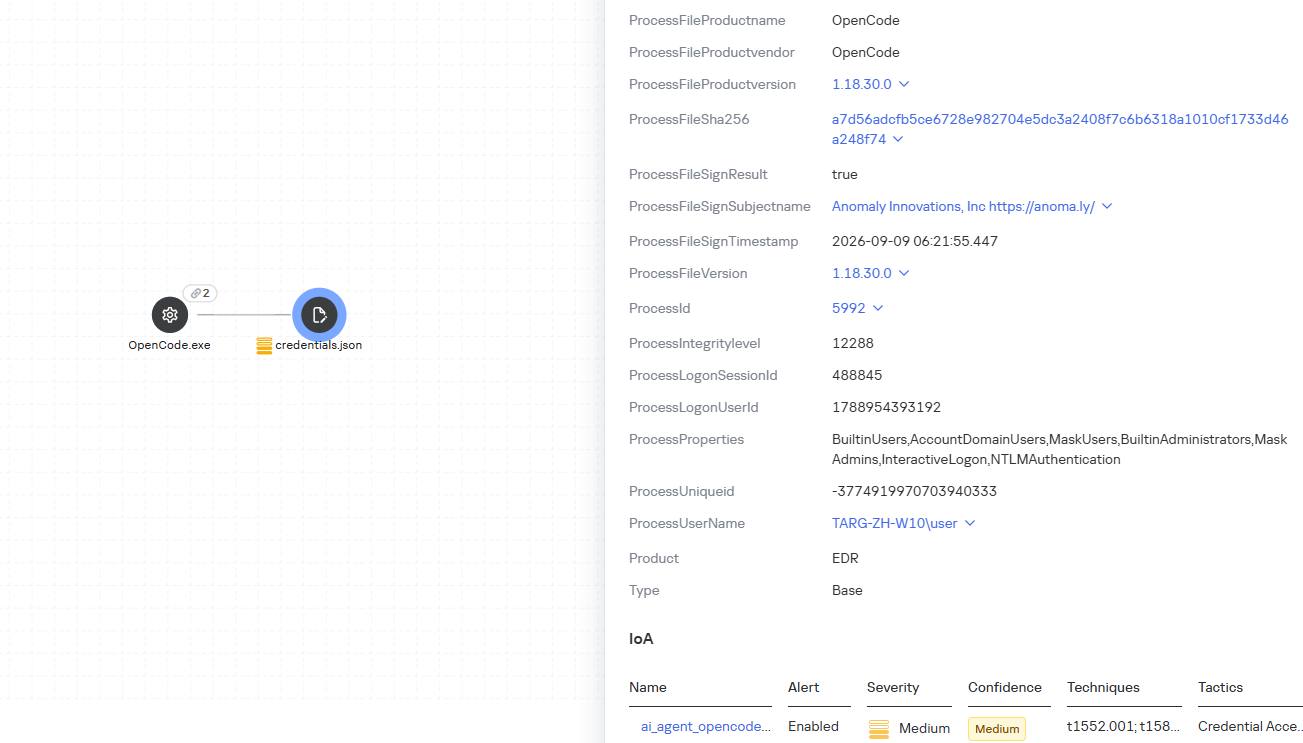
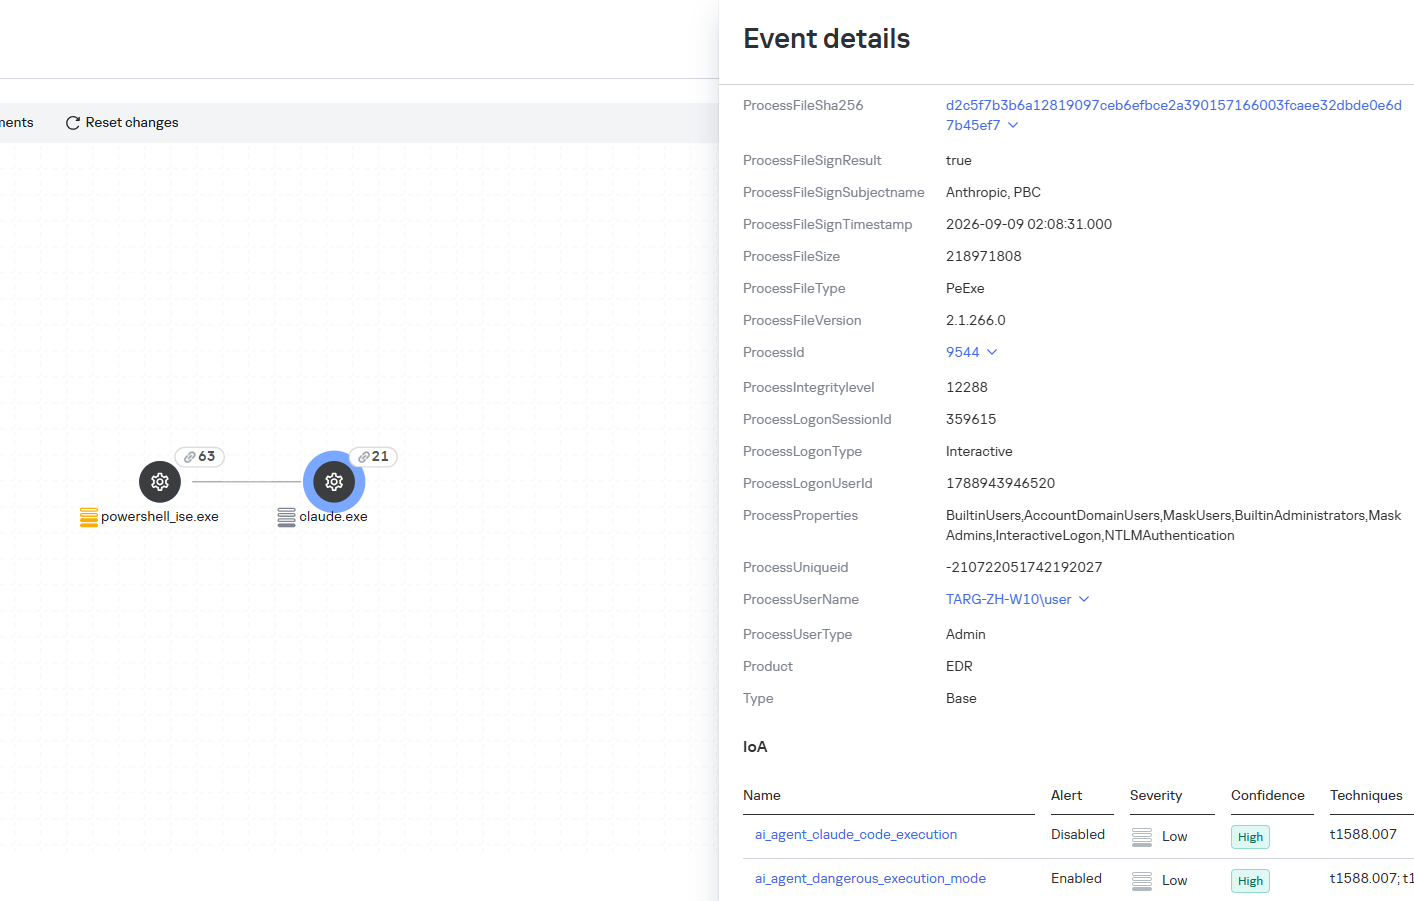
La regla ai_agent_dangerous_execution_mode detecta el inicio de agentes con aprobación automática de todas las acciones (el llamado modo YOLO) o con el sandbox desactivado. Por sí solas, estas configuraciones no indican un ataque, pero permiten que el agente realice acciones peligrosas sin la confirmación del usuario.
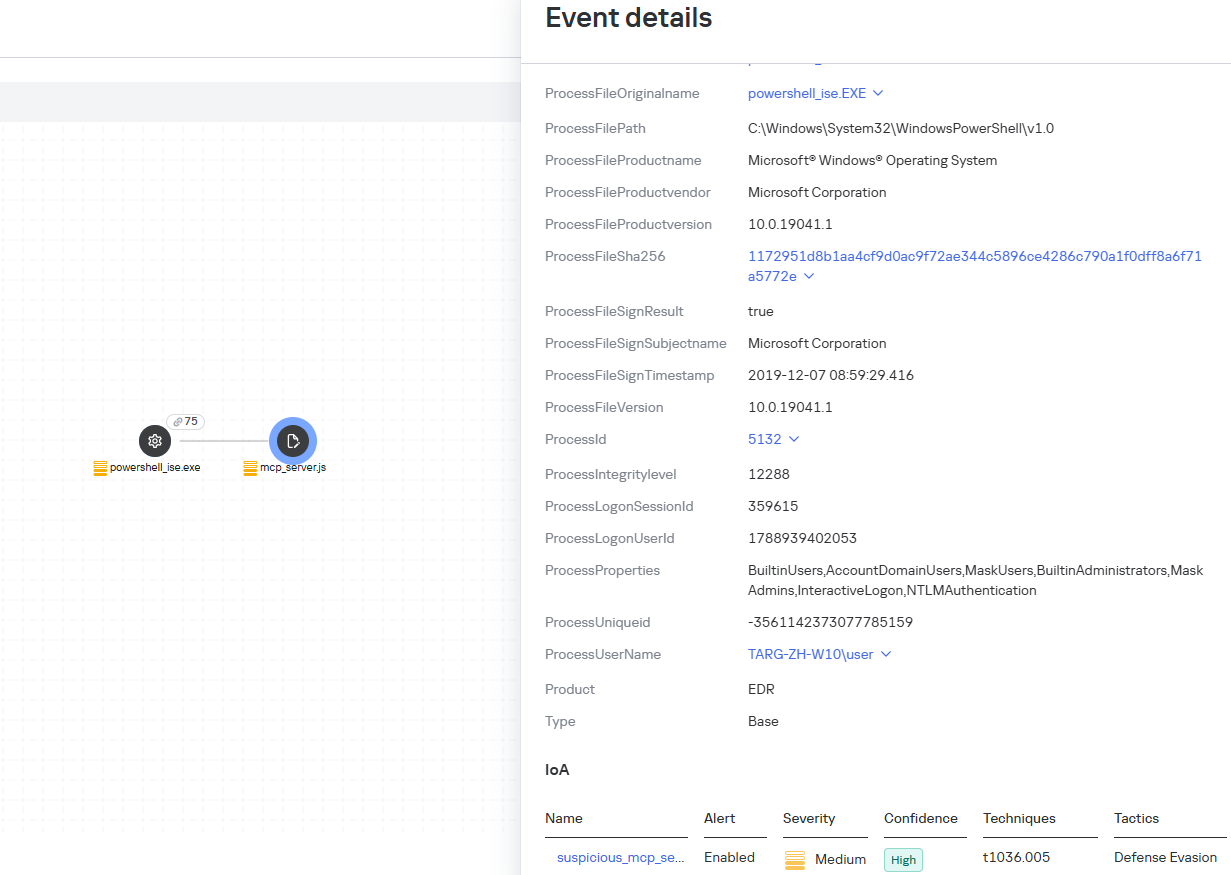
La regla suspicious_mcp_server_artifact se activa cuando se crean o modifican scripts de servidores MCP en directorios ocultos, temporales y de caché. Los atacantes pueden colocar un servidor MCP en estas ubicaciones para conectarlo al agente sin llamar la atención: a través del servidor MCP le pasan instrucciones al agente, invocan herramientas de terceros y obtienen acceso a los datos del usuario.
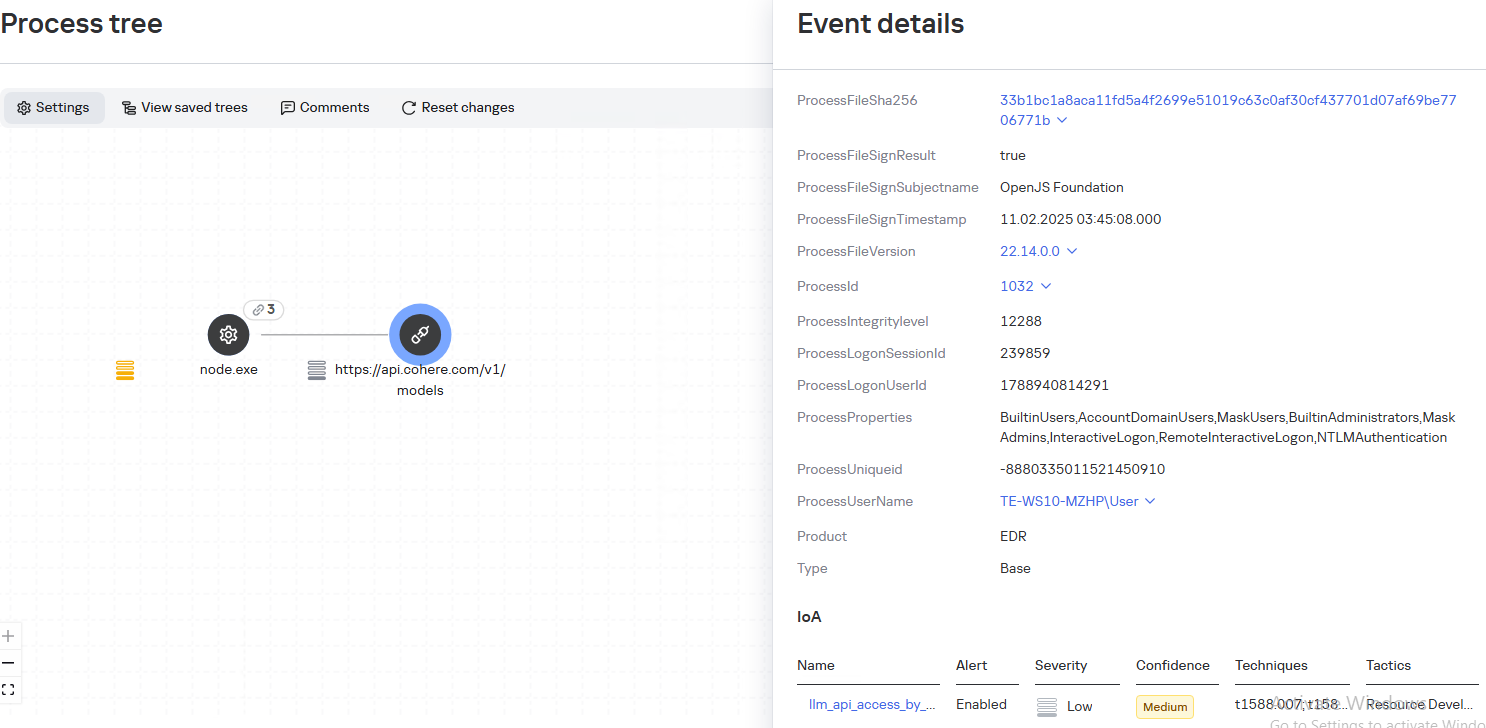
La regla llm_api_access_by_unusual_apps genera una alerta cuando una aplicación se conecta a la API de servicios externos de LLM conocidos en Windows, Linux y macOS, si esa actividad no entra en las excepciones previstas. Así se puede detectar el acceso a un modelo por parte de aplicaciones atípicas para ese comportamiento.
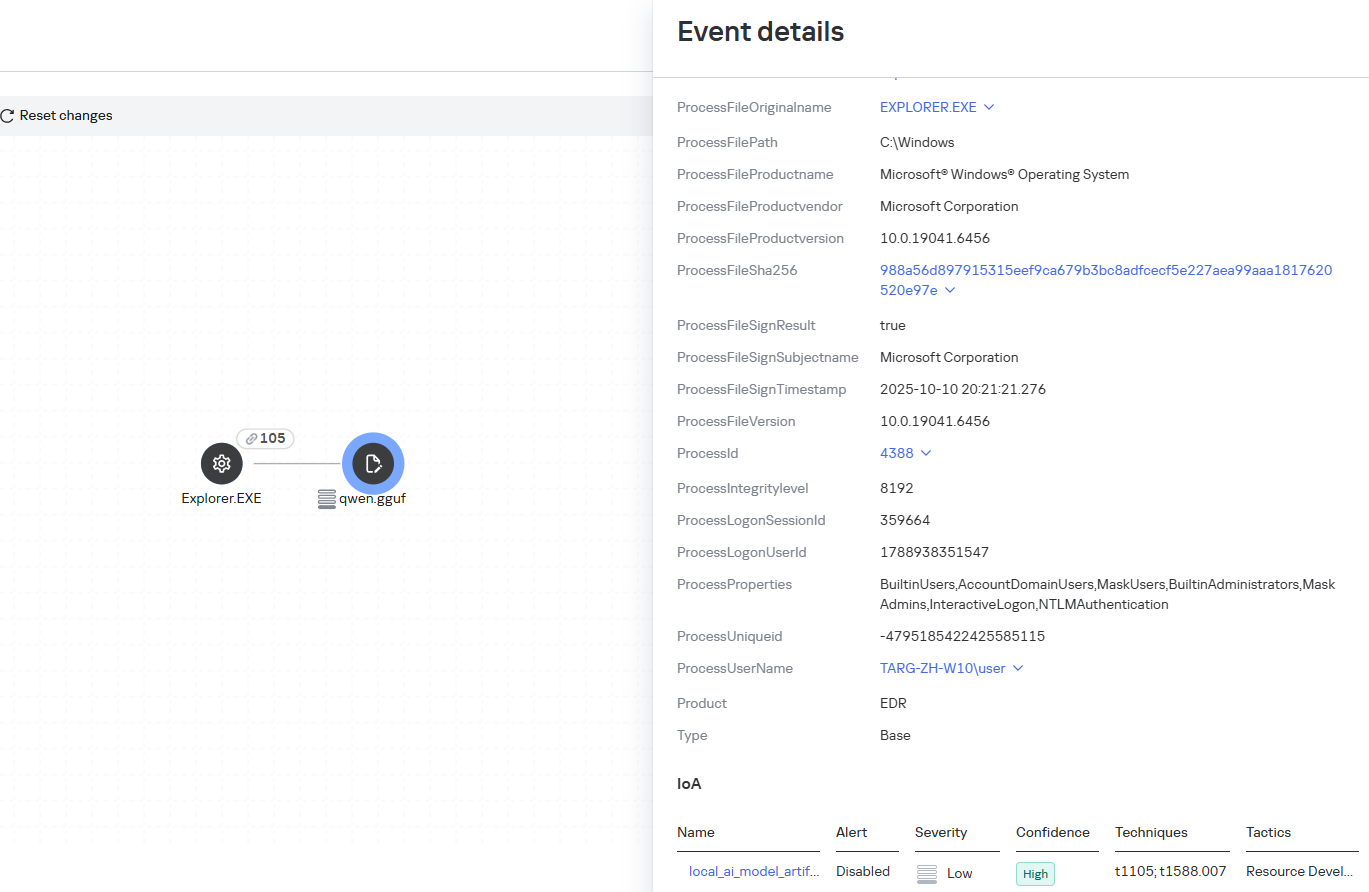
Algunas reglas de Kaspersky EDR marcan eventos para la investigación, pero no generan alertas. Por ejemplo, las reglas ai_agent_**_execution marcan el inicio de agentes conocidos en Windows, Linux y macOS. La regla local_ai_model_artifact registra la creación y modificación de archivos de modelos de IA en los directorios característicos de aplicaciones, entornos de ejecución y caché. Con estos eventos se pueden detectar en el dispositivo herramientas de IA, incluidas las que funcionan con modelos locales sin acceder a una API externa.
Kaspersky Threat Intelligence Portal
Perfiles de agentes de IA
El portal Kaspersky Threat Intelligence reúne una gran cantidad de perfiles de software, incluidos agentes de IA, que se pueden filtrar por la etiqueta ai_.
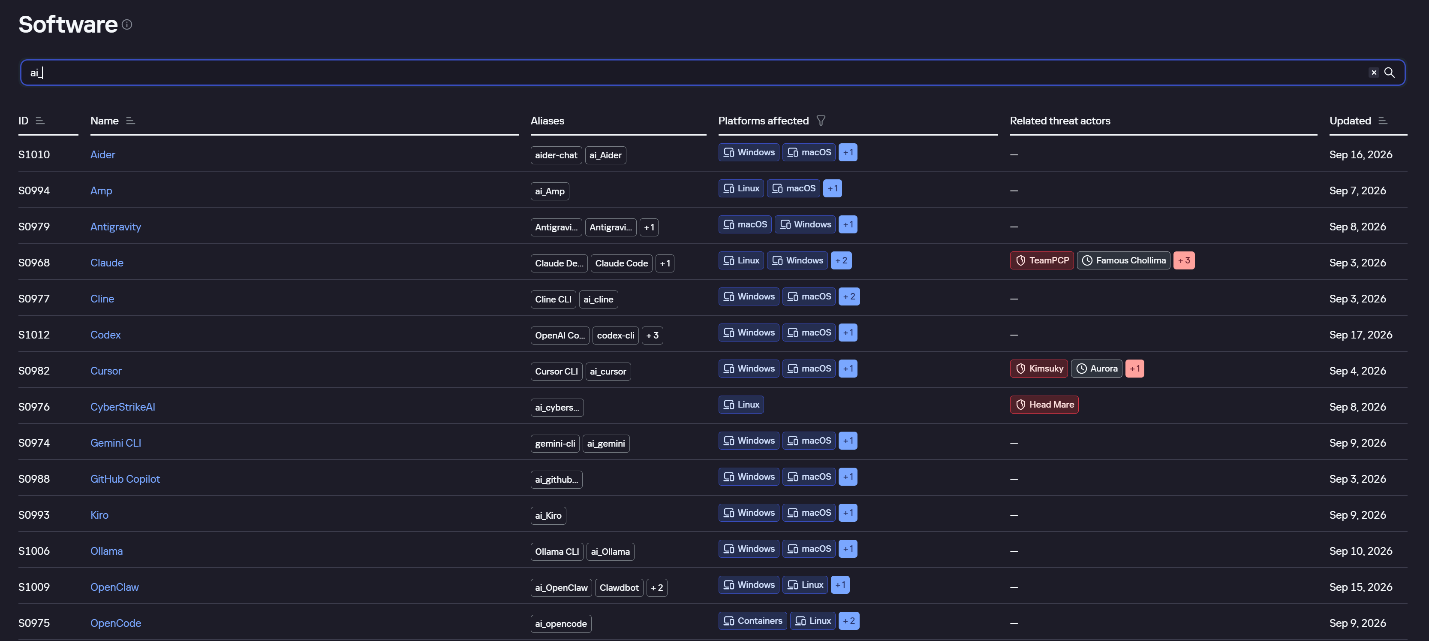
Perfiles de agentes de IA en Kaspersky TIP
En el perfil de un agente de IA, por ejemplo, Claude Desktop, se pueden ver la descripción detallada del software, el nivel de privilegios necesarios para ejecutarlo, las plataformas compatibles, los grupos de atacantes que usan este software, así como las tácticas y técnicas organizadas en la matriz MITRE ATT&CK, con la descripción detallada de los procedimientos que pueden implementarse mediante esta herramienta.
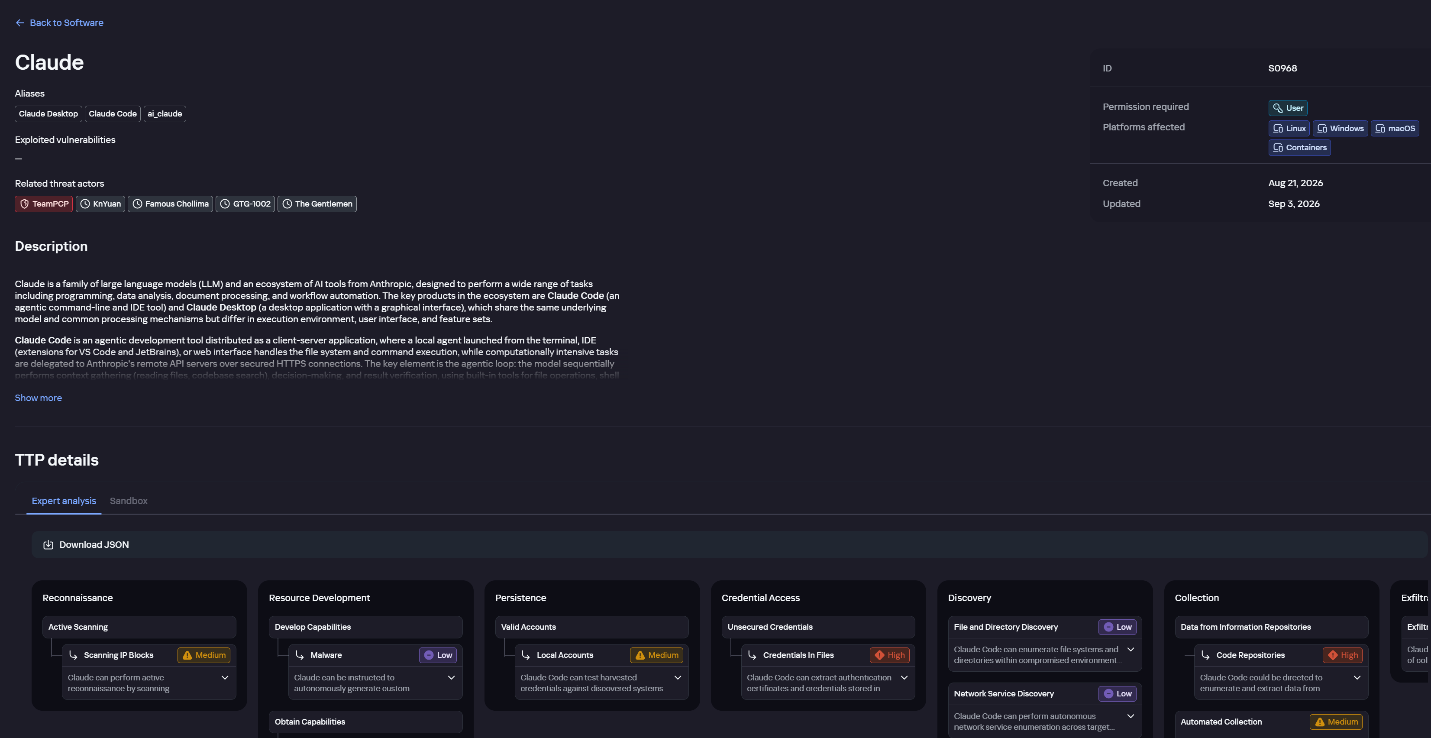
Perfil de Claude en Kaspersky TIP
La descripción también enumera las formas de detectar el software en cuestión mediante los mecanismos de auditoría estándar del sistema:
- Para Windows (eventos de los registros de auditoría estándar y de Sysmon)
- Para Linux (eventos de auditoría de syscall y de Sysmon)
- Para la auditoría de red (conjunto de protocolos y tráfico generado por el software descrito)
El bloque de detección reúne los principales artefactos del software en el sistema: líneas de comandos, posibles parámetros de ejecución, nombres de los servicios y de las tareas programadas que crea, así como los principales artefactos de red.
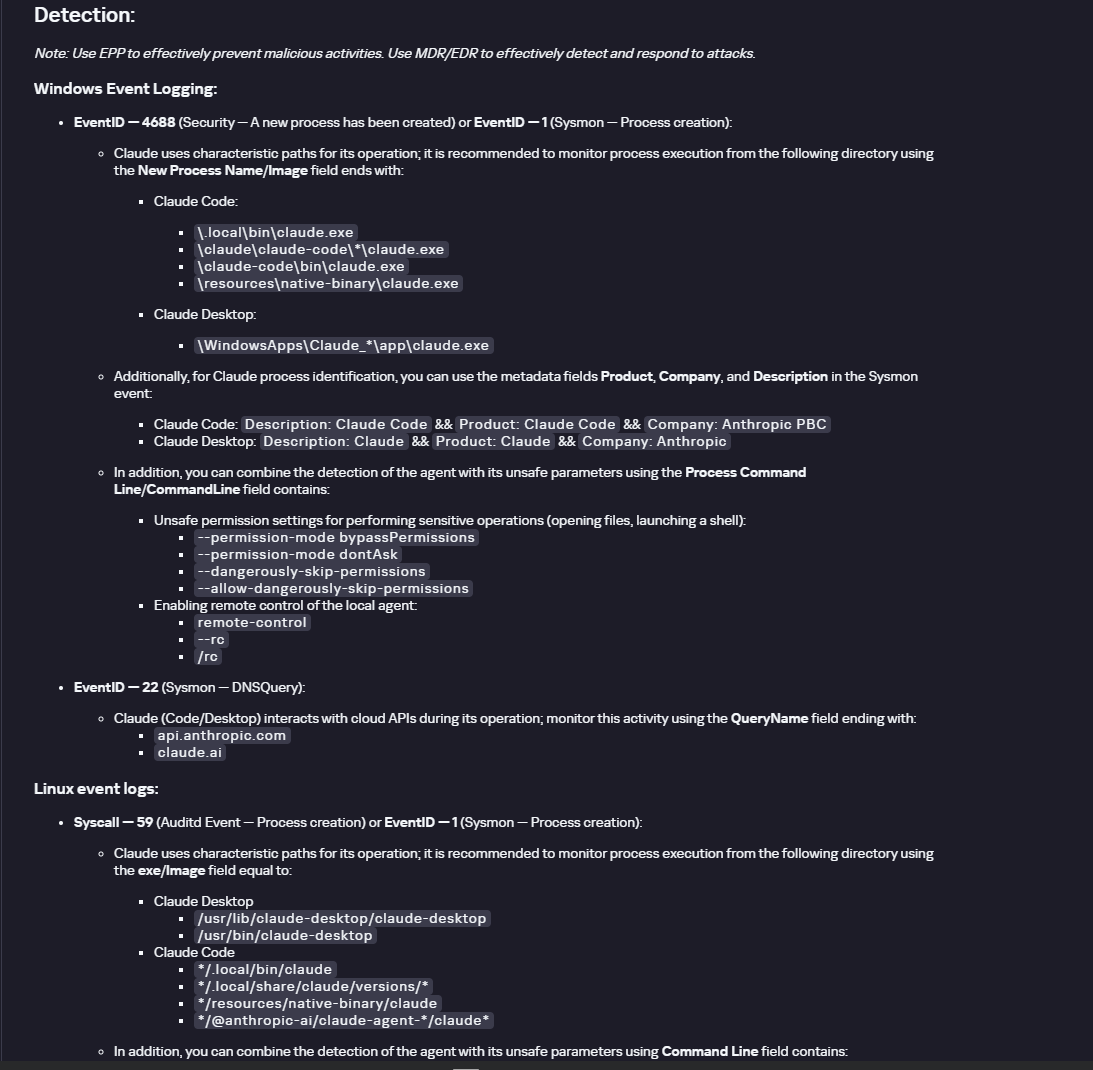
Sección de detección en el perfil de Claude
Hunt Hub
En diciembre de 2025, el portal Kaspersky Threat Intelligence incorporó el repositorio de reglas de detección Hunt Hub (HH). Es un proyecto único de Kaspersky, que desarrollamos en respuesta a la creciente demanda del mercado.
Esta funcionalidad está disponible en el portal, en la sección “Panorama de amenazas” (Threat Landscape). Permite a los analistas acceder a las reglas de detección: su descripción, su vinculación con las tácticas y técnicas de MITRE ATT&CK y los grupos de atacantes correspondientes.
En la sección Hunt Hub, los clientes pueden conocer la lógica de detección de los productos EDR, NDR y NGFW, incluida la de detección de agentes de IA.
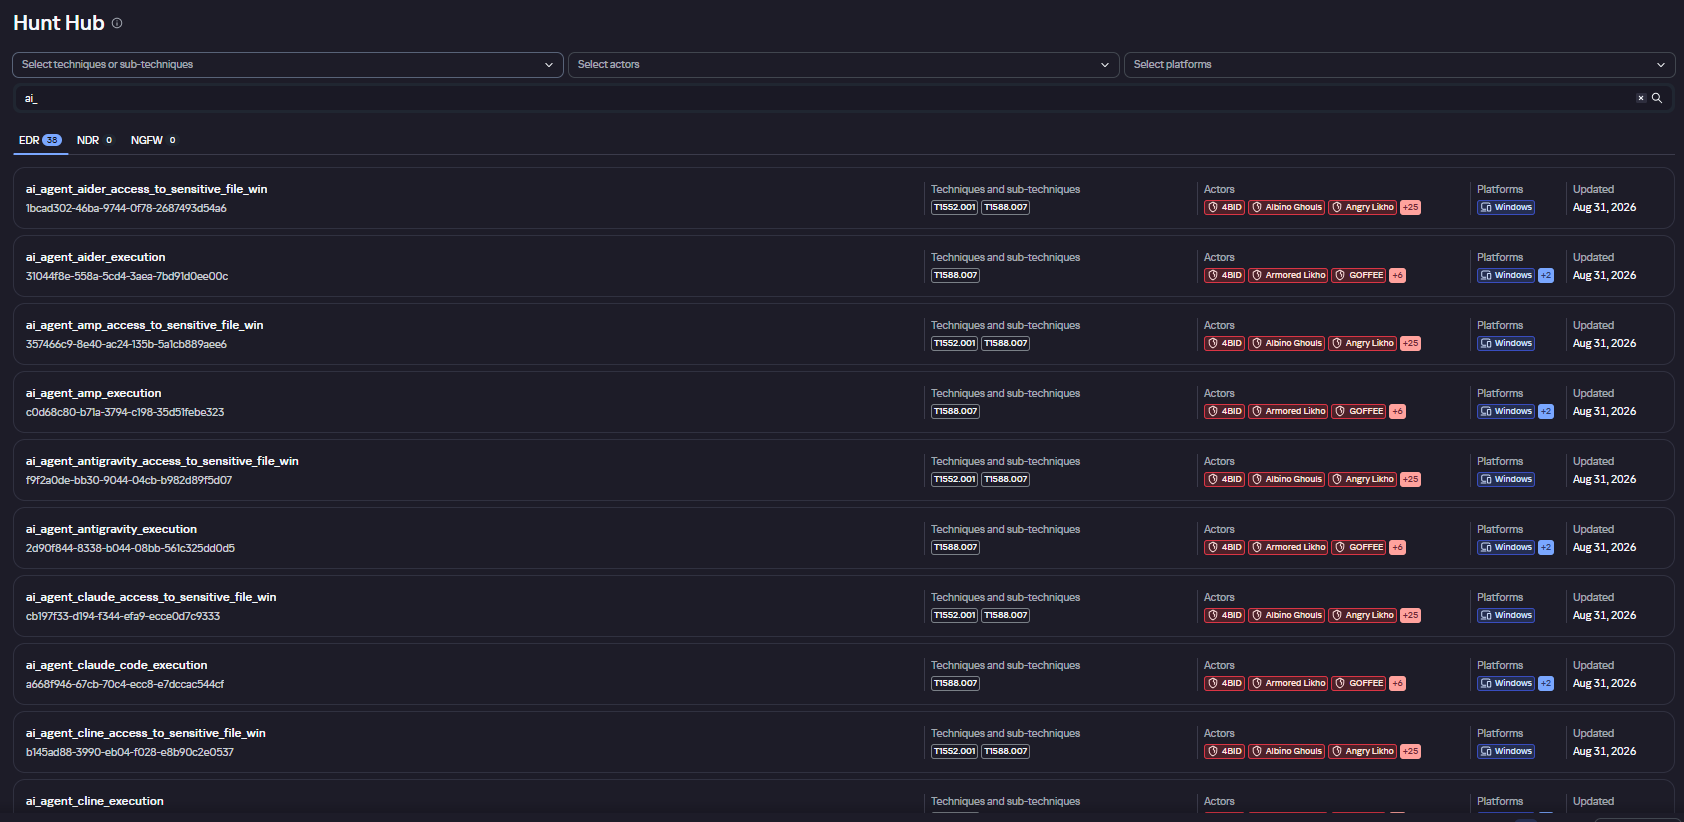
Reglas en el repositorio Hunt Hub
La ficha de la regla incluye:
- descripción detallada;
- nivel de criticidad, nivel de confianza y formato de notificación de la regla;
- recomendaciones de detección;
- descripción de posibles falsos positivos;
- plataformas en las que funcionará la regla;
- tácticas, técnicas y subtécnicas que cubre la regla;
- grupos que usan la técnica que cubre la regla;
- lógica de detección que permite entender qué activa la regla.
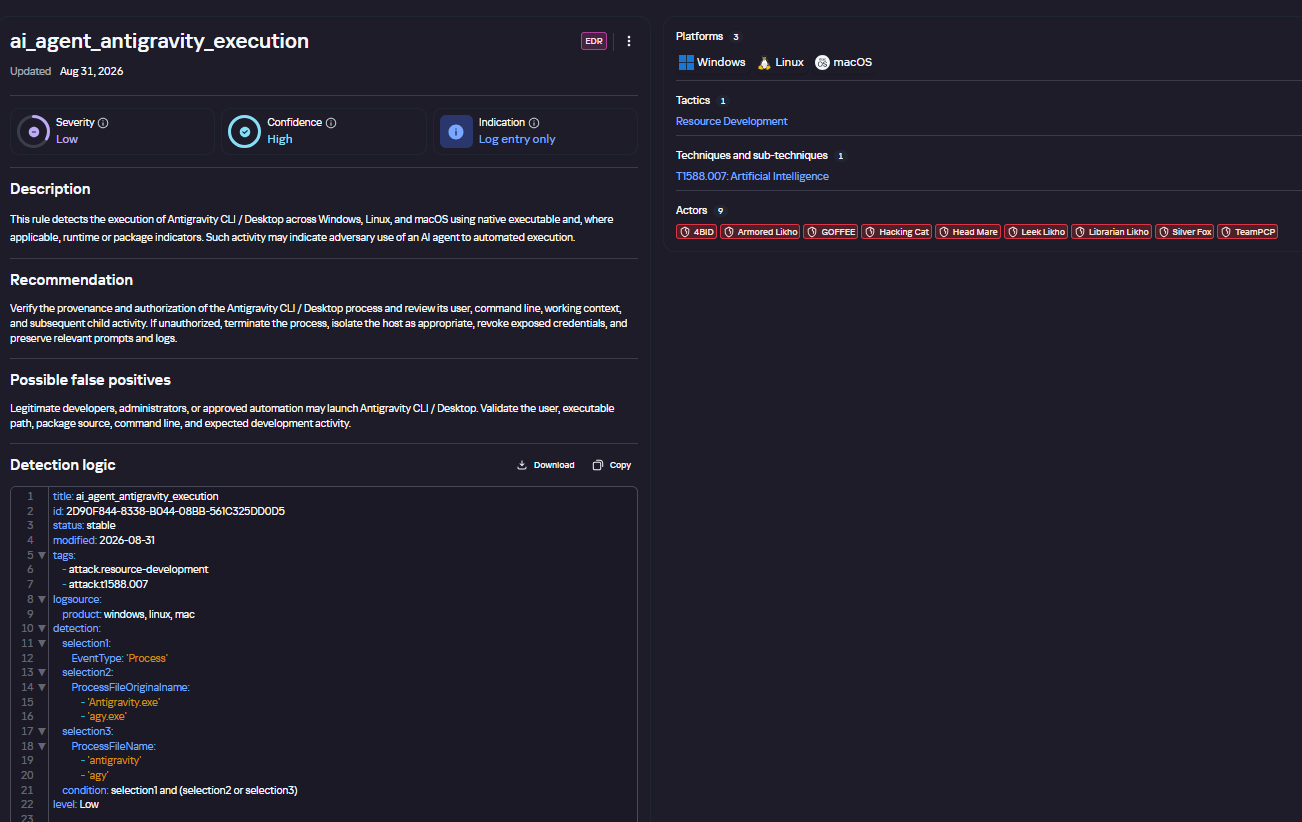
Ficha de la regla de detección en Hunt Hub
Kaspersky Scan Engine
Las habilidades (“skills”) son un elemento importante del ecosistema de agentes de IA. Se trata de conjuntos de instrucciones en lenguaje natural, redactados de antemano, que amplían la funcionalidad de los agentes. Ya hemos abordado los riesgos que las skills maliciosas pueden suponer para los usuarios de agentes de IA. Una skill puede requerir el uso de programas y servicios adicionales, incorporar scripts auxiliares (por ejemplo, en Python) o contener un comando malicioso en el propio texto de la instrucción. Así, el uso de skills en un agente de IA que en principio es inofensivo abre varias vías para introducir código malicioso en el sistema. Para evitar que esto pase, es fundamental analizar las skills obtenidas de fuentes externas. Kaspersky Scan Engine permite hacerlo: se trata de una solución diseñada para detectar y combatir amenazas cibernéticas que se integra con facilidad a diversas aplicaciones y puede identificar código malicioso en las skills de los agentes, en los scripts relacionados con ellas y en los archivos que se generan durante el funcionamiento.
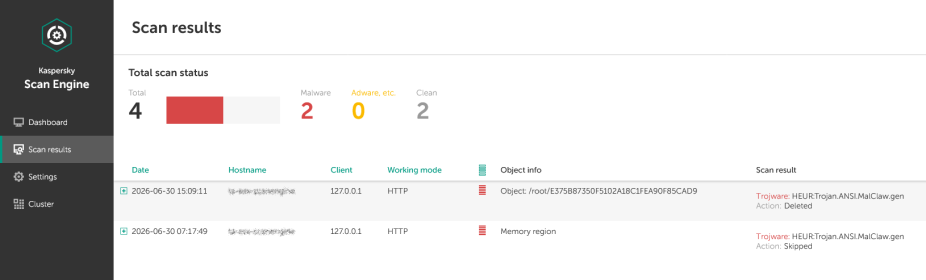
Detección de una skill de agente maliciosa en Kaspersky Scan Engine
Los modelos LLM entrenados pueden presentarse en muchos formatos, y algunos de ellos (.pth, .pt, .pkl, .kers, etc.) almacenan además parámetros y pesos (conjuntos de datos para entrenar el modelo). Estos archivos también pueden contener código malicioso, por lo que es fundamental analizarlos antes de ejecutarlos y usarlos. La solución Kaspersky Scan Engine analiza los formatos de modelos LLM potencialmente peligrosos para detectar datos infectados. Puede deserializar, examinar e identificar código malicioso sin importar el tamaño del modelo en sí.
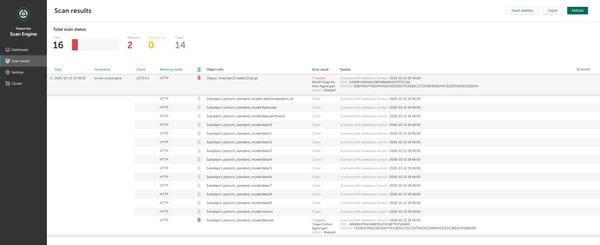
Detección de un modelo LLM con código malicioso en Kaspersky Scan Engine
Conclusión
Los agentes de IA se abren paso con rapidez en el entorno corporativo: aceleran el trabajo de los empleados y asumen numerosas tareas, pero al mismo tiempo abren nuevas posibilidades también para los atacantes. Para aprovechar las ventajas de la tecnología sin comprometer la seguridad, es importante construir una defensa en varias capas y minimizar los riesgos. Diversas soluciones de Kaspersky pueden ayudar en esto:
- Kaspersky TIP permite mantenerse al tanto de los escenarios actuales en que los atacantes usan agentes de IA, y su sección Hunt Hub ofrece reglas para detectar la actividad sospechosa de estos agentes.
- Kaspersky EDR permite identificar el uso de agentes de IA en la infraestructura y controlar su actividad en los endpoints. Si detecta acciones que podrían ser peligrosas, el producto puede registrar el evento, notificar al SOC y aplicar medidas de respuesta, por ejemplo, detener el proceso o aislar el host.
- El componente “Control de aplicaciones” de los productos de Kaspersky puede restringir por completo el uso de agentes de IA dentro de la empresa a través de la categorización de aplicaciones, y el componente “Control web” puede limitar el acceso a los recursos web de AIaaS.
- Es posible integrar Kaspersky Scan Engine en diversos procesos de la empresa para identificar código malicioso en cualquier archivo, como las skills para agentes de IA y los modelos LLM.
Un enfoque integral con las herramientas descritas permite a las empresas adoptar agentes de IA de forma consciente: entendiendo los riesgos asociados y con herramientas eficaces para minimizarlos.


Adopción segura de agentes de IA: cómo los productos de Kaspersky mitigan las amenazas de IA