

En una red industrial, puede ser complejo diferenciar la actividad maliciosa del tráfico legítimo entre dispositivos. Los atacantes recurren con frecuencia a herramientas legítimas y a la técnica Living-off-the-Land, por lo que una conexión de red aislada puede no contener indicios conocidos de ataque: el dispositivo usa un protocolo habitual y transmite datos comunes. La anomalía puede ocultarse en detalles poco evidentes: el origen de los datos, la hora de la solicitud y el volumen de información transmitida pueden ser atípicos para un dispositivo en particular. No obstante, para identificar estas anomalías, es importante comprender las funciones de los dispositivos en ambos extremos de la conexión y saber qué patrones de actividad de red los caracterizan.
Además, los datos del inventario de activos de la empresa suelen estar incompletos, lo que dificulta la detección oportuna de conexiones no autorizadas. Supongamos que el monitoreo detecta un nodo que con frecuencia intercambia datos con controladores lógicos programables (PLC). Su dirección IP es conocida, pero el inventario no indica qué función desempeña: ¿es una estación de ingeniería, un servidor de datos de proceso o el equipo de un contratista? Además, el nodo puede haber estado operando en la red industrial durante mucho tiempo, y la información sobre él pudo quedar desactualizada tras la modernización de la red.
En las recomendaciones conjuntas sobre el inventario de activos de tecnología operativa (Operational Technology, OT), publicadas por la CISA y sus socios en 2025, el inventario y la clasificación de los dispositivos según su función se consideran parte de la gestión de activos (Asset Management) en entornos OT. Desde el punto de vista de las empresas, esta es una de las áreas más importantes: según la encuesta de SANS sobre seguridad de los sistemas de control industrial (ICS) en 2025, en los 12 meses anteriores, el 50% de los encuestados implementó o amplió en gran medida sus herramientas de inventario y visibilidad de ICS, y el 54% las incluyó entre sus prioridades de inversión para los próximos 12 a 24 meses.
Inventario de dispositivos en Kaspersky Industrial CyberSecurity for Networks
En Kaspersky Industrial CyberSecurity for Networks, la base de la visibilidad de activos es la tecnología Asset Discovery. El análisis pasivo del tráfico de red detecta los dispositivos y sus interacciones, y las reglas de reconocimiento ayudan a determinar la categoría del dispositivo y a extraer la información disponible sobre él, como el fabricante, el modelo, la versión del software, etc. Los atributos que se pueden obtener dependen del protocolo y del intercambio observado. Hablamos de esto con más detalle en la Kaspersky Industrial Cybersecurity Conference.
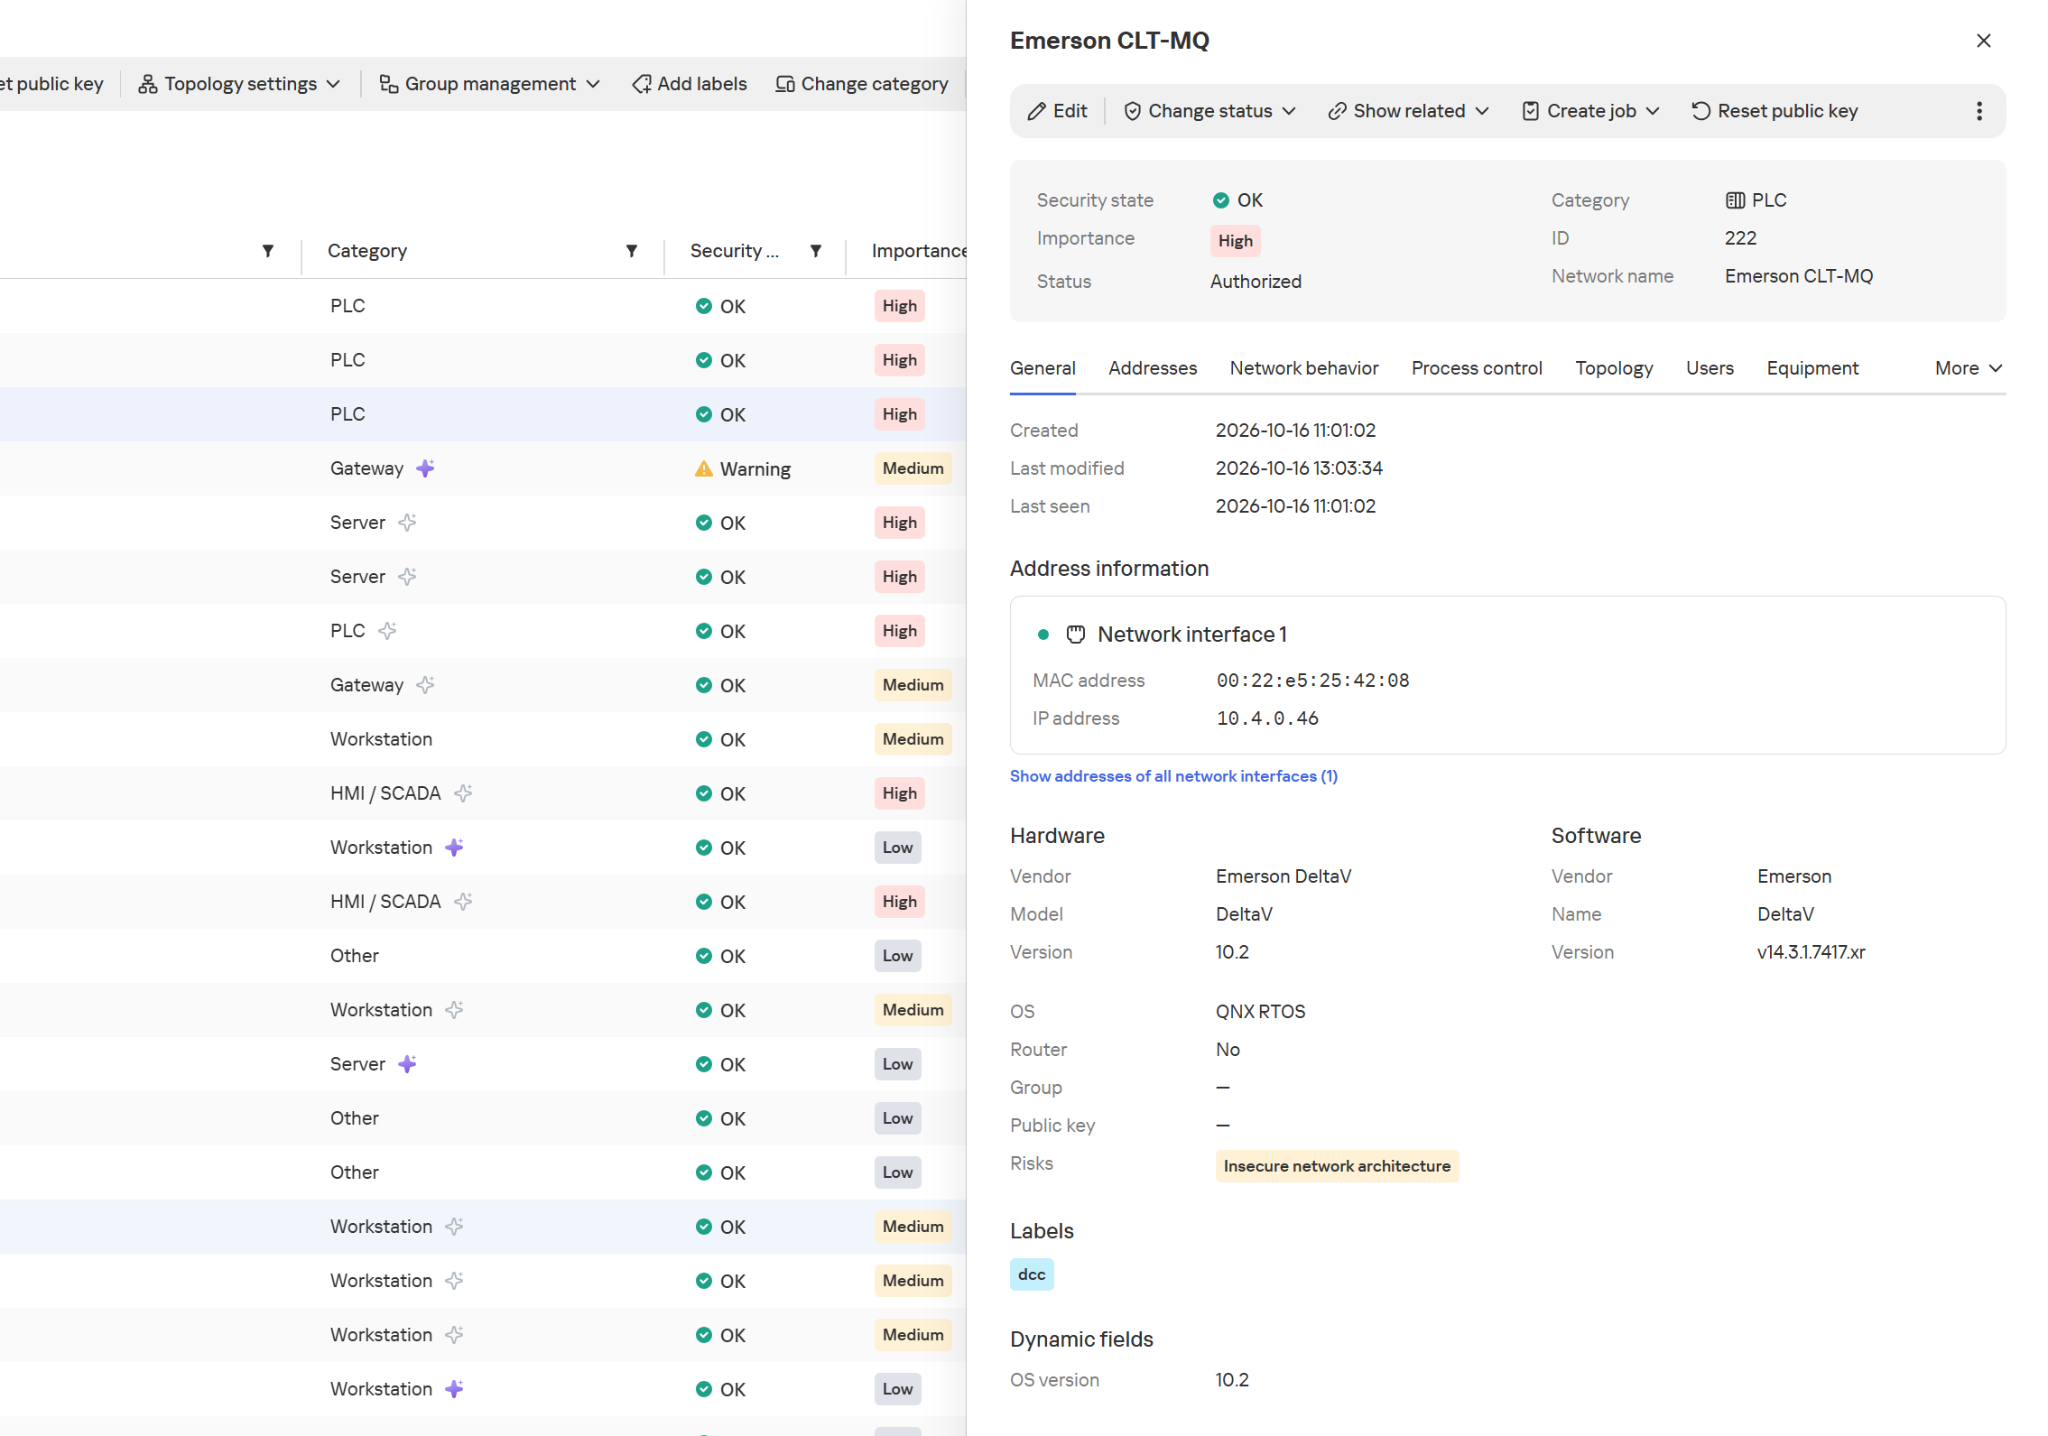
Información de hardware y software en la ficha del dispositivo
Además, el producto admite módulos de sondeo activo (MSA): donde el sondeo está permitido, estos pueden solicitar a los dispositivos información adicional sobre la configuración y la versión del firmware. Este inventario es mucho más detallado que una lista de direcciones IP.
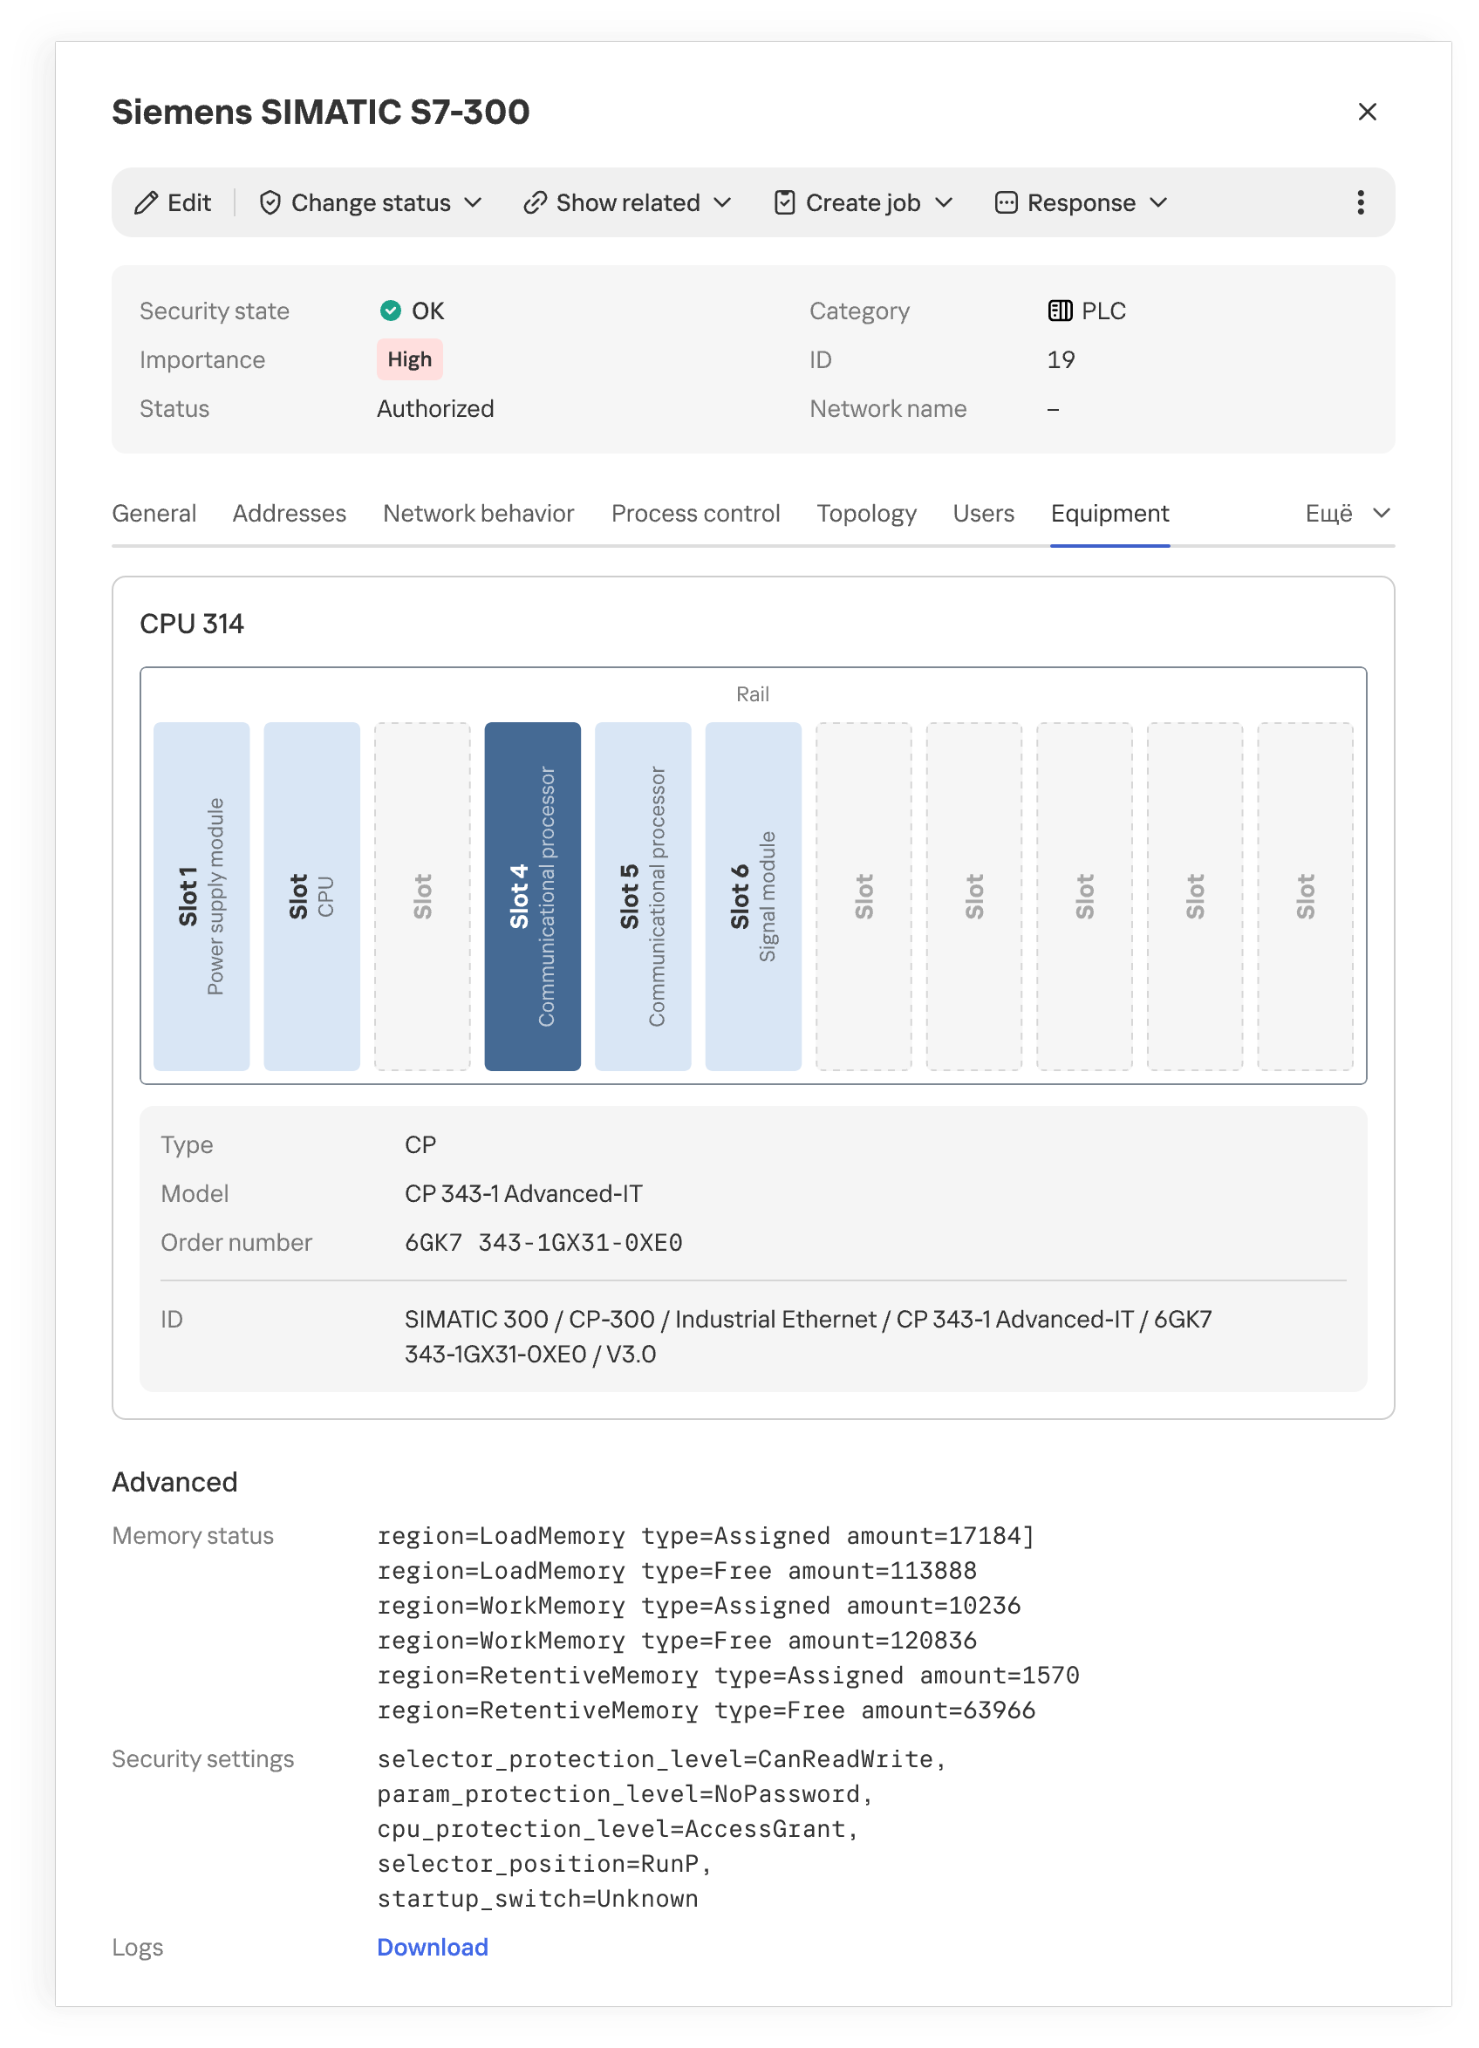
Composición y ubicación de los módulos en el rack del PLC
Sin embargo, incluso la información precisa sobre un equipo no siempre explica qué función desempeña el nodo en una instalación industrial concreta. Las brechas surgen por diversos motivos. Algunos dispositivos transmiten información de identificación solo al arrancar o al configurarse, y otros rara vez la comunican. No siempre es posible decodificar un protocolo propietario, y el cifrado puede dejar para el análisis solo los metadatos de las conexiones. Si el tráfico no llega al sistema de monitoreo desde todos los segmentos de la red industrial, parte de la actividad de red queda fuera de observación. El sondeo activo tampoco se puede aplicar a todos los dispositivos ni en todas las condiciones de operación.
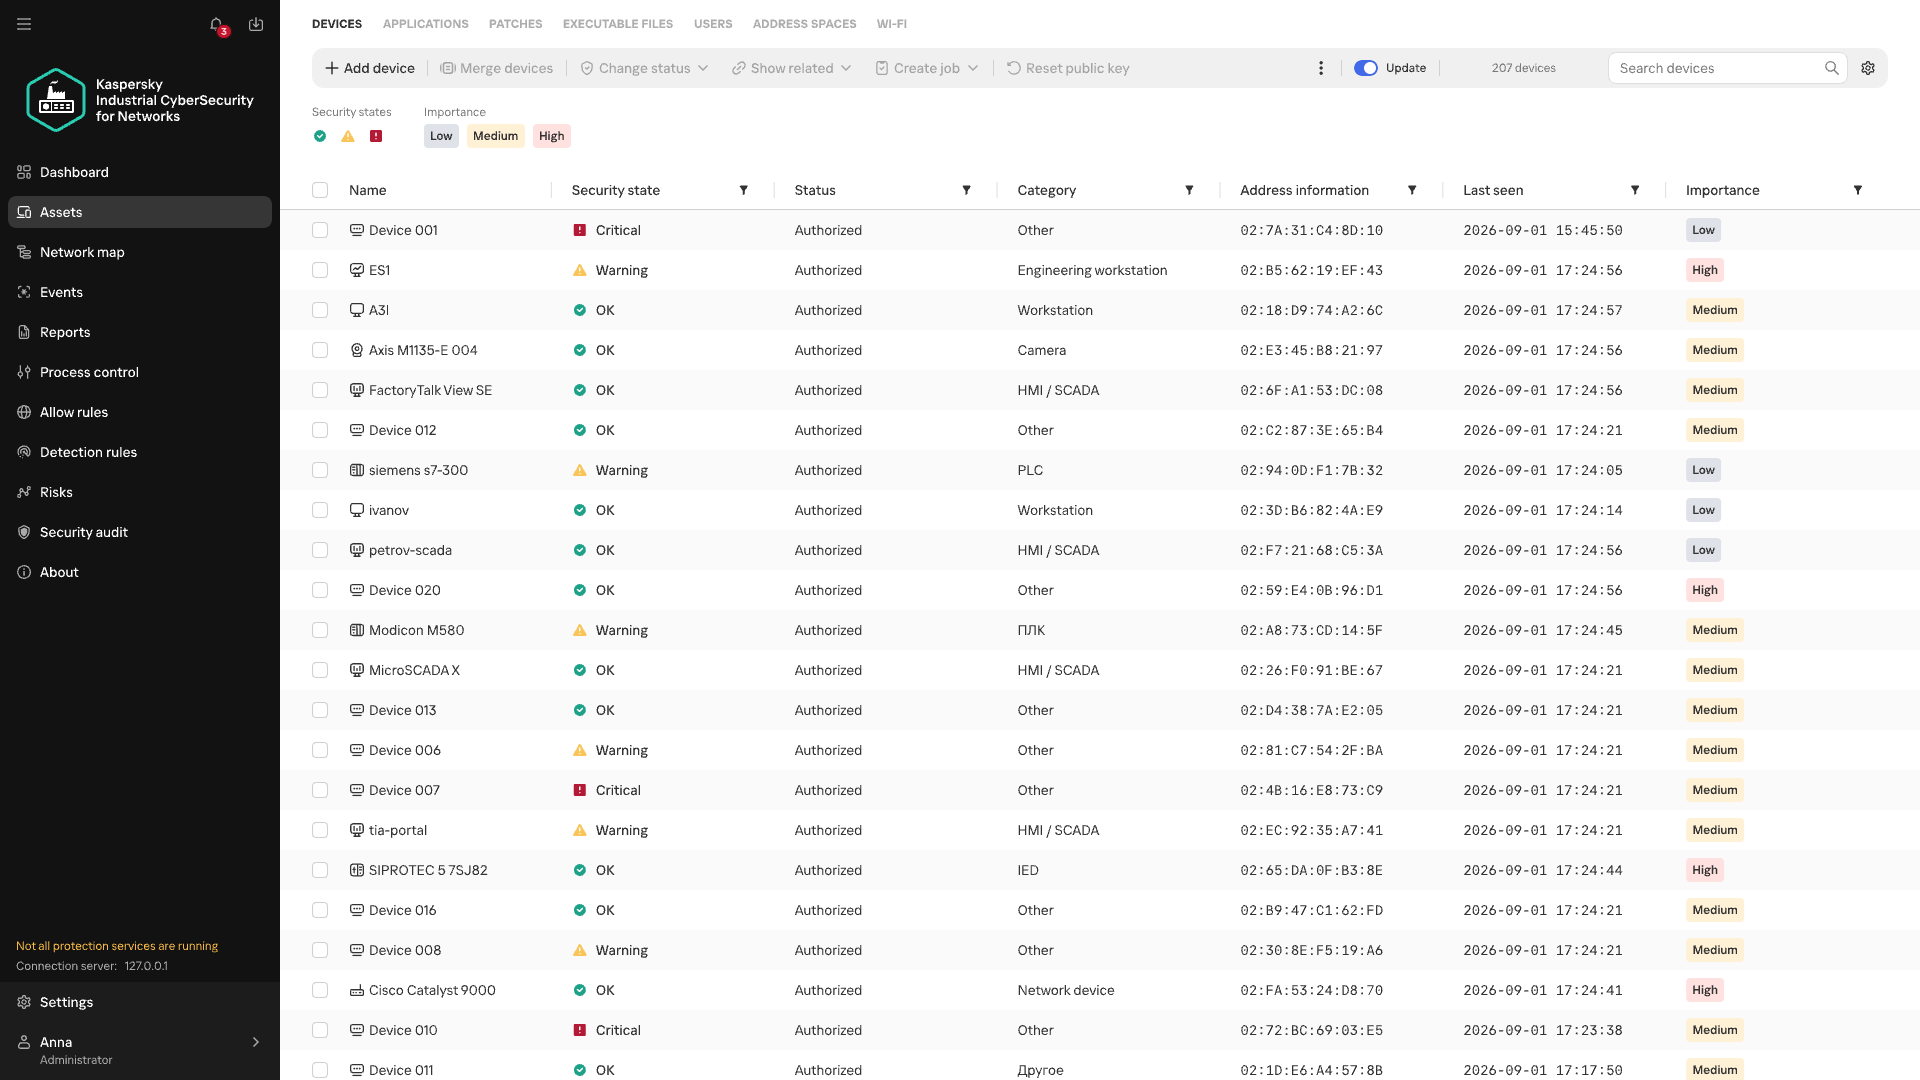
Dispositivos cuya categoría no se pudo determinar
Cuando la información específica sobre un dispositivo es insuficiente, se puede precisar su categoría a partir de la naturaleza de sus interacciones recurrentes con la red. El servicio Machine Learning Event Processor (MLEP), incluido en la versión 5.0 de Kaspersky Industrial CyberSecurity, se especializa en el análisis de estas interacciones: es un procesador de eventos que emplea aprendizaje automático y que se puede usar tanto para precisar las categorías de los dispositivos como para detectar anomalías en su comportamiento de red.
¿Qué datos usa MLEP para el análisis?
Para comparar el comportamiento de los dispositivos, no es necesario almacenar cada paquete como una observación (observation, objeto de datos) independiente en el modelo de ML. En MLEP, las sesiones de red se representan como una secuencia de fragmentos cortos de 15 segundos. Para cada uno de ellos se almacena información sobre los participantes (IP, MAC, puerto) y la dirección del intercambio de datos, el protocolo, la cantidad y el tamaño de los paquetes transmitidos, lo que constituye un evento, complementado con una marca de tiempo. Así, el flujo de tráfico se convierte en una secuencia de eventos que permite rastrear con qué nodos se comunicó el dispositivo, cuándo ocurrió y cómo varió la intensidad de las comunicaciones.
La agregación de los datos en eventos también define el límite del método. A partir de un fragmento agregado no se puede reconstruir el orden exacto de cada paquete ni el contenido de los comandos. MLEP solo puede sacar conclusiones sobre un nuevo protocolo si otra tecnología de KICS logró reconocerlo. Por otro lado, para comparar conexiones de red estables y variaciones en el volumen de intercambio, no se requiere un registro detallado de cada paquete. Estas observaciones constituyen la base del historial de comportamiento del dispositivo.
De las observaciones al resultado de MLEP
Cada objeto tiene un historial de comportamiento individual. No se puede aplicar a un objeto el historial de otros. Pero sí se pueden usar, en distintos objetos, los mismos principios de análisis del comportamiento y algunas reglas comunes.
A continuación, explicamos cómo funciona este enfoque en MLEP, que utiliza una red neurosemántica de impulsos (NSN).
Identificación de eventos
En las redes neurosemánticas, la información se estructura como un grafo ordenado de varias capas, en el que los datos de cada capa se construyen a partir de los de la capa anterior. Los nodos de este grafo, es decir, las unidades de información de cada capa, actúan como neuronas.
Para trabajar con distintos parámetros de eventos (puerto, IP, etc.), la NSN crea los canales correspondientes. Los valores únicos de los parámetros de cada canal se almacenan como neuronas de la capa cero. El propio evento, formado por un conjunto de valores de parámetros, se almacena como una neurona en la primera capa de la red. Cuando se produce un evento nuevo, la neurogénesis genera una neurona para representarlo, con conexiones de entrada a las neuronas correspondientes a sus parámetros. Esto permite que la red aprenda mientras procesa el flujo de eventos. Si el evento ya se ha producido antes, se activa la neurona que se creó cuando el evento apareció por primera vez. De este modo, la red identifica cada evento con precisión. Además, cada neurona correspondiente a un evento acumula estadísticas básicas: cuándo se activó por última vez y cuántas veces se activó.
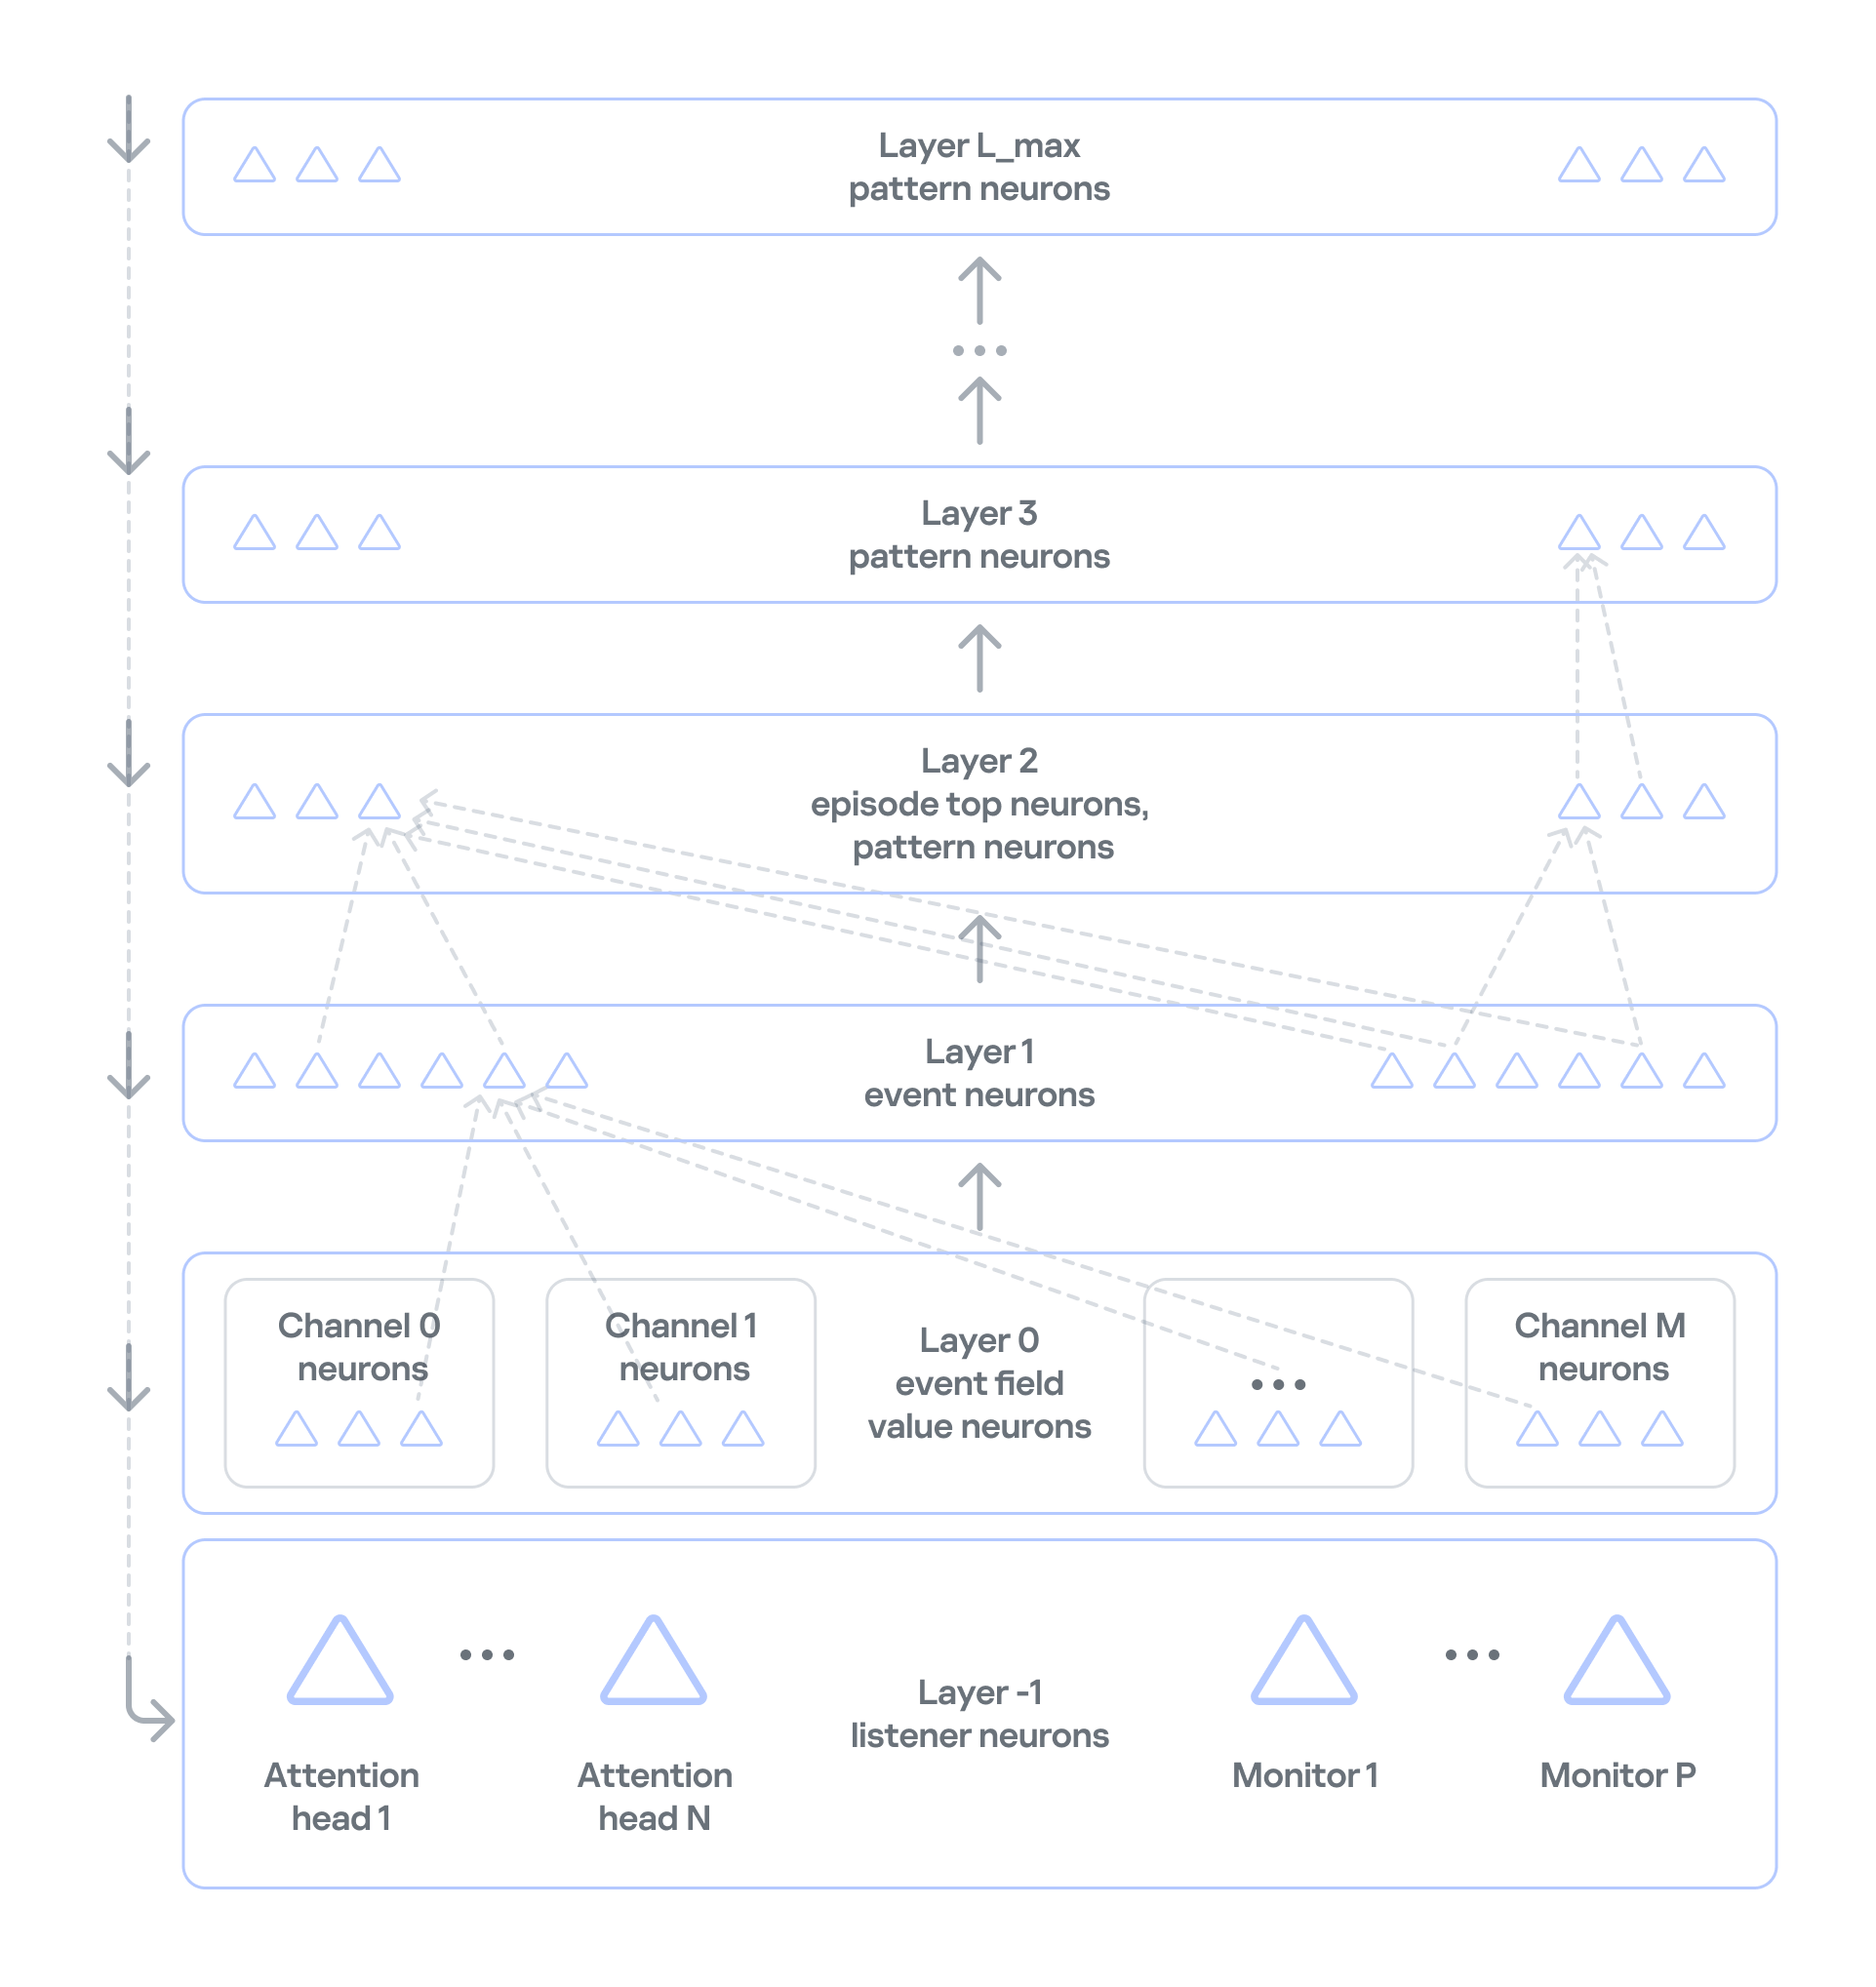
Historial de eventos
En las tareas de procesamiento de eventos con NSN, el almacenamiento de secuencias de eventos en el tiempo (patrones recurrentes y todo el historial) se realiza en las capas siguientes de la red (la segunda y superiores). Sin embargo, para categorizar dispositivos y detectar anomalías estadísticas no es necesario almacenar la secuencia completa de paquetes ni la cronología detallada de cada evento de red. Como ya señalamos, los eventos en sí son agregados, es decir, el orden de los paquetes de red ya está promediado. Por eso, MLEP solo usa el almacenamiento temporal del historial dentro de cada episodio (de forma predeterminada, un episodio incluye 30 mil agregados), lo que permite ahorrar recursos de cómputo.
Procesamiento de estadísticas en MLEP
La base del mecanismo de procesamiento de estadísticas de MLEP son las neuronas oyentes especializadas en la capa -1 (menos uno) de la red. Las cabezas de atención y los monitores operan sobre estas neuronas.
Componentes principales de la red neurosemántica NSN
Cuando llega un nuevo evento, se activa la neurona correspondiente y la red detecta de inmediato si se trata de una neurona nueva o de la activación de una que fue creada antes. Cada cabeza de atención se suscribe a los eventos o a las características de eventos que necesita, y recibe como entrada solo las activaciones de las neuronas correspondientes. Si el evento ocurre por primera vez, todas las cabezas reciben notificaciones y deciden si deben suscribirse (crear una conexión con la neurona necesaria) para recibir, a partir de entonces, información sobre la activación de esas neuronas.
La red se denomina de impulsos porque la información sobre la activación es un impulso y no un número. Este impulso le “indica” a la cabeza que ocurrió algo que le interesa.
La configuración de la cabeza de atención se basa en escenarios, es decir, en las situaciones sobre las que MLEP debe enviar alertas. El elemento central de la configuración de la cabeza es la consulta (query), que filtra la información de entrada y sirve como criterio de suscripción. A diferencia de las consultas habituales a una base de datos, esta consulta se ejecuta sobre el flujo, lo que permite reaccionar a un evento de forma instantánea.
Las cabezas de atención funcionan de manera muy similar a la semántica del lenguaje humano común. La consulta tiene un objeto de atención (uno o varios sujetos) y condiciones (los demás elementos de la oración). En el contexto de la infraestructura de la empresa, los “sujetos” son los dispositivos de la red, y las condiciones son distintos aspectos de la interacción de red, como los puertos, el protocolo y el tamaño promedio del paquete. Si hay muchos “sujetos” (por ejemplo, si la cabeza se “interesa” por todos los dispositivos de la red industrial), crea una cabeza de salida (fan-out) para cada valor individual del objeto de atención, es decir, para cada dispositivo. La cabeza hija supervisa un dispositivo específico y comunica los resultados a la cabeza madre.
Las cabezas de atención no acumulan ni procesan estadísticas. Solo filtran los flujos de eventos. Cuando la cabeza de atención recibe el evento, se activa y envía un impulso (spike) al monitor suscrito a ella.
Los monitores, a su vez, disponen de búferes para acumular y procesar eventos. Además, pueden tener sus propias consultas para filtrar con mayor precisión la información que reciben de la cabeza. Por ejemplo, seleccionar solo los eventos nuevos entre los filtrados por la cabeza.
Existen distintos tipos de monitores:
- Monitores estadísticos, que reaccionan a variaciones en los valores promedio de la cantidad de determinados eventos (por ejemplo, la actividad de los dispositivos) en los intervalos de tiempo característicos de esos eventos, o a variaciones en los valores promedio de parámetros numéricos de los eventos (por ejemplo, la variación del volumen de tráfico de los dispositivos).
- Monitores a los que les basta la información del propio evento: que ocurrió cierto número de veces en un intervalo de tiempo determinado o que ocurrió por primera vez.
- Monitores de comportamiento similar: monitores que trabajan con cabezas capaces de generalizar eventos, es decir, extraer de ellos solo algunos parámetros cuya combinación será común (generalized) para muchos eventos.
Con estos tipos de monitores, MLEP implementa escenarios para categorizar dispositivos e identificar su comportamiento anómalo:
- Para la categorización, MLEP usa cabezas de atención y monitores que identifican comportamientos comunes en distintos dispositivos y los agrupan. A continuación, a partir de la información de Asset Discovery sobre las categorías conocidas de algunos activos, MLEP asigna esas mismas categorías a otros activos del grupo. Como un dispositivo puede presentar distintos tipos de actividad, también puede pertenecer a varios grupos. En estos casos, se realiza una evaluación ponderada de todos los grupos a los que pertenece.
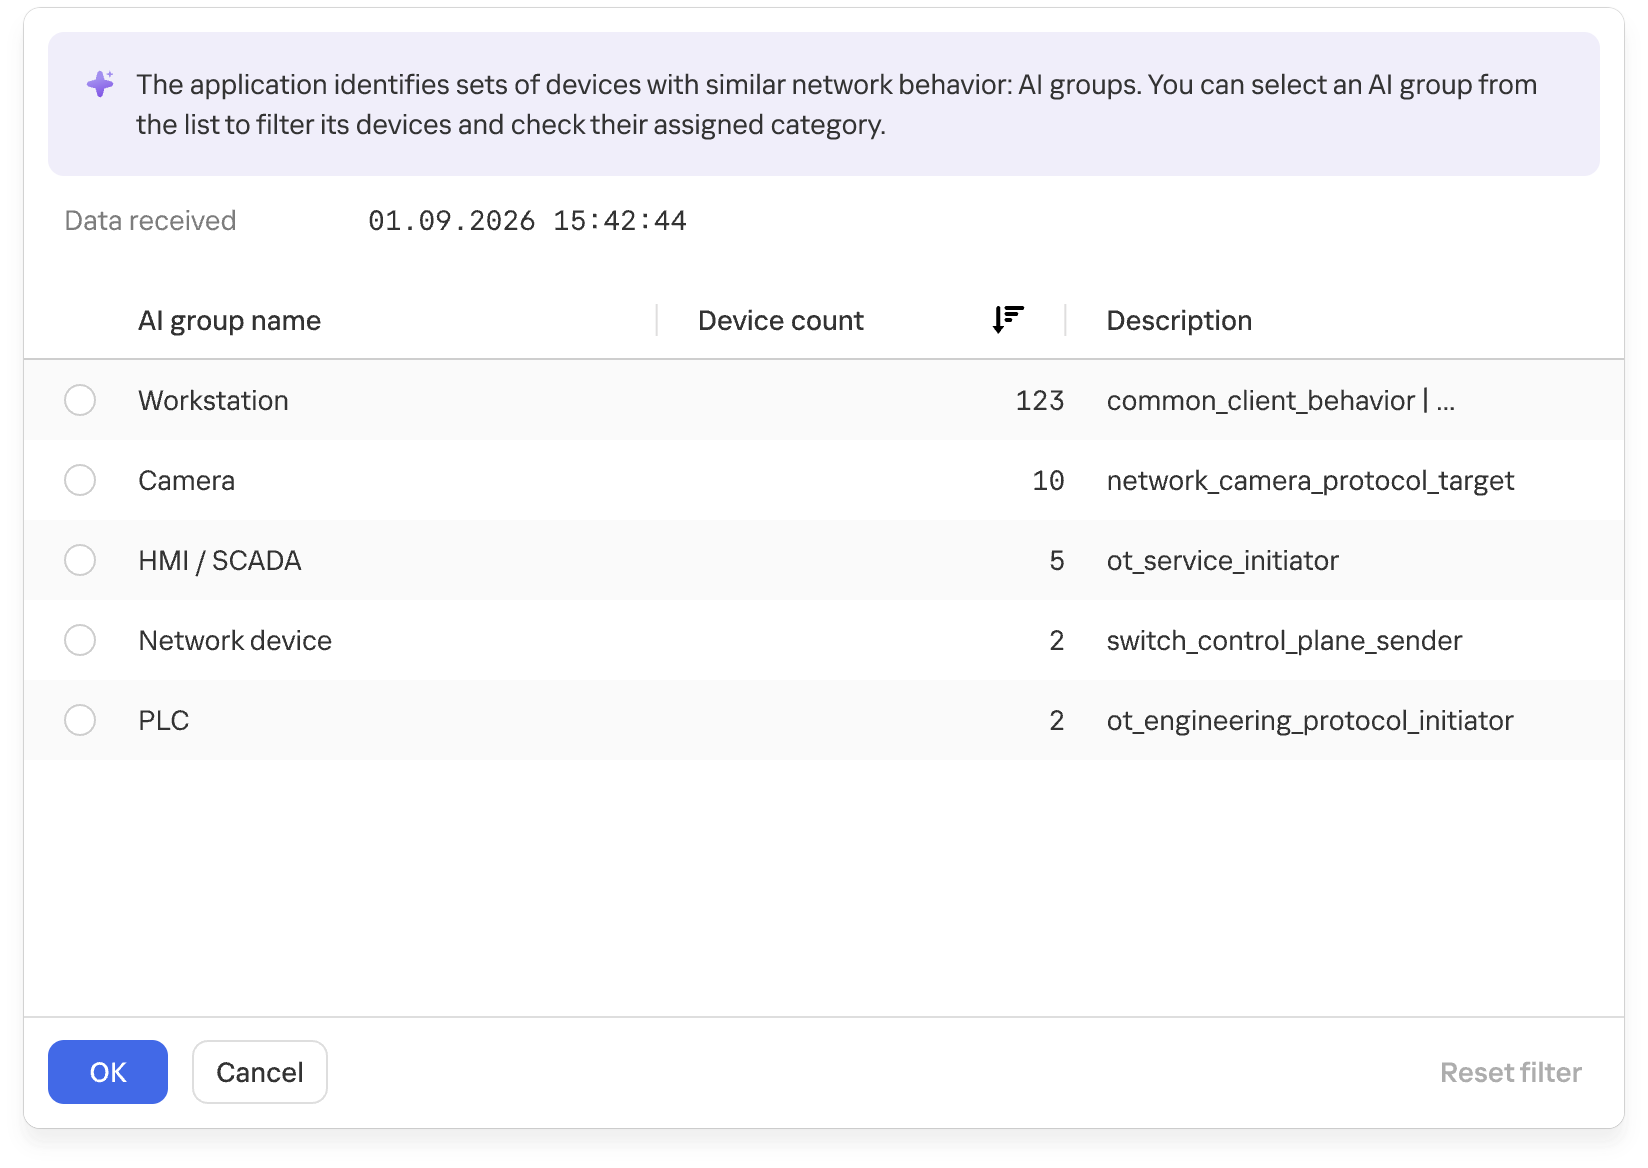
Grupos de dispositivos con comportamiento de red similar
En la etapa final, se verifica si se cumplen las condiciones para asignar la categoría al activo, lo que también se realiza mediante monitores especiales que funcionan como reglas y se cargan en la NSN al iniciar el sistema. Las reglas funcionan a partir de los metadatos del activo disponibles en Asset Discovery y en los MSA.
- Para detectar anomalías, MLEP usa un esquema similar: la cabeza de atención y el monitor establecen un escenario de anomalía que, en muchos casos, se define de forma imprecisa. Cuando el monitor se activa en respuesta a ese escenario, MLEP genera una alerta de comportamiento inusual.
La versión actual de MLEP incluye cabezas y monitores preconfigurados.
A continuación se muestra cómo funciona el procesamiento dinámico de los eventos generados por los dispositivos de la red industrial.
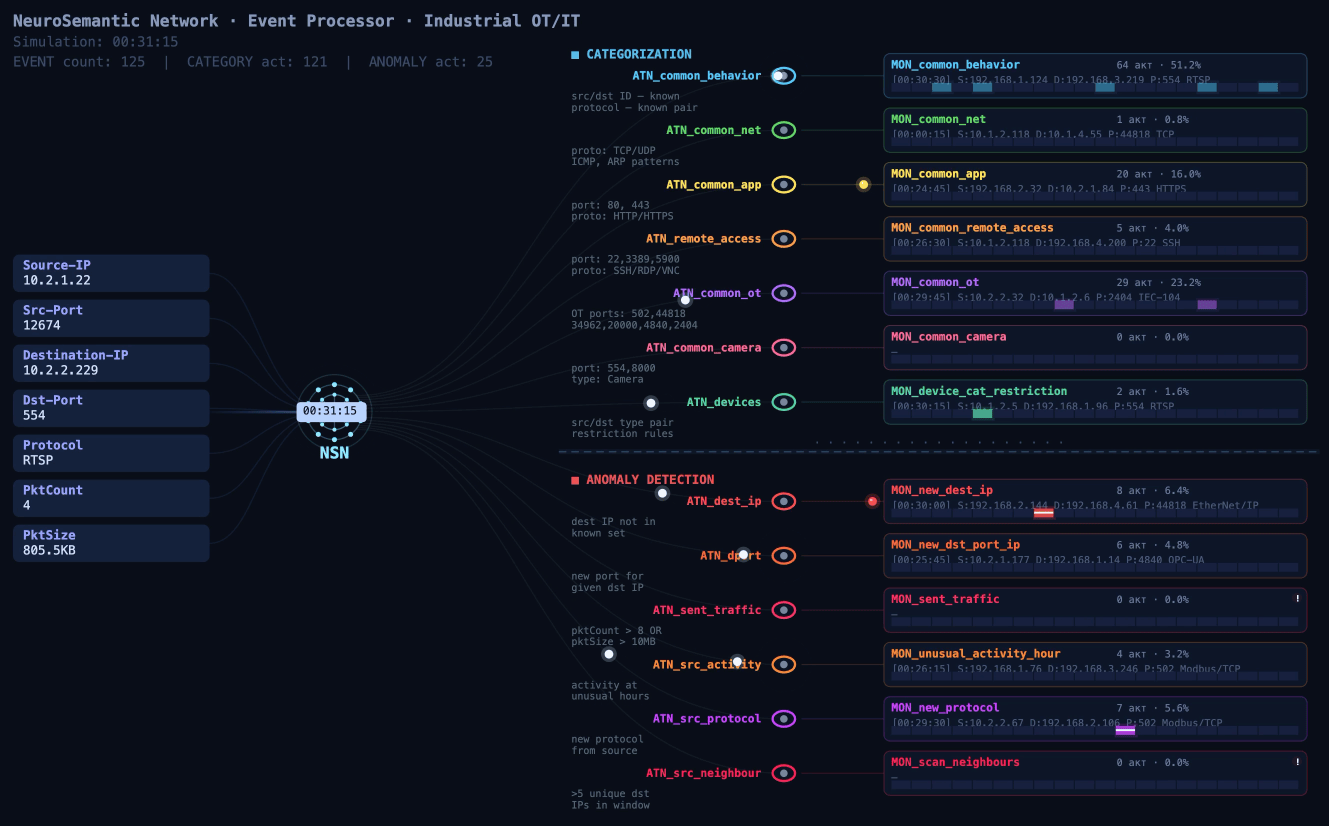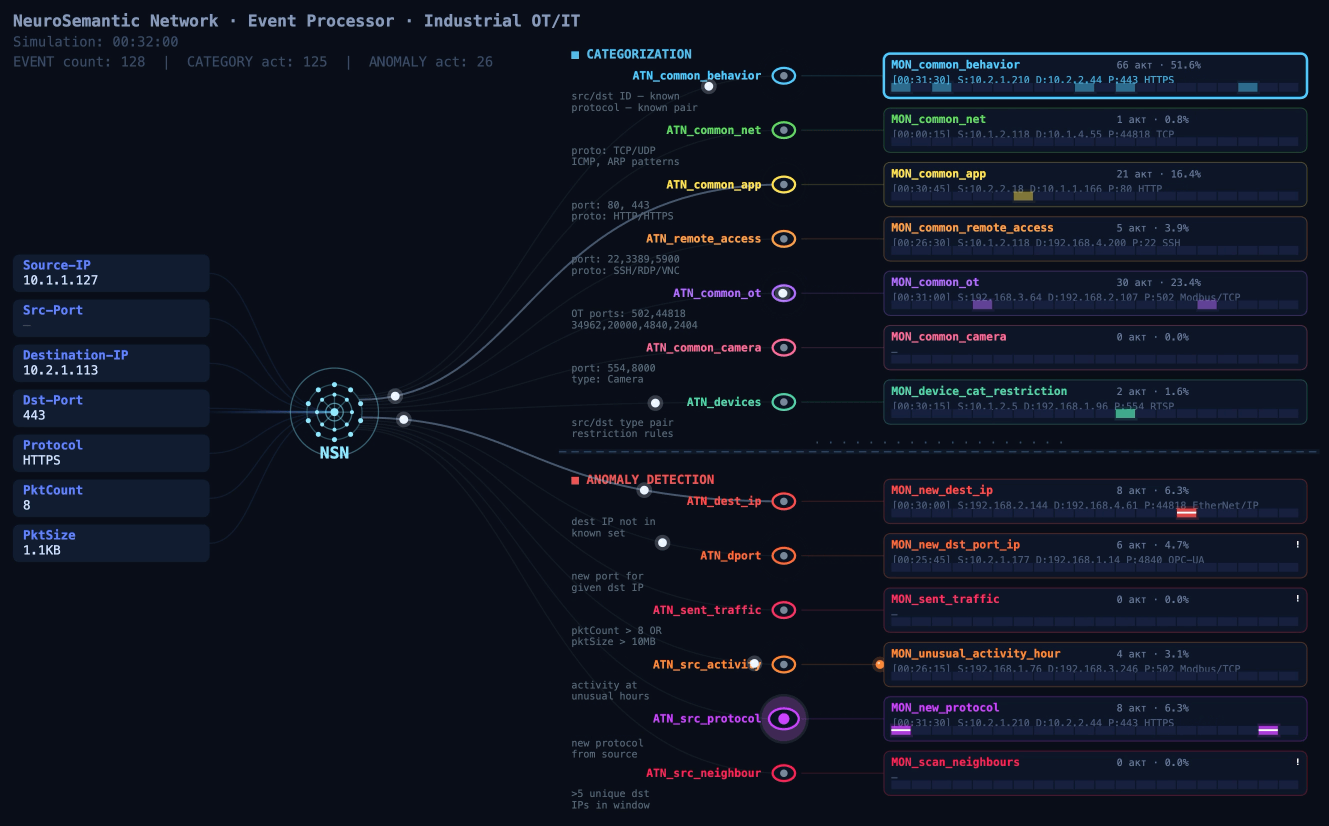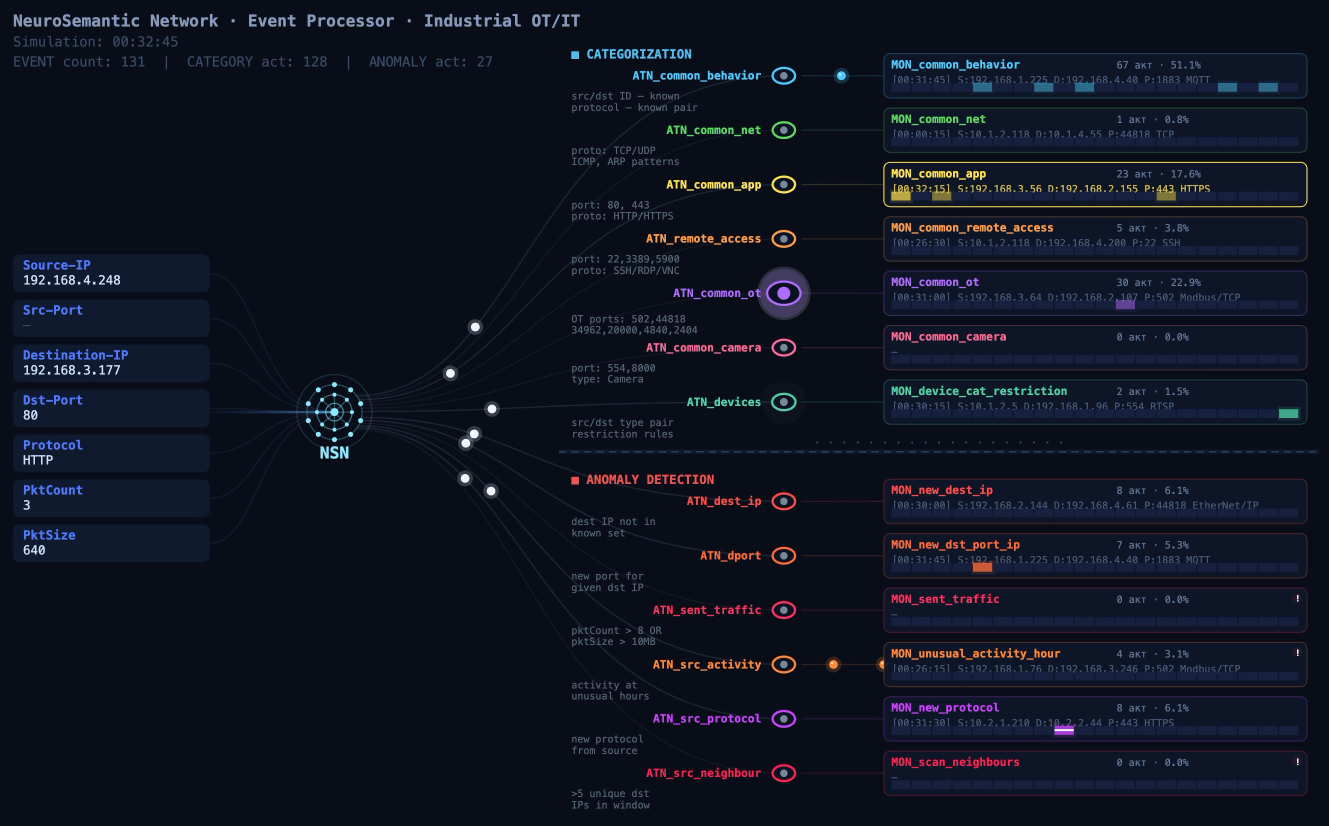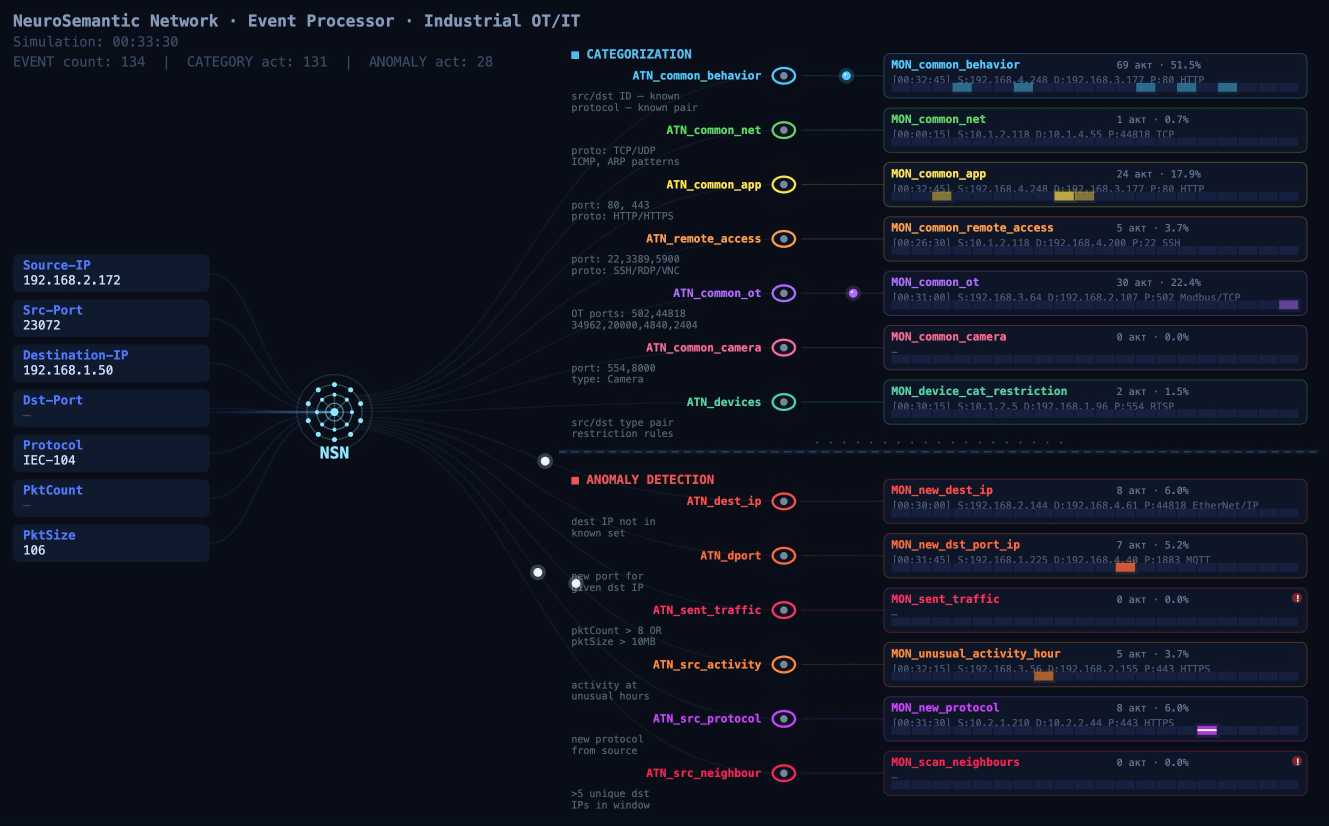
Esquema de procesamiento de eventos en MLEP
MLEP en la práctica: cómo el comportamiento ayuda a complementar el inventario
En una empresa con varias líneas de producción del mismo tipo, el nivel de detalle de la información sobre los dispositivos puede variar de una línea a otra. En una, los dispositivos están identificados como PLC, mientras que en otra, tras la modernización, algunos nodos solo están identificados por sus direcciones, ya que la información del tráfico disponible no fue suficiente para determinar a qué categoría pertenecen. Aun así, los dispositivos intercambian datos con los mismos tipos de HMI y de servidores de recopilación de datos de proceso. Las direcciones, la periodicidad y los volúmenes de las comunicaciones pueden ser similares.
MLEP resuelve esa limitaci’on. Usa las categorías de los activos ya conocidos y compara las características recurrentes de su comportamiento de red con las de los dispositivos sin categoría. Cuando las interacciones observadas resultan similares, MLEP puede complementar el inventario con la categorización de ese nodo.
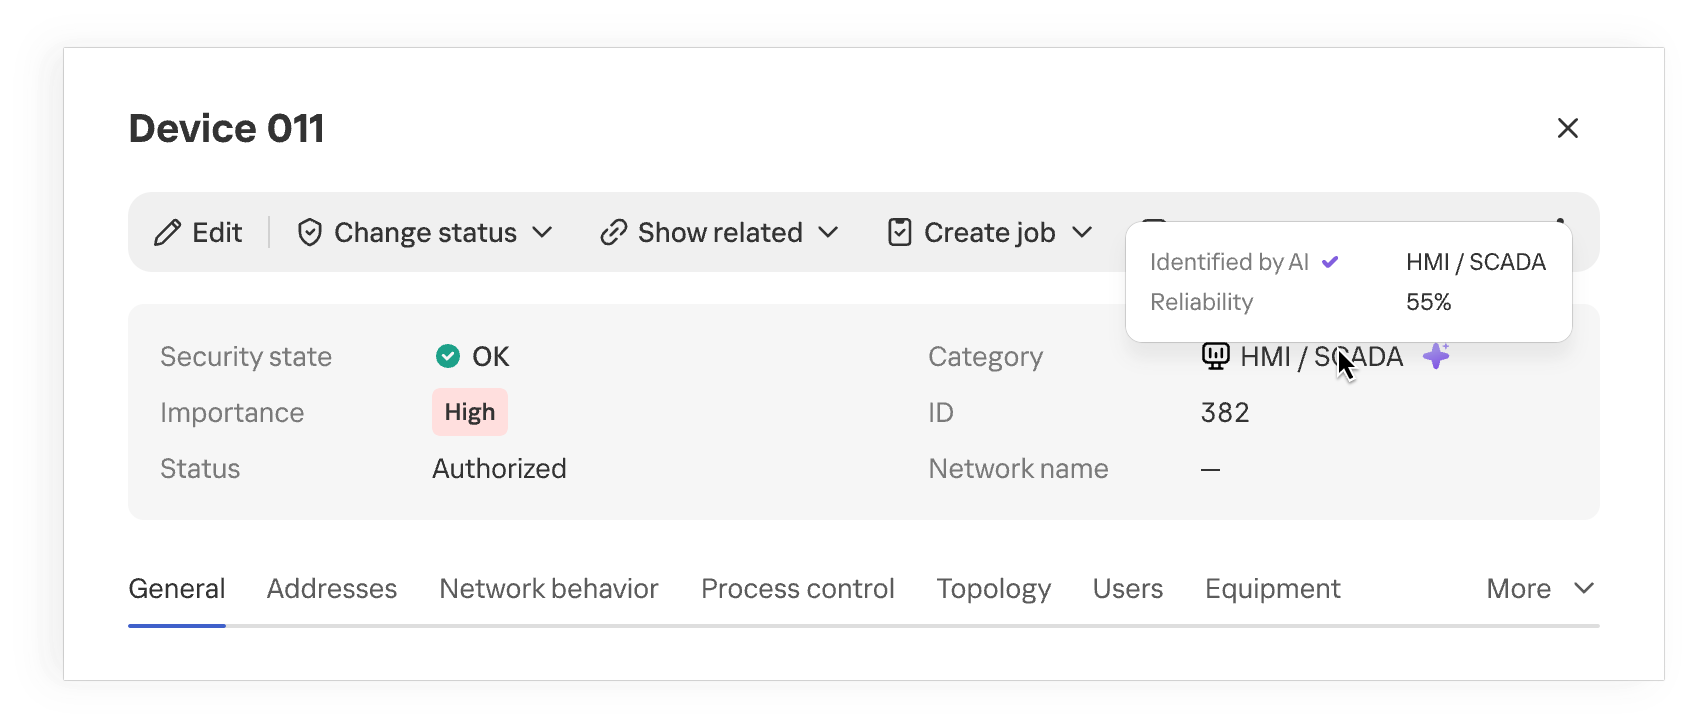
Categoría de dispositivo propuesta por MLEP
Una vez precisada la categoría, el mapa de la red industrial ofrece más contexto sobre los equipos que la componen. Al analizar la actividad de red, el analista recibe de inmediato información sobre la categoría propuesta del dispositivo y no necesita buscar la descripción de cada dirección IP en los diagramas del proyecto. Este método tiene mayor utilidad cuando la composición de los equipos evoluciona más rápido de lo que se actualiza la documentación.
La categoría propuesta se verifica además para comprobar su coherencia con la información ya conocida sobre el dispositivo y con las restricciones definidas. Esto permite descartar parte de las opciones contradictorias, pero la calidad de la predicción sigue dependiendo de qué tan completa sea la visibilidad del tráfico, sobre todo si el dispositivo se comunica rara vez.
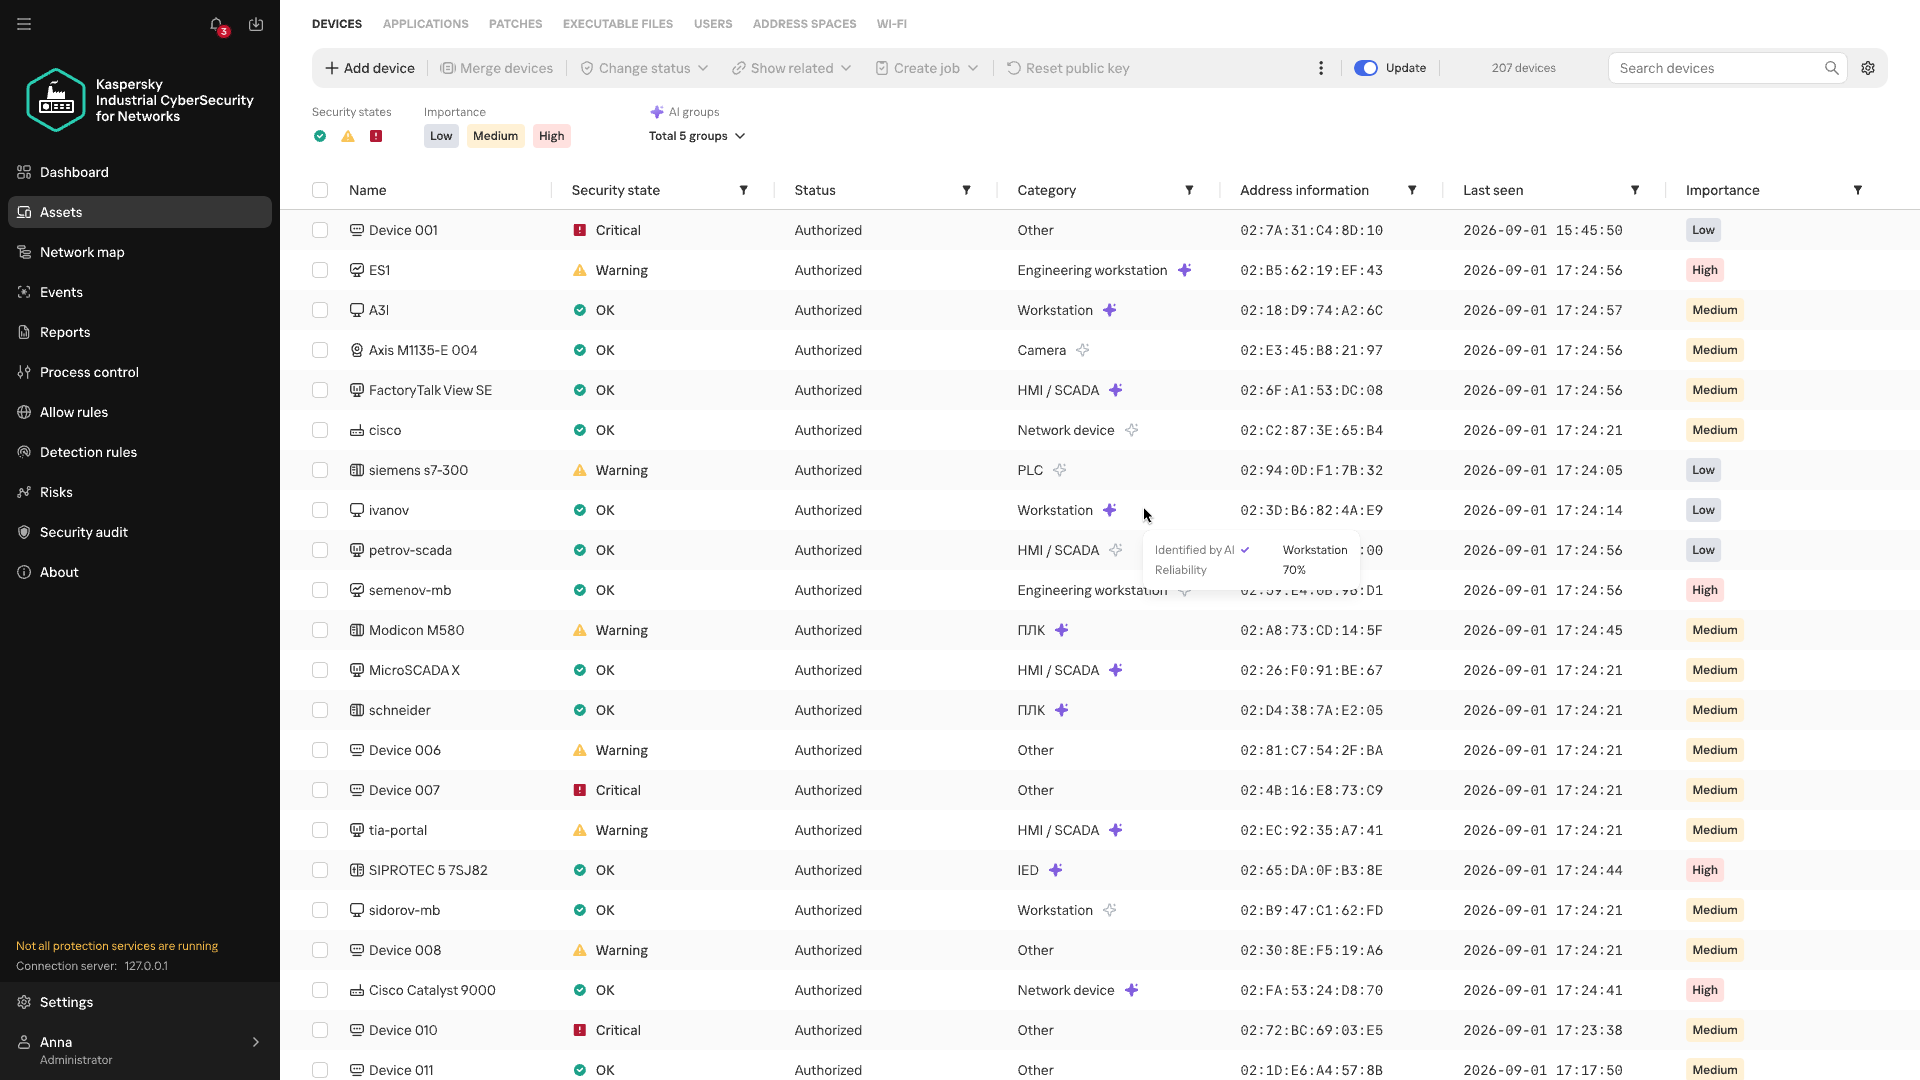
Visualización de las propuestas de MLEP en la lista de dispositivos
Actividad anómala y estadísticas sobre el flujo
Las investigaciones de ataques reales demuestran que los atacantes usan de forma activa tanto herramientas estándar como protocolos permitidos. Para detectar una actividad potencialmente maliciosa, no siempre es necesario conocer de antemano la técnica concreta del atacante. Los métodos de detección por firmas ayudan a encontrar indicios de ataque ya descritos, pero no evalúan qué tan representativa es la interacción observada para un dispositivo concreto. MLEP compara la actividad actual con el perfil de red habitual del dispositivo: con qué nodos interactúa, qué protocolos usa, cuándo y cuántos datos transmite, cuál es el tamaño promedio del paquete, etc. Las variaciones identificadas ayudan a definir la dirección de la investigación. La comparación con otros eventos y con el contexto operativo permite evaluar si detrás de ellos puede haber acciones maliciosas. Al investigar un incidente ya detectado, las anomalías ayudan a reconstruir la secuencia de acciones.
La primera versión de MLEP incluye seis monitores, cada uno de ellos preconfigurados según el tipo de desviación respecto del perfil de red habitual del dispositivo:
| Anomalía | Cómo ayuda en el análisis de eventos |
| Nuevo nodo externo | Llama la atención sobre una nueva conexión externa que no existía antes en el comportamiento observado del dispositivo, aunque la dirección IP no figure entre los IoC conocidos. Ayuda a verificar si esa conexión surgió en el periodo de otros eventos sospechosos. |
| Nueva combinación de dirección y puerto de destino | Muestra que el dispositivo empezó a usar un nuevo servicio por primera vez. Al investigar un incidente ya identificado, esto ayuda a rastrear nuevas conexiones después de analizar los eventos más críticos. |
| Volumen inusualmente grande de datos enviados | Destaca una transmisión de datos atípica para el dispositivo y ayuda a comparar su hora y dirección con otros eventos. |
| Horario de actividad atípico | Muestra que el dispositivo funcionó en un horario inusual para él. Al investigar un incidente ya identificado, esto ayuda a reconstruir la cronología de las acciones en torno a la alerta principal. |
| Nuevo protocolo | Ayuda a advertir la aparición de una nueva forma de interacción, incluso cuando el dispositivo interactúa con nodos ya conocidos. |
| Actividad con indicios de escaneo | Muestra que el dispositivo empezó a conectarse a un número inusualmente grande de nodos vecinos. Esta señal ayuda a detectar un posible reconocimiento previo a intentos de acceso al equipo. |
En la investigación, las anomalías ayudan a reconstruir la secuencia de variaciones: cuándo aparecieron nuevas conexiones en un nodo concreto, cuándo se modificó el protocolo, cuándo aumentó el volumen de transmisión de datos o cuándo se desplazó el horario de funcionamiento. Al correlacionar los eventos por dispositivo y por hora, el analista ve cómo se desarrolló la actividad en torno a un incidente ya detectado.
Esto resulta muy útil cuando parte de las acciones del atacante quedó fuera de la zona de observación o no activó otras tecnologías de KICS. Al correlacionar las variaciones con la función del dispositivo, los datos del análisis de protocolos y los eventos de otras tecnologías, el especialista obtiene una cronología más completa. Las anomalías de comportamiento muestran con precisión dónde buscar los eslabones faltantes y qué interacciones de red requieren atención.
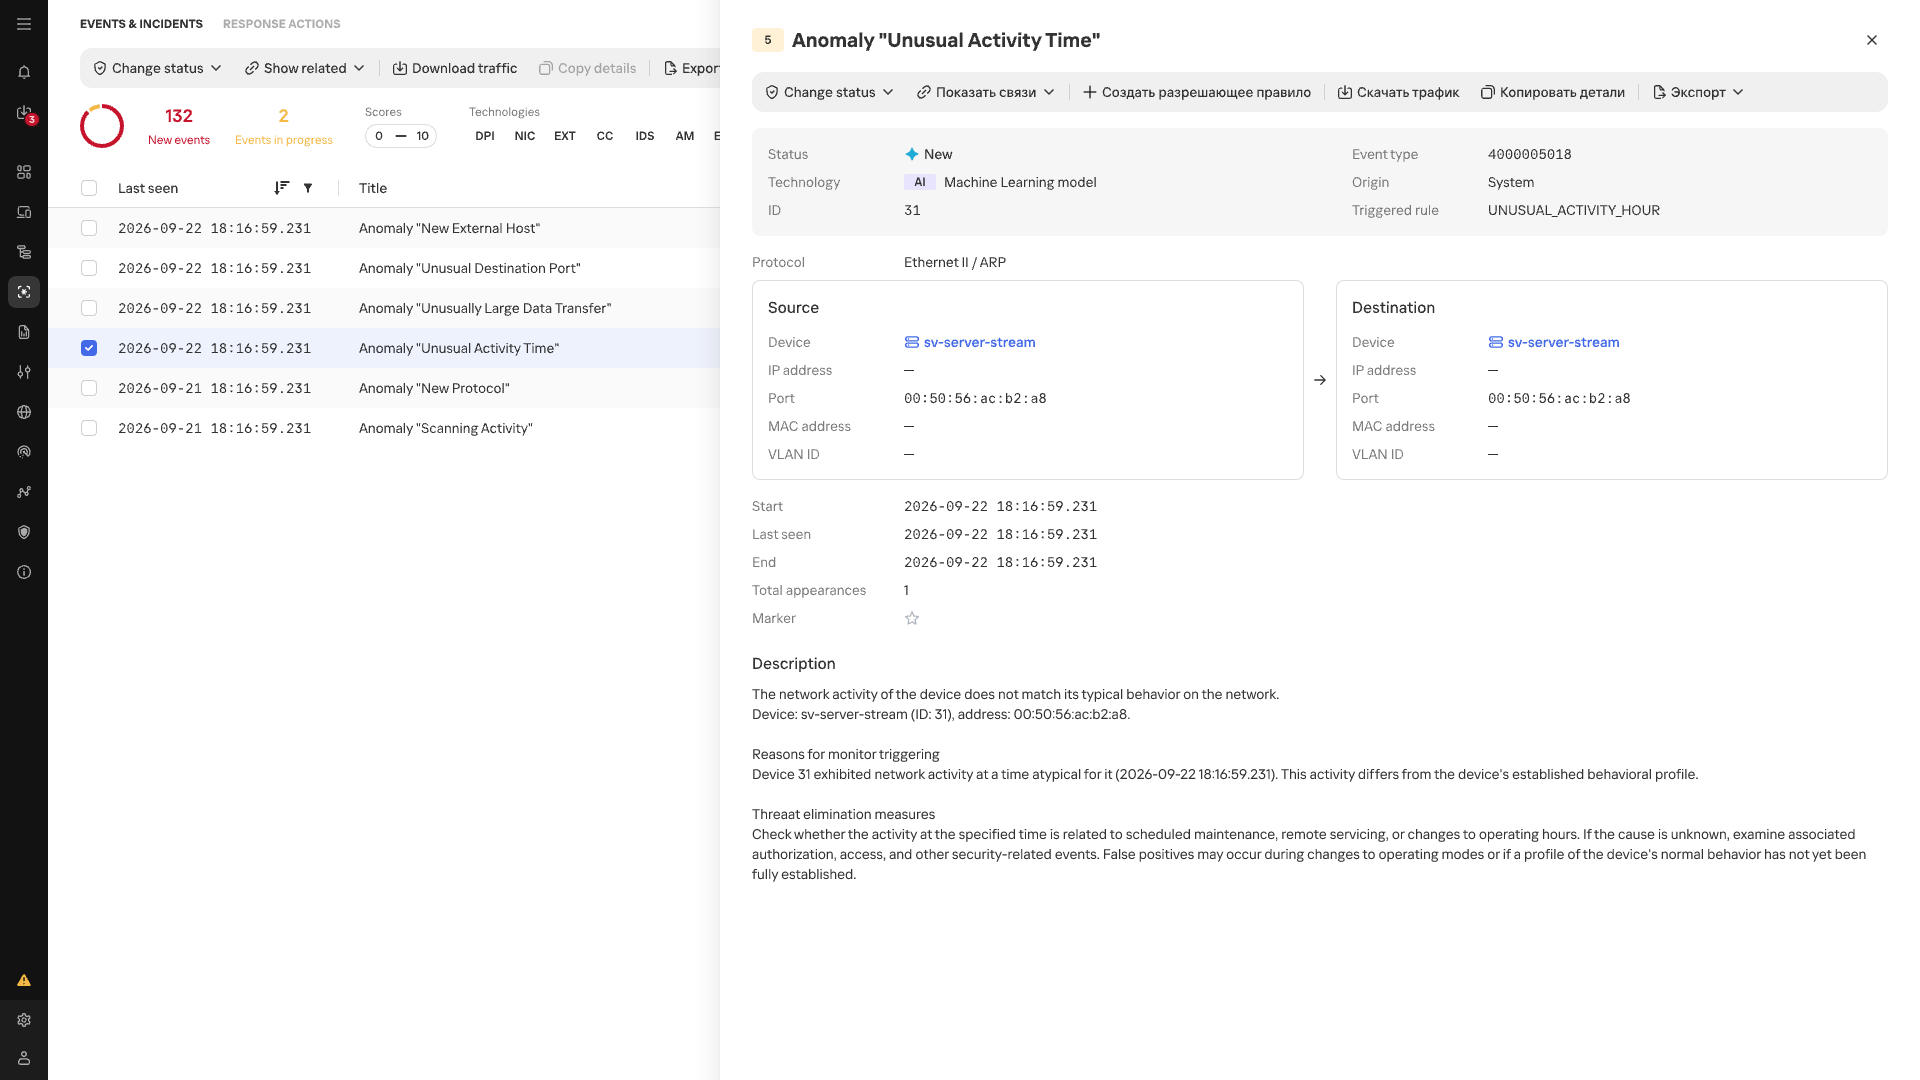
Ficha de la anomalía “Horario de actividad atípico”
En la lista de eventos, las anomalías identificadas por MLEP aparecen con la etiqueta de IA. Para cada evento se muestran el nombre, el origen, el destino, la marca de tiempo y el identificador del escenario activado.
Conclusión
En una red industrial, el carácter anómalo de un comportamiento depende del nodo en el que surgió y del lugar que ocupa ese nodo en el proceso tecnológico. La repetitividad de muchas comunicaciones ayuda a advertir variaciones en el intercambio de datos habitual, y la información sobre la función y la criticidad del dispositivo ayuda a comprender las posibles consecuencias. Cuando estas observaciones se analizan en conjunto, el tráfico de red ofrece más que una lista de conexiones: ayuda a evaluar nuevos eventos en el contexto de una instalación concreta, incluso sin un escenario de ataque conocido de antemano. Las tecnologías de aprendizaje automático, capaces de procesar y sistematizar enormes flujos de datos heterogéneos, realizan bien este tipo de análisis integral. En Kaspersky Industrial CyberSecurity for Networks, la tecnología MLEP desempeña esta función a partir de la versión 5.0 y complementa de forma eficaz las funcionalidades que ya ofrece el producto.
Autores


MLEP en KICS for Networks 5.0: cómo el aprendizaje automático ayuda a monitorear el comportamiento de red de los dispositivos OT