

Información general
El 20 de octubre de 2026, el equipo de seguridad de PHP anunció una versión de emergencia que corrige dos vulnerabilidades críticas (ambas con una puntuación CVSS de 9.2). Los parches se publicaron el miércoles 21 de octubre de 2026 a las 14:00 UTC.
La información sobre las vulnerabilidades se había filtrado al público antes de que finalizara el embargo previsto, lo que llevó a adelantar el aviso. En una publicación en Hacker News, un usuario dio a conocer dos fallas de RCE en PHP que, según afirmaba, afectan a todas las versiones a partir de PHP 5.4.0.
Se trata de las vulnerabilidades CVE-2026-109618 y CVE-2026-109619. Poco después de la publicación, investigadores confirmaron la existencia de las vulnerabilidades. Coincidiendo con la filtración de los detalles, apareció en internet un exploit con el nombre no oficial PHP2Shell. Un video de demostración filtrado muestra el exploit en acción en servidores web con WordPress, MediaWiki, phpBB, Magento, Joomla, Laravel, Symfony, Drupal y WHMCS, que sustentan muchos sitios web actuales. Al momento de esta publicación, la autenticidad de la demostración y el comportamiento exacto del exploit no se han confirmado de forma independiente.
El investigador que publicó la PoC afirmó que las vulnerabilidades están relacionadas con el procesamiento del tipo multipart/form-data junto con el mecanismo de seguimiento del progreso de carga mediante sesiones (session.upload_progress) en el núcleo de PHP y pertenecen a las clases Use-After-Free (uso de memoria ya liberada) y corrupción de memoria. Esto significa que las fallas no pueden corregirse desde el código de la aplicación: la corrección solo es posible actualizando PHP en el servidor. El ataque funciona sin autenticación: un atacante con acceso de red a una aplicación PHP puede ejecutar código arbitrario en nombre del proceso de PHP sin necesidad de autenticarse. Las recomendaciones de seguridad publicadas por PHP el 21 de octubre confirman estos datos.
Las vulnerabilidades afectan a las versiones 5, 7 y 8 de PHP. Al momento de esta publicación, las ramas de la 8.2 a la 8.5 tienen soporte. Las ramas más antiguas, incluidas PHP 8.1, 8.0, 7.x y 5.x, llegaron al final de su ciclo de vida; sin embargo, debido a la alta criticidad de las vulnerabilidades, también se publicaron parches de backport para las versiones 7.4, 8.0 y 8.1.
Los especialistas de Sansec estimaron que la explotación masiva podría comenzar tan solo 15 minutos después de la publicación de la actualización. Recomendamos encarecidamente a los administradores responsables de servidores web PHP que son accesibles públicamente que tomen las siguientes medidas:
- Instalar el parche de inmediato.
- Inventariar todos los sistemas que ejecutan PHP en la infraestructura (incluidos servidores web, paneles de control, software de terceros, etc.).
- Planificar la migración a una rama actual de PHP en los servidores con versiones sin soporte (8.1 y anteriores).
Detección con las soluciones de Kaspersky
Las soluciones de Kaspersky identifican con eficacia la actividad maliciosa descrita en distintas etapas del ataque. A continuación, se presentan posibles escenarios de detección.
Ante intentos de explotar estas vulnerabilidades de RCE, Kaspersky Endpoint Detection and Response alerta al usuario sobre acciones sospechosas ejecutadas en el contexto del servidor web, tanto en equipos Linux como Windows. Esta actividad se detecta con las siguientes reglas:
- creating_windows_shell_from_a_web_servers_process;
- possible_web_shell_creating_via_exploit;
- spawning_process_from_webserver_more_filters_linux;
- webserver_interpreter_execution_linux;
- executable_file_in_www_folder.
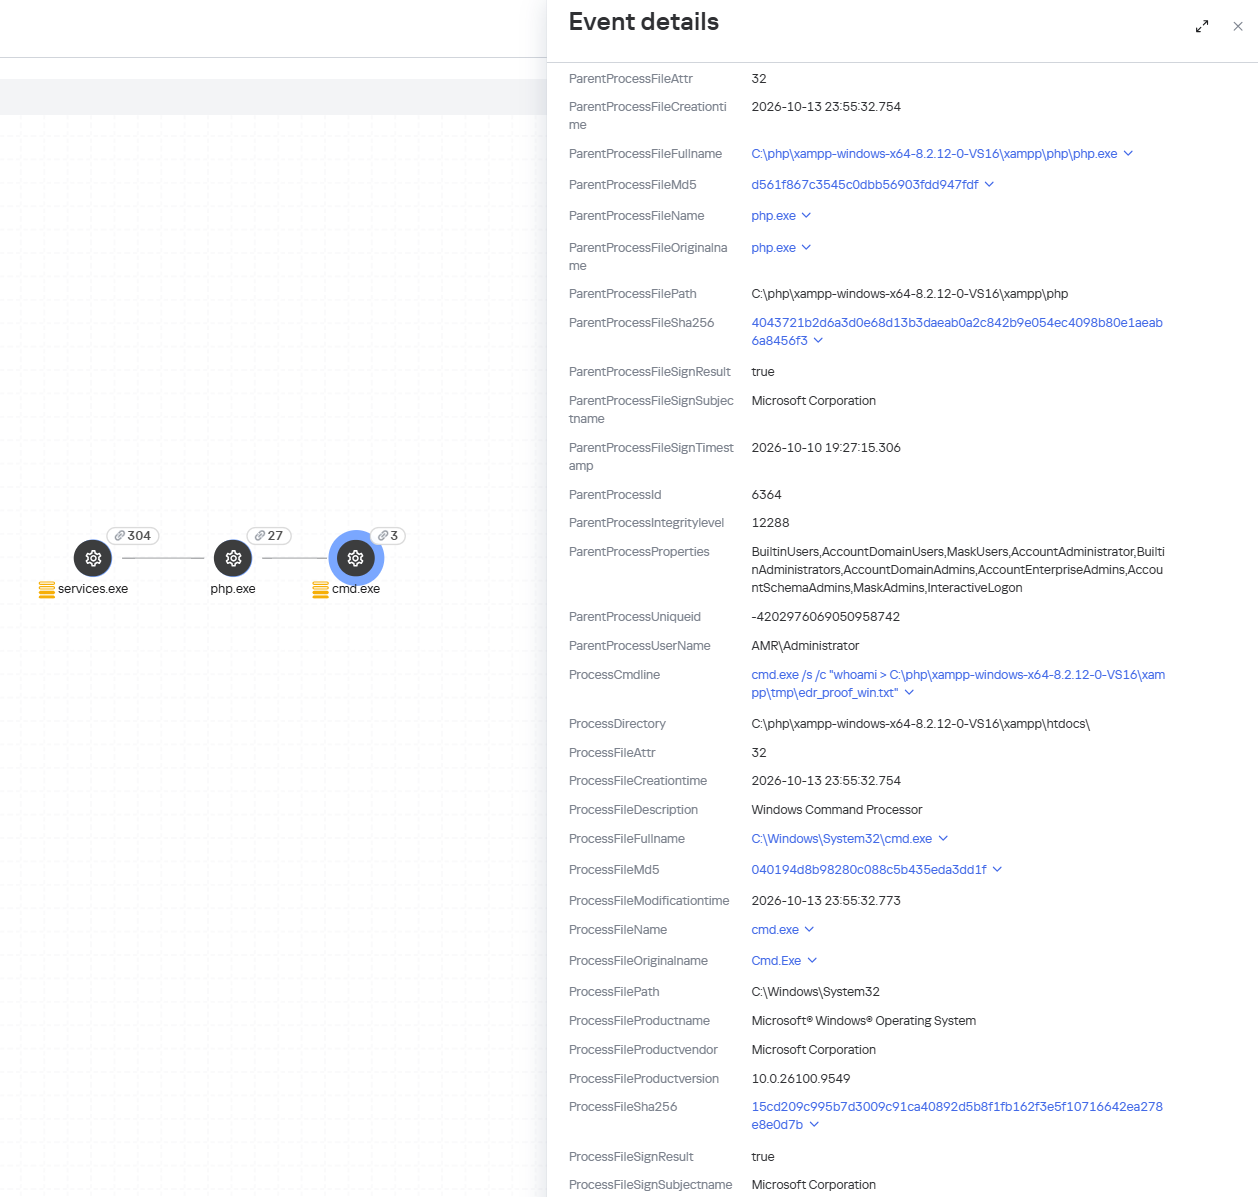
Detección de la explotación de la vulnerabilidad PHP2Shell en KEDR
Kaspersky Anti Targeted Attack (KATA) detecta intentos de explotación de la vulnerabilidad PHP2Shell en el tráfico de red. La solución detecta esta actividad con los veredictos Exploit.CVE-2026-109618.HTTP.C&C y Exploit.CVE-2026-109619.HTTP.C&C.
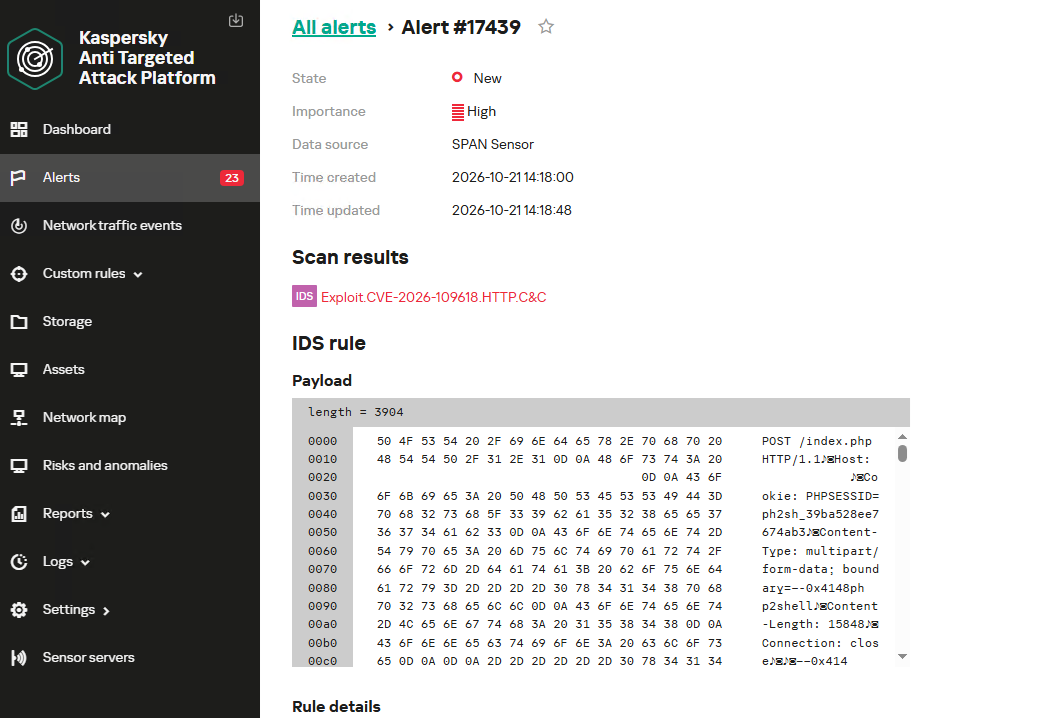
Detección de intentos de explotación de la vulnerabilidad PHP2Shell en KATA
Kaspersky Endpoint Security, ahora disponible como Kaspersky Next, también detecta actividad maliciosa posterior a la explotación mediante el componente Behavior Detection como PDM:Exploit.Linux.Generic y PDM:Exploit.Win32.Generic.
Nuestra solución Kaspersky Vulnerability Management detecta versiones vulnerables de software mediante los componentes Vulnerability scanning y Agentless black-box scanning.
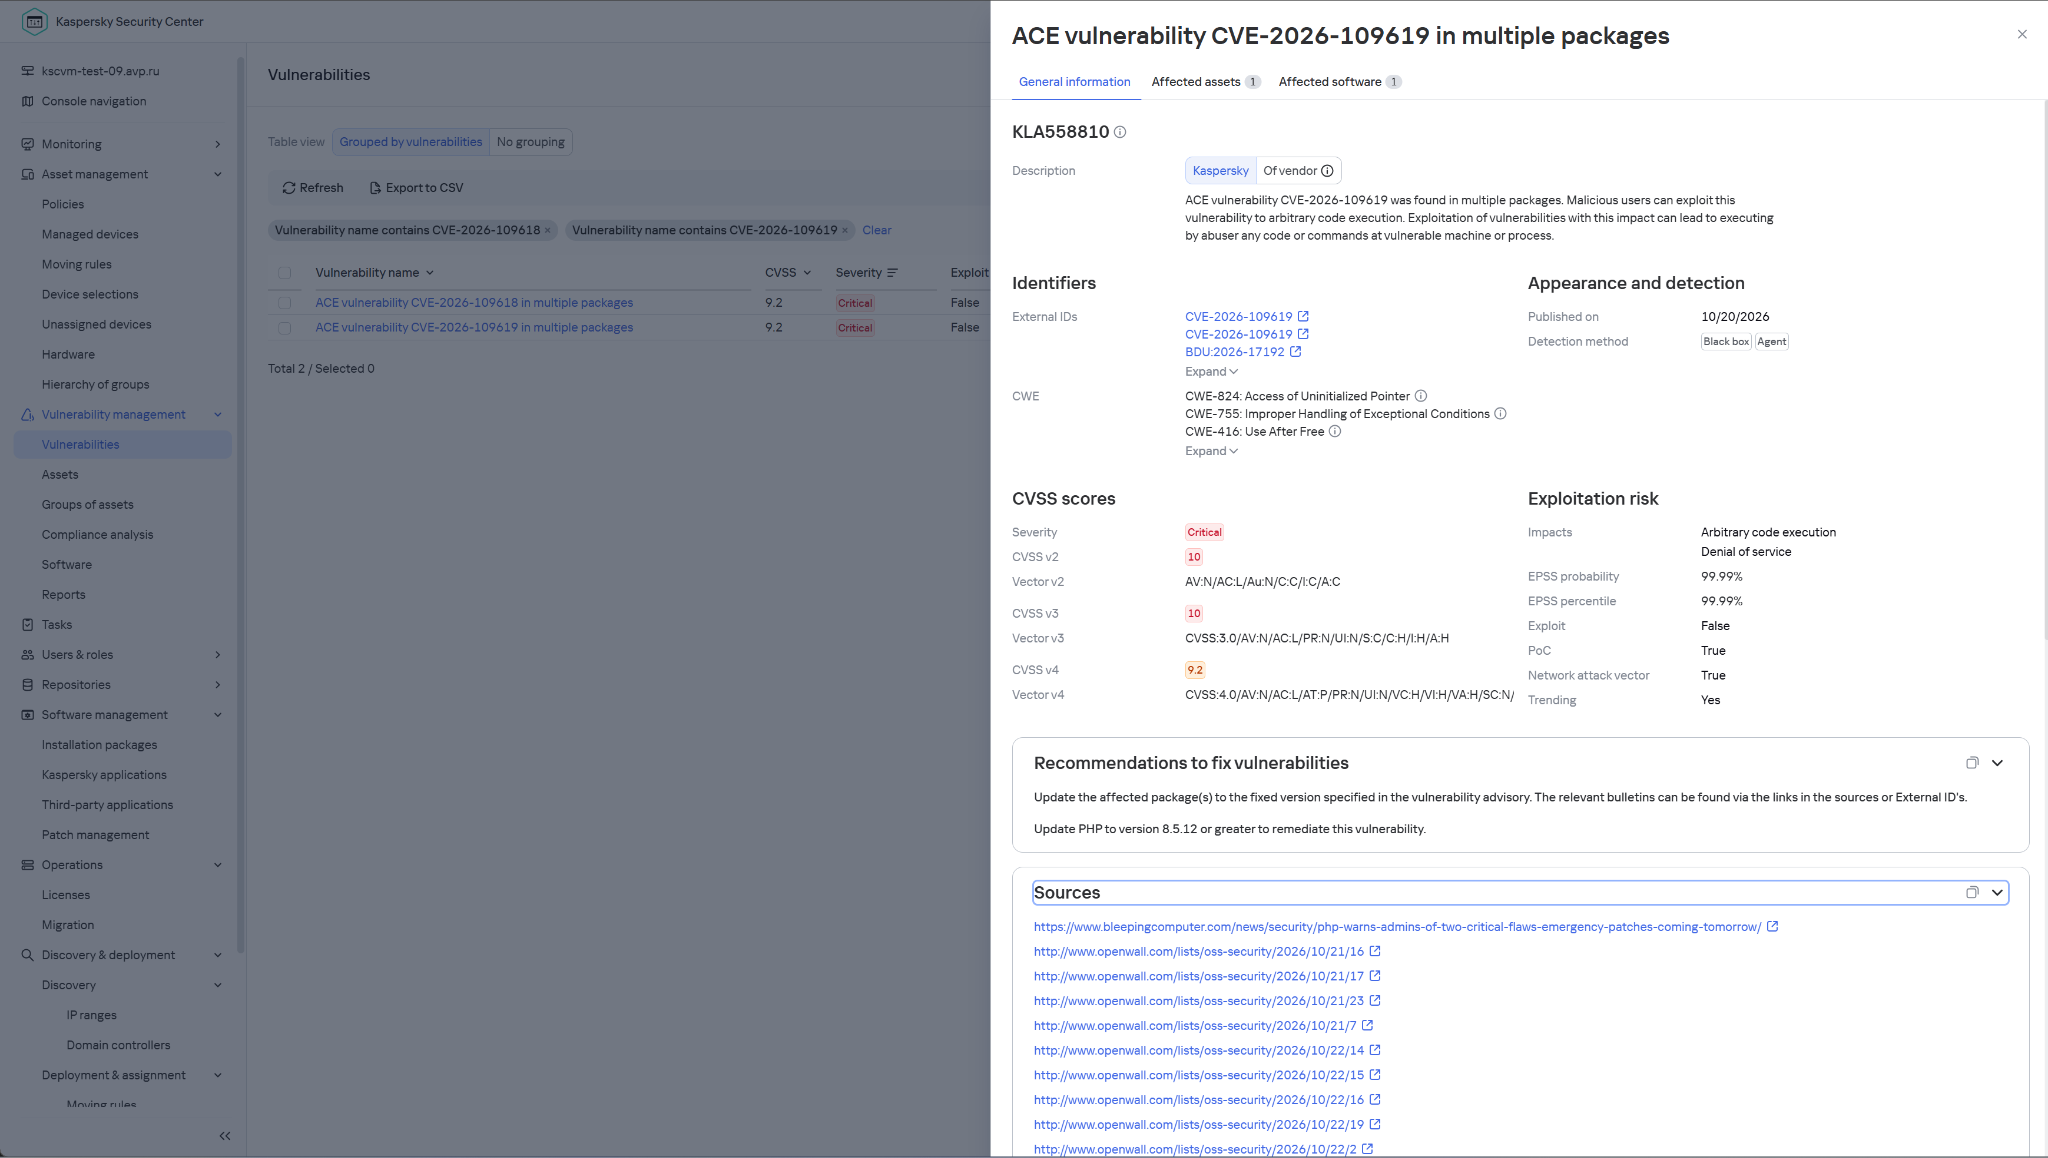
Detección de la vulnerabilidad en PHP en Kaspersky Vulnerability Management
El servicio Kaspersky Managed Detection and Response detecta la explotación de las vulnerabilidades descritas mediante el monitoreo de acciones características de las fallas de RCE:
- Creación de procesos sospechosos por parte del servidor web,
- Creación de ejecutables sospechosos en el directorio de la aplicación web,
- Creación de scripts sospechosos en el directorio de la aplicación web,
- Creación de archivos con extensiones poco comunes en el directorio de la aplicación web,
- Ejecución de comandos de reconocimiento en nombre del servidor web,
- Ejecución de comandos de persistencia en nombre del servidor web,
- Transferencia de web shells al servidor web y su ejecución.
Además, MDR detecta otras acciones maliciosas que no tienen relación directa con la ejecución remota de código.
Para proteger a las empresas que usan Kaspersky SIEM, el repositorio del producto ofrece reglas que ayudan a detectar la siguiente actividad maliciosa.
- Ejecución de archivos sospechosos desde procesos del servidor web en equipos Windows y Linux:
- R300_04_Windows shell started by a web application
- R152_08_A running Linux shell process has a suspicious parent process
- Ejecución de comandos de reconocimiento en nombre del servidor web:
- R286_05_Possible web-shell (Linux)
Para desarrollar reglas de detección propias o realizar threat hunting, también recomendamos supervisar los eventos de creación de scripts o ejecutables en el directorio del servidor web:
|
1 2 3 |
((DeviceEventClassID = '4663' AND DeviceCustomString1 ilike 'WriteData') OR DeviceEventClassID = '11') AND match(FileName,'(?i).*\.(php|asp|aspx|ashx|jsp|js|jar|jse|dll|exe|bat|ps1|vbs|wsf|wsh|msi|msp|hta|cpl)$') AND match(DestinationProcessName,'(?i).*(php-cgi|nginx|httpd|w3wp)\.exe') |
|
1 2 3 4 5 |
Name = 'openat' AND has(SA.Nametype, 'CREATE') AND length(arrayFilter(x -> match(x, '(public_html|var/www|usr/local/apache2|usr/local/httpd|var/apache|srv/www|home/httpd/html|srv/http|usr/share/nginx/html|var/lib/pgsql/data|usr/local/mysql/data|var/lib/mysql|var/vsftpd|etc/bind|var/named)'), SA.FileName))>1 AND length(arrayFilter(x -> match(x, '\.(aspx|asp|asmx|asax|ashx|jspx|jsp|js|phpt|php|phtml|pht|cfm|shtml|htaccess|fcgi|cgi|pl|py|sh)'), SA.FileName))>1 |
Autores
Vulnerabilidades críticas de Ejecución Remota de Código en el núcleo de PHP (CVE-2026-109618, CVE-2026-109619)