Introducción
Imagina que pediste un pequeño unicornio de papel en una tienda online. Hiciste clic en “Comprar”, recibiste una notificación alegre y esperas que el paquete te llegue mañana. Si el unicornio se retrasa un día, será molesto, pero no catastrófico: una disculpa, un código promocional de descuento y el incidente se olvida.
Ahora multipliquemos un unicornio retrasado por varios cientos de miles de pedidos.
Los paquetes empiezan a dirigirse a las ciudades equivocadas. El sitio web muestra que el artículo existe, aunque no se sabe dónde está. Las bandas transportadoras se detienen, las cajas se atoran entre pisos y la carga se acumula. Los camiones hacen fila en las puertas, y cada minuto de inactividad se convierte en entregas incumplidas, solicitudes de soporte, multas y ventas perdidas.
Es precisamente a esta escala donde un incidente cibernético en un almacén se convierte en un problema para todo el negocio. Un almacén moderno ya no es solo un edificio grande con estanterías. Es un sistema híbrido estrechamente interconectado: aplicaciones web, canales de radio y una fábrica automatizada. Aquí los procesos físicos dependen de los datos, y los errores en los datos tienen consecuencias muy físicas. Hay ejemplos de ello en la gran cadena de supermercados Morrisons, que reportó sistemas de gestión de almacén afectados por una interrupción, y en el informe anual oficial Form 10-K de United Natural Foods, Inc. (UNFI) correspondiente a 2025, que confirmó actividad no autorizada en sus sistemas de tecnología de la información con impacto en el cumplimiento de pedidos. Más recientemente, se supo que un ciberataque habría interrumpido ocho almacenes de CEVA Logistics en Europa y expuesto datos de entrega de clientes.
Este documento sigue un solo pedido a través de un almacén para mostrar dónde está expuesta la operación, las etapas por las que pasa, los sistemas que lo mueven y los puntos en los que un atacante puede alcanzarlos. Luego presentamos el modelo de amenazas: qué está en riesgo, quién está en posición de apoderarse de ello y cómo repercute cada riesgo en el negocio. A partir de ahí, analizamos cómo entra un atacante y qué implica en términos prácticos llegar al sistema de gestión de almacén: pedidos sin enviar, registros de inventario en los que nadie puede confiar y una operación que deja de moverse. Cerramos con recomendaciones sobre dónde se ubican los controles que importan.
La búsqueda del unicornio
Como cualquier gran negocio, un almacén no es un conjunto de operaciones aleatorias, sino una secuencia de etapas en las que intervienen muchas máquinas y personas que trabajan juntas para mantener estable el proceso de negocio y, al final, entregar tu pedido. Este proceso consta de ocho etapas principales, que se muestran en la figura siguiente.
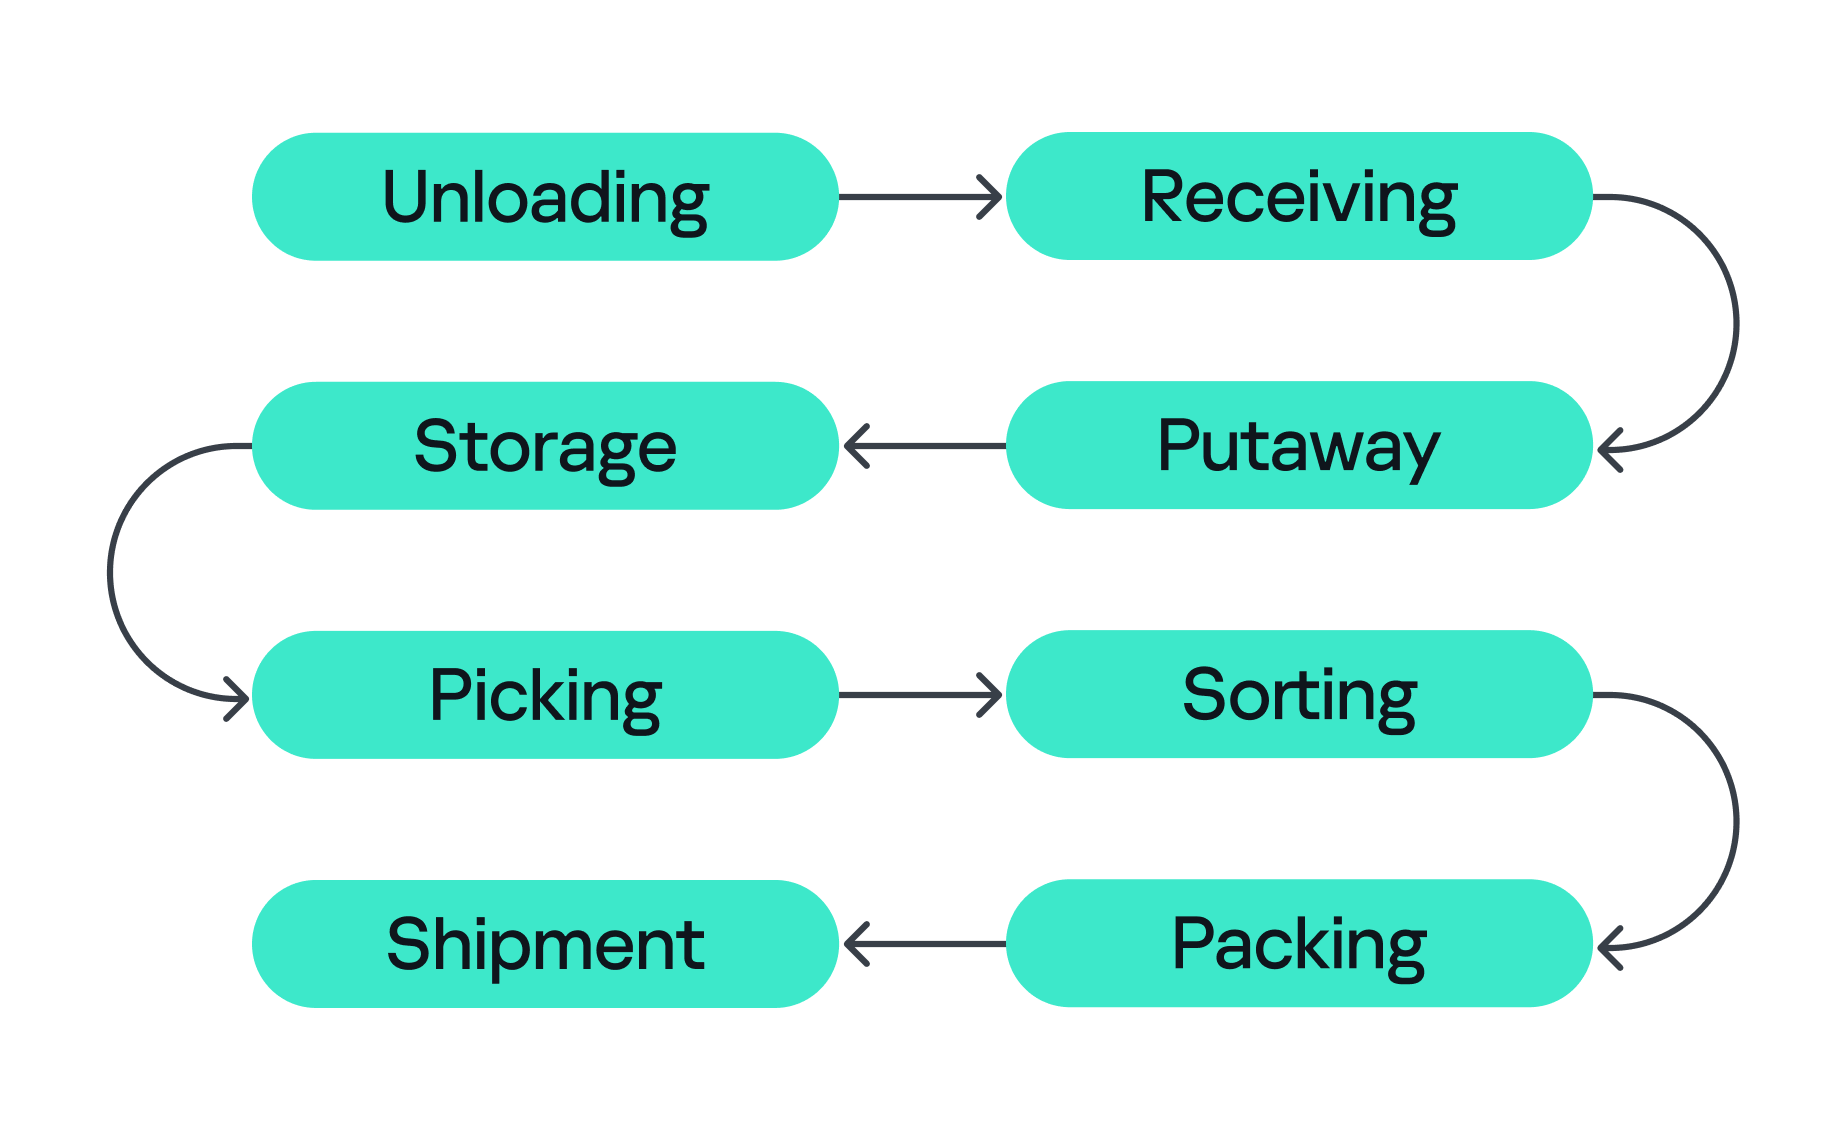
Etapas del cumplimiento de pedidos
Supongamos entonces que pedimos nuestro unicornio de papel y lo esperamos en casa. Sigamos nuestro pedido por todas las etapas principales, desde su llegada al almacén hasta la última parada de su viaje.
- Descarga
Primero, el unicornio llega a la zona de descarga, empacado en un camión grande. Al conductor se le asigna una puerta, por ejemplo, mediante una tableta en modo quiosco o un tablero exterior, que indica dónde debe estacionarse el camión y dónde se descargará la carga. Ya en este primer paso, un comando digital (el número de la puerta en la pantalla) activa una acción física. Por ello, las puertas mal asignadas pueden generar una fila, retrasar la descarga o enviar las mercancías al flujo de trabajo equivocado. - Recepción
En esta etapa, los empleados identifican la carga. Escanean un código de barras con una terminal de datos portátil (PDT) y el sistema central recibe un mensaje que indica que este objeto llega al almacén. Desde ese momento, el unicornio existe en dos formas a la vez: como una caja real y como un registro en el sistema de información. Si ambas versiones divergen, el error se hereda en todos los procesos posteriores. - Acomodo
A continuación, las mercancías se trasladan al almacenamiento interno. Aquí entran en juego dos dispositivos nuevos. Primero, una impresora térmica, conectada a la red interna por Wi-Fi, crea una etiqueta interna para cada artículo. Luego, un empleado, un montacargas o un sistema automatizado lleva las mercancías a la ubicación asignada, a menudo con la ayuda de elevadores controlados por PLC (controladores lógicos programables). Ambos dispositivos pueden ser valiosos puntos de entrada para un ataque: uno puede permitir que un adversario pivotee hacia la red interna, mientras que el otro puede darle control sobre un motor eléctrico. - Almacenamiento
Después, el unicornio pasa al almacenamiento. Muchos centros de distribución usan estructuras de entrepiso de varios niveles: varios pisos de estanterías metálicas dentro de un espacio enorme. Permiten aprovechar con eficiencia la altura del edificio, pero al mismo tiempo dificultan el control de la infraestructura técnica. Los puntos de acceso Wi-Fi, las cámaras, los switches, los cables y los sensores pueden estar instalados muy arriba o ocultos en lo profundo de los pasillos. Un cable Ethernet olvidado o un dispositivo de red sin configurar (un punto de acceso o un switch) abandonado en un rincón oscuro puede convertirse en un cómodo punto de acceso inicial a la infraestructura crítica. - Surtido
Cuando el cliente hace un pedido, el surtido comienza si las mercancías ya están almacenadas o, de lo contrario, en cuanto se descargan. Una PDT, una estación de trabajo, un indicador luminoso o una terminal de voz indica al empleado la ubicación correspondiente, donde recoge la mercancía, y la traslada a la siguiente etapa. Estos dispositivos son en sí mismos posibles puntos de entrada para un ataque: si un atacante compromete una estación de trabajo o una PDT, podría manipular la información de surtido y dirigir a los empleados a una ubicación equivocada. En esta etapa, tanto la rapidez como la integridad de la información son críticas, y cualquier manipulación o interrupción puede provocar pedidos incorrectos, retrasos o problemas en las etapas siguientes. - Clasificación
En la etapa de clasificación, el almacén empieza a parecerse más a una fábrica. Las cajas avanzan por bandas transportadoras y pasan por distintos escáneres, desviadores y rampas. Los planes de clasificación suelen almacenarse y gestionarse en servidores dedicados, mientras que los PLC se encargan de controlar la maquinaria y ejecutar esos planes. Por ejemplo, cuando el sistema de gestión de almacén (WMS) decide que nuestro unicornio debe tomar la ruta A, el sistema de control necesita activar el desviador correcto en el momento correcto, a veces en una fracción de segundo. - Empaque
Durante el empaque, un empleado o un brazo robótico coloca las mercancías en la caja final, imprime la etiqueta de envío y, en ocasiones, mide las dimensiones y el peso del paquete. Los mecanismos de seguridad suelen impedir que los brazos robóticos salgan de la zona controlada y lastimen a los operadores cercanos, pero su compromiso podría causar daños físicos a los paquetes que se procesan. - Embarque
Por último, en la etapa de embarque, el paquete se dirige a las puertas. Los vehículos de guiado automático (AGV) y los robots móviles autónomos (AMR) trasladan contenedores y tarimas por el almacén, mientras que el sistema de gestión de andenes coordina el camión que llevará el unicornio a una tienda, a un centro de clasificación o directo al cliente. Estos robots son en sí mismos un posible objetivo para los atacantes. Pueden realizarse ataques contra los AGV y AMR para interferir en su operación, por ejemplo, afectando su navegación o impidiendo que lleguen al destino previsto.
Las ocho etapas están coordinadas por el WMS. Parece una gran aplicación web, pero por su función se acerca más al sistema operativo de todo el almacén: sabe qué mercancías existen, dónde se encuentran, quién o qué debe moverlas y adónde van después, y vincula empleados, niveles de inventario, direcciones de almacenamiento, tareas y pedidos. También intercambia datos con el exterior: con sistemas ERP, plataformas de transporte, marketplaces, dark stores y transportistas externos.
Alrededor del WMS hay un ecosistema digital aún más grande: servicios de identidad, bases de datos, APIs, impresoras, sistemas de transportistas, laptops de técnicos, videovigilancia, control de acceso, alarmas contra incendios y de gas, suministro eléctrico y un sistema de gestión de edificios (BMS).
Por eso, en realidad no existe una sola “red del almacén”. Como hemos visto, hay muchas tecnologías superpuestas (infraestructura de TI, sistemas de tecnología operativa (OT), radio, servicios en la nube, seguridad de edificios y automatización) apiladas unas sobre otras. Un escáner de vulnerabilidades aislado nunca te dirá si un almacén es seguro.
La caza del unicornio
Proteger un entorno como un almacén requiere una evaluación de seguridad integral que abarque todos sus sistemas interconectados. Esto implica identificar vulnerabilidades en cada sistema y comprender cómo se pueden combinar las debilidades en rutas de ataque que un atacante real podría explotar. Pero una vulnerabilidad solo importa en proporción a lo que expone y a quién puede alcanzarla, por lo que, antes de analizar las debilidades en sí, debemos entender qué busca en realidad un atacante, porque en un almacén el radio de impacto va mucho más allá de los datos. Todo lo que acabamos de recorrer (los sistemas, los dispositivos y las personas que los operan) existe para mantener las mercancías en movimiento, y los ataques a distintas partes de esa cadena pueden afectar al negocio de maneras diferentes. El siguiente gráfico muestra qué está en riesgo en el almacén y dónde recaen esos riesgos para el negocio. El segmento de la izquierda los agrupa en las tres propiedades básicas de la seguridad: integridad, disponibilidad y confidencialidad. El segmento de la derecha asocia cada propiedad con los resultados de negocio que puede causar una falla.
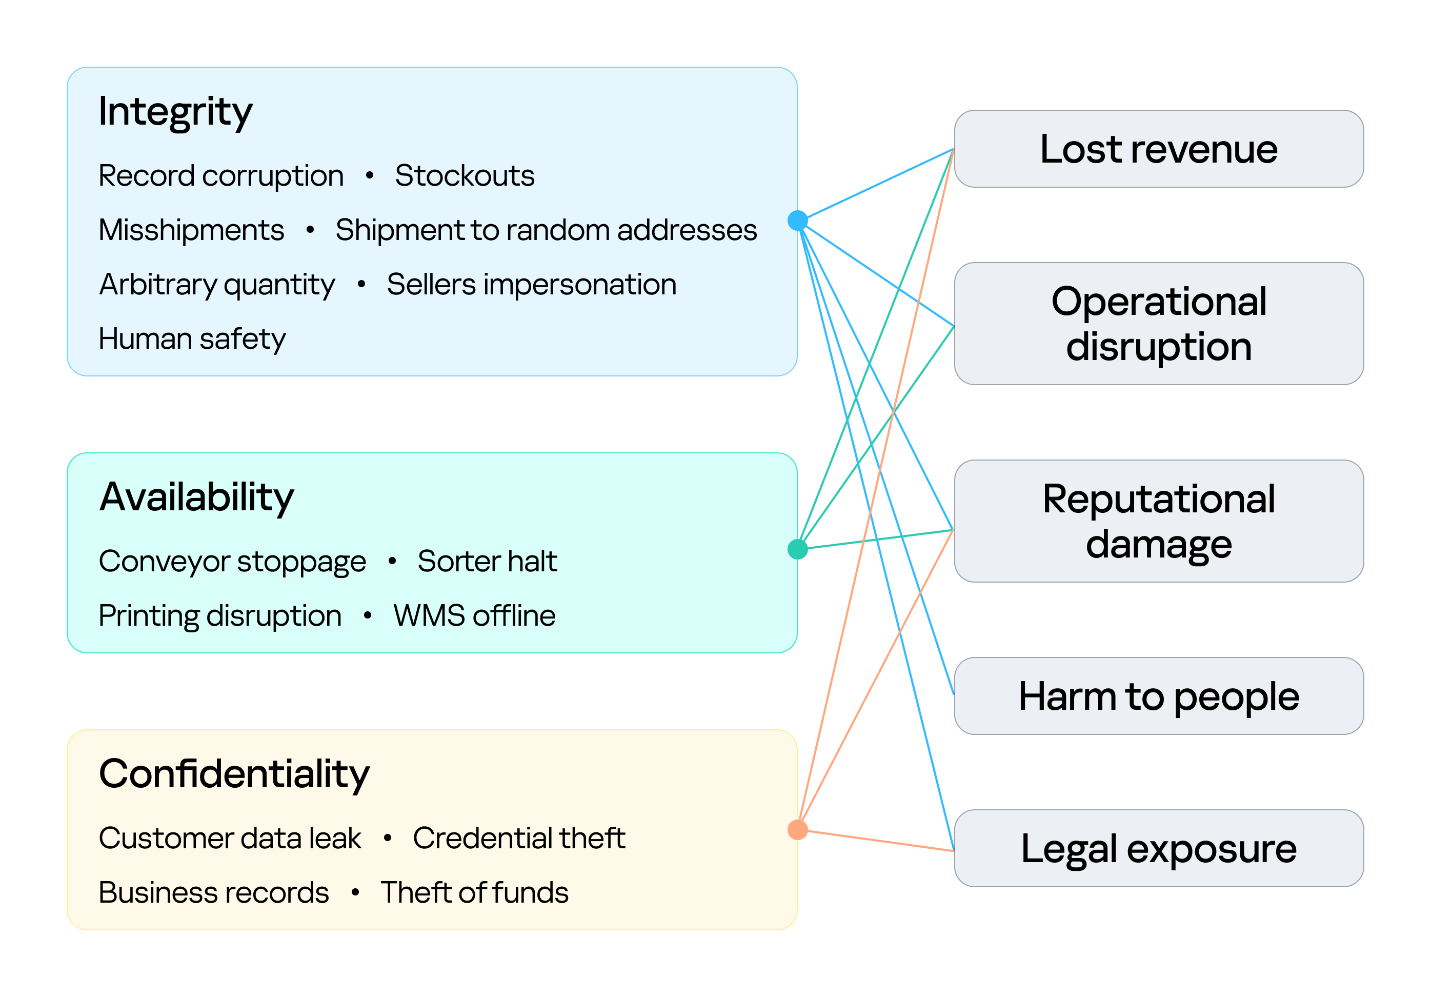
Riesgos en almacenes
El primer aspecto que puede verse comprometido es la integridad. Los conteos de inventario, las ubicaciones, los pedidos y los datos de envío deben mantenerse sincronizados con el mundo físico. La alteración de un registro puede desincronizar la operación sin que se detecte de inmediato y, como las ocho etapas forman una cadena de dependencia, un dato falsificado en una etapa inicial se propaga a las etapas posteriores y puede manifestarte más adelante como faltantes de inventario y envíos equivocados. Cuando la manipulación es deliberada, esto permite que un atacante redirija mercancías, libere existencias y realice otras acciones en nombre de los proveedores de la plataforma, amparándose en registros legítimos. La integridad también es una cuestión de seguridad física: cuando personas o máquinas actúan con información que ha dejado de reflejar las condiciones reales del entorno, un problema de integridad de los datos puede convertirse en un incidente físico. Por eso, la integridad es la única propiedad vinculada a los cinco resultados, incluido el daño a las personas.
El segundo aspecto que corre riesgo es la disponibilidad, la capacidad del almacén de mantener las mercancías en movimiento. Detener una banda transportadora, un clasificador, la impresión de etiquetas o el WMS impide que los pedidos se envíen y, en un negocio basado en la rapidez, cada hora de inactividad significa entregas retrasadas y promesas incumplidas. El ransomware puede paralizar todo el almacén. El impacto se manifiesta como interrupción operativa, pérdida de ingresos y daño a la reputación.
El tercero es la confidencialidad. Los datos de clientes, los registros comerciales y las credenciales del sistema son objetivos valiosos. Su exposición genera riesgos legales y daño a la reputación, y las credenciales robadas suelen abrir la puerta a nuevos ataques. Cuando el WMS se conecta con procesos financieros o de ERP, el riesgo se extiende al robo de fondos.
Entender lo que está en riesgo permite entender cómo puede beneficiarse un atacante; la siguiente pregunta es quién puede sacar provecho de ellos. Los actores de amenaza se diferencian por el acceso que ya poseen. Por ejemplo, un atacante puede estar autenticado y contar con privilegios, tener acceso físico o remoto limitado, o no tener ningún acceso legítimo al entorno. Según su relación con el almacén y su nivel de acceso, los actores de amenaza pueden dividirse, en general, en dos categorías:
- Externos. Un atacante sin relación legítima con el almacén ni con la organización, que opera sin acceso autorizado. Los atacantes externos pueden dividirse en dos categorías según su cercanía física al entorno:
- Remotos. Un atacante que opera desde fuera del área física del sitio y llega al entorno a través de lo que la organización expone o hace accesible por internet, incluidos los servicios web, la infraestructura de acceso remoto y las conexiones de terceros que usan proveedores, transportistas e integradores.
- Cercanos. Un atacante sin acceso legítimo que, aun así, se ha situado al alcance físico de las tecnologías del sitio accesibles localmente. Por ejemplo, puede estar en un estacionamiento, en una unidad vecina o en un andén de entrega. Su cercanía puede permitirle interactuar con interfaces inalámbricas, de radio, Bluetooth u otras de corto alcance sin poseer una cuenta, una credencial, una relación laboral ni otro acceso autorizado.
- Internos. Una persona con acceso legítimo al almacén, a sus sistemas o a su información, que crea un riesgo de seguridad de forma intencional o no intencional. Esto incluye empleados, administradores, operadores, contratistas y personal temporal.
Combinar a estos actores de amenaza y sus niveles de acceso con los riesgos identificados antes, las vulnerabilidades presentes en cada sistema, las superficies de ataque resultantes y las posibles rutas de ataque entre ellas, da como resultado un modelo de amenazas para el entorno del almacén. Esto permite que una organización entienda cómo podrían ser atacados los distintos sistemas y personas, cómo podrían combinarse las debilidades individuales y dónde se necesitan más los controles de seguridad.
¡El unicornio está acorralado!
Saber qué está en riesgo y quién podría ir tras ello aún deja abierta la pregunta más práctica: cómo entrarían realmente y hasta dónde podrían llegar una vez dentro. El diagrama siguiente presenta la superficie de ataque del almacén: todos los puntos por los que un atacante puede entrar, organizados según el acceso que se requiere para llegar a cada uno.
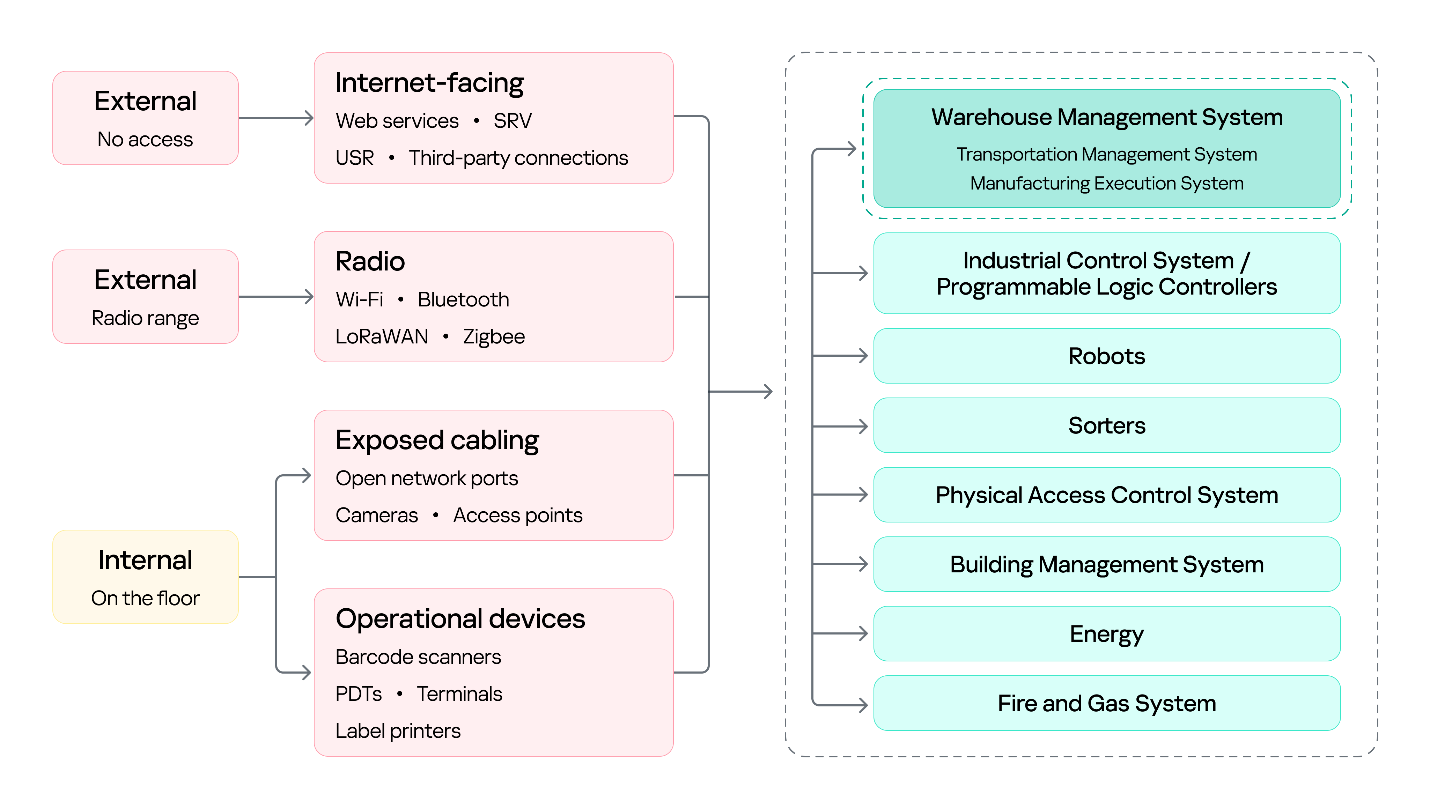
Superficie de ataque del almacén
A la izquierda están las categorías de atacantes analizadas arriba, distinguidas por dónde se encuentran y qué acceso ya poseen. Cada una llega al entorno por un conjunto distinto de puntos de entrada, y el impacto de un ataque exitoso puede recaer en varios sistemas, desde el WMS hasta sistemas de OT como robots, clasificadores y el sistema de control de acceso físico (PACS). El WMS aparece resaltado porque es el más importante de todos: coordina los sistemas de OT, por lo que comprometerlo puede afectar a toda la operación y no solo a un proceso.
A continuación, abordaremos los vectores de acceso inicial, los puntos que un actor de amenaza puede usar para llegar al entorno del almacén. Después, nos centraremos en el impacto en los propios procesos logísticos, con foco en el WMS, ya que su compromiso afecta a todas las operaciones logísticas que dependen de él.
Vectores de ataque iniciales
Servicios expuestos a internet
El acceso remoto mediante servicios expuestos a internet, conexiones de terceros y redes corporativas da a un atacante externo un punto de apoyo en la infraestructura de red del almacén. Es un problema bien documentado y no específico de este entorno, por lo que lo mencionamos aquí como punto de entrada, pero no lo analizaremos más a fondo.
Wi-Fi, Bluetooth y otros canales de radio
El Wi-Fi conecta dispositivos portátiles, tabletas, impresoras, cámaras y estaciones de trabajo. El Bluetooth da servicio a escáneres, audífonos con micrófono y balizas de posicionamiento. Zigbee y protocolos similares de bajo consumo operan la iluminación, los sensores y la automatización de edificios, mientras que LoRaWAN transporta telemetría a largas distancias. La red celular ofrece un canal de respaldo para quioscos y equipos de contratistas, y los protocolos propietarios controlan paneles industriales y maquinaria especializada.
Las ondas de radio atraviesan ventanas, puertas, techos y paneles exteriores delgados, por lo que una red creada para recibir y procesar mercancías puede ser accesible desde el estacionamiento y, con una antena direccional, desde una distancia mucho mayor.
Este alcance importa de dos maneras. Da a un atacante externo un punto de partida, ya que la proximidad por sí sola basta para llegar al Wi-Fi y a los protocolos de bajo consumo y, desde ahí, obtener un punto de apoyo inicial en las redes del almacén.
Sin embargo, la comunicación por radio no solo conduce a la red. También se conecta directamente con los dispositivos de campo y transporta el tráfico de control en tiempo real de las operaciones del almacén, lo que hace de la disponibilidad una preocupación prioritaria. Si cientos de dispositivos portátiles pierden la conexión a la vez, el surtido se detiene. Si un AGV pierde su canal de control, la reacción segura puede ser detenerse en el lugar, y una máquina detenida puede bloquear toda una ruta.
Red física
La escala del propio almacén forma parte de la superficie de ataque. Un almacén de cumplimiento de pedidos puede abarcar decenas de miles de metros cuadrados, con estanterías que suben varios pisos y pasillos que se abren paso entre ellas. El cableado estructurado recorre esas estanterías, las cámaras y los puntos de acceso se montan en ellas, y las tomas de pared quedan detrás de tarimas que no se han movido en meses. Casi nada de eso está a la vista de nadie.
Eso da a una persona dentro del almacén algo que una oficina normal no ofrece: acceso sin supervisión a infraestructura de red activa. Desconectar una cámara del techo deja un puerto activo. Una toma sin usar detrás de un estante deja otro. Ninguno requiere herramientas, credenciales ni interacción con un sistema que registre algo. Y, como la cámara o el punto de acceso está en el mismo segmento que el resto del sitio, el puerto comprometido, al no estar aislado, da paso al núcleo de la red.
Escáneres de código de barras
Los escáneres de código de barras son parte esencial de un almacén. Son la herramienta principal que usan los trabajadores para indicarle al sistema qué se está moviendo y dónde, y apoyan la recepción, el surtido, el empaque y la gestión de inventario. Una configuración típica incluye escáneres portátiles que se comunican con una estación base, la cual a su vez está conectada a una estación de trabajo o a otro sistema de negocio.
Esto convierte al escáner en un punto de entrada a la red principal de dos maneras.
Primero, mediante el propio código de barras. Dado que el escáner actúa como un teclado para el host conectado, un código de barras o un código QR malicioso puede inyectar pulsaciones de teclas al escanearse, lo que podría dar al atacante un punto de apoyo inicial en el host sin acceder a la red de forma directa.
Segundo, mediante el enlace inalámbrico del escáner. Durante un trabajo con un cliente, en el banco de pruebas que nos proporcionaron de uno de estos dispositivos, descubrimos que un atacante dentro del alcance podía inyectar pulsaciones de teclas en el host conectado y lograr la ejecución remota de código sin interacción del usuario. Este patrón de ataque se observó en varios fabricantes, incluidos, por ejemplo, dispositivos Honeywell afectados por la vulnerabilidad CVE-2026-4272.
En ambos casos el resultado es el mismo: un punto de apoyo en un host dentro de la red del almacén. El escáner es solo el punto de entrada; la importancia de ese punto de apoyo proviene de la posición de confianza del host dentro del entorno operativo y de su conectividad con los sistemas centrales.
Terminales de datos portátiles
Las terminales de datos portátiles (PDT) son, en esencia, dispositivos Android comunes con un escáner de código de barras integrado, que los trabajadores llevan consigo para escanear artículos; cada escaneo se pasa a una aplicación dedicada que lo reenvía a un servidor remoto mediante una API. Para mantener a los trabajadores concentrados en su tarea, los dispositivos suelen ejecutarse en modo quiosco, lo que limita al usuario a esa única aplicación e impide la interacción con el resto del sistema Android.
Ese bloqueo es justo lo que un atacante quiere romper, y romperlo es lo que convierte a la terminal en un vector de acceso inicial: escapar del modo quiosco puede exponer la contraseña del Wi-Fi de la red a la que está conectada la terminal, o permitir la instalación de software malicioso que da al atacante acceso remoto a la red por internet.
Impresoras
Los almacenes cuentan con distintos tipos de impresoras. Además de las impresoras de TI habituales, usadas para documentos y papeleo, existen impresoras térmicas especializadas, pequeños dispositivos que usan elementos calentados en el cabezal para crear etiquetas, códigos de barras y etiquetas RFID. Como mencionamos antes, se usan principalmente para imprimir las etiquetas, que suelen contener códigos de barras y se adhieren a las mercancías durante la etapa de acomodo.
Aquí nos centramos en las impresoras térmicas móviles: dispositivos pequeños, alimentados por batería, que los trabajadores pueden llevar en la mano o puestos. Suelen conectarse a la red interna por Wi-Fi para recibir comandos de impresión y, además, admiten Bluetooth para conectarse con dispositivos cercanos. Esta combinación las convierte en un posible punto de entrada a la red interna.
Algunos modelos, como la Zebra ZQ630, admiten varias interfaces y pueden ejecutar programas directo en el dispositivo. Durante una evaluación de seguridad, descubrimos que es posible cargar y ejecutar programas por Bluetooth. Al explotar una configuración incorrecta del emparejamiento, un atacante dentro del alcance del Bluetooth podría omitirlo, cargar software malicioso y obtener un punto de apoyo inicial a través de la impresora.
Impacto en los procesos logísticos (ataques al WMS)
Con un punto de apoyo en la red, un atacante puede pivotar hacia los propios procesos logísticos: desde el WMS, pasando por la infraestructura del almacén, hasta los PLC y la maquinaria que controlan. Como vimos antes, todos los sistemas y dispositivos de OT están interconectados y el WMS está a la cabeza de esa cadena: es el sistema de registro del que leen y en el que escriben todos los demás procesos, por lo que comprometerlo llega a todos a la vez. Eso, y el hecho de ser específico de este entorno, explica por qué nos centramos en él.
Los sistemas de gestión de almacén (WMS) son las plataformas de software que optimizan los procesos del almacén desde la entrada de las mercancías hasta su salida. Ofrecen visibilidad en tiempo real del inventario y orquestan el cumplimiento de pedidos de extremo a extremo al integrarse con muchos subsistemas del almacén y equipos de automatización, como bandas transportadoras, PLC, robótica, escáneres y sistemas de voz. Un WMS típico incluye módulos de recepción, control de inventario, gestión de pedidos, gestión de mano de obra, embarque e informes. Entre los principales proveedores se encuentran SAP EWM, Oracle Warehouse Management, Manhattan Active, Blue Yonder, Infor, Körber/HighJump, Microsoft y TECSYS.
Para dimensionar su importancia, volvamos a nuestro unicornio. Desde el momento en que se escaneó en la recepción, dejó de ser solo una caja física y pasó a ser un registro dentro del WMS, un registro que el sistema usó luego para decidir dónde debía almacenarse, cuándo debía surtirse, cómo debía clasificarse y adónde debía enviarse. Cada dispositivo empleado en el camino (la PDT en la recepción, la impresora en el acomodo, la estación de trabajo en el surtido, la banda transportadora en la clasificación) en realidad solo estaba conversando con el WMS. Es el hilo que une las ocho etapas, y eso es precisamente lo que lo convierte en un objetivo tan valioso.
Como las plataformas WMS modernas suelen estar basadas en la web y muy interconectadas, heredan vulnerabilidades web y de API comunes, además de fallas propias del WMS. Un ejemplo reciente es la CVE-2026-70774 en Oracle Warehouse Management, parte de Oracle E-Business Suite. Oracle la calificó como de gravedad alta y la describió como una falla de omisión de autorización fácil de explotar, en la que un atacante con pocos privilegios y acceso a la red puede comprometer la aplicación y afectar la integridad y la disponibilidad al permitir la creación, eliminación o modificación no autorizadas de datos críticos.
Una falla como esta parece un problema convencional de aplicaciones web, pero sus consecuencias en un almacén son más graves, porque el WMS es el sistema de registro. Si un atacante modifica sus datos, puede alterar los niveles de existencias, las ubicaciones, los registros de recepción, las tareas de surtido o la información de envío, y corromper en silencio el gemelo digital del almacén. Y, como las ocho etapas forman una cadena de dependencia, esa corrupción no queda contenida: un registro falsificado en la recepción se hereda en el acomodo, el surtido y todo lo que sigue. La caja física y su registro divergen, y todos los procesos posteriores confían en el registro.
La versión más directa de este ataque proviene de una falla de omisión de autorización como la de Oracle mencionada arriba. Aquí, el actor de amenaza puede ser un atacante externo que llegó a la aplicación por la red, o una persona de adentro, como un operador o almacenista con pocos privilegios que ya posee una cuenta legítima.
El peligro aumenta cuando una falla así se encadena con otras. Un atacante externo que combine la ejecución remota de código con la inyección SQL podría generar órdenes de envío a direcciones arbitrarias junto con los documentos necesarios para que las mercancías salgan físicamente del almacén, fabricar cartas porte, actas de recepción o transferencia y registros, y además exponer datos de clientes como nombres y direcciones de entrega. En la práctica, las mercancías salen con documentación de apariencia legítima.
Por eso las vulnerabilidades web ordinarias tienen un peso inusualmente grande en un WMS. Para un atacante externo o un interno que explore más allá de su función asignada, un control de acceso roto podría abrir una ruta hacia otra zona del almacén, permitir la manipulación de las tareas de otros trabajadores, autorizar operaciones de excepción no permitidas o exponer APIs administrativas. Una falla de falsificación de solicitudes del lado del servidor (SSRF) obligaría al servidor del WMS a llegar a recursos que un atacante externo no puede tocar directamente y, si la red es plana o solo está segmentada de manera formal, ese servidor a su vez podría llegar a paneles de administración internos, interfaces de servicios en la nube o sistemas cercanos a la red operativa, y convertir un solo error web en un puente entre TI y OT.
Sin embargo, los ataques a un WMS no siempre apuntan directo a la aplicación. Como vimos al rastrear al unicornio, el almacén está lleno de dispositivos conectados de confianza, que ya tienen acceso. Una terminal portátil lleva consigo acceso autenticado a la API del WMS como algo habitual, y quien se haga con el control de esa terminal lo hereda (por ejemplo, al escapar del modo quiosco). Según los permisos del dispositivo, eso podría hacer que se confirmen surtidos que nunca ocurrieron, se falsifiquen operaciones de recepción, se ajusten conteos de inventario o se marquen pedidos como completados, algo que los propios empleados del almacén podrían usar para eludir sus tareas asignadas.
Cuando el WMS está conectado a sistemas de control y automatización, el acceso al WMS puede extenderse a las operaciones físicas, incluidas las bandas transportadoras, los sistemas de clasificación, los elevadores, las puertas y las bombas.
Los PLC traducen las instrucciones del WMS y las entradas de los sensores en acciones físicas. Por lo tanto, comprometer un sistema que los controla crea la oportunidad de manipular esas acciones. El impacto puede ser tan simple como un desviador de clasificación que envía cajas por la ruta equivocada, una banda transportadora que entra en estado de error y genera un rezago, o un valor de sensor falsificado que hace que una línea se trate como libre cuando está llena.
Sin importar cómo se comprometa el WMS, la consecuencia para el negocio es la misma: corrupción del inventario, envíos no autorizados e interrupción operativa, cada uno de los cuales llega al cliente, al final, como una entrega tardía o perdida, el artículo equivocado en la caja o un domicilio personal expuesto ante un extraño.
Protegiendo al unicornio
Seguimos a nuestro unicornio por aplicaciones web y bases de datos, canales de radio y PDT, impresoras, bandas transportadoras, robots y la zona de carga. Como los entornos de almacén combinan componentes de TI, OT, inalámbricos, físicos y humanos, los controles de seguridad deben implementarse como una arquitectura de seguridad única y coordinada, y no como medidas aisladas. La segmentación de red debe ser un control fundamental, con una separación clara entre la TI corporativa, la OT del almacén, los dispositivos operativos, las redes de administración y los sistemas conectados de forma externa. La segmentación también debe extenderse entre instalaciones y entornos de clientes, de modo que cada sitio y cada integración con clientes quede aislado de los demás, lo que limita el impacto potencial de un compromiso. Un enfoque de confianza cero debe reforzar esta arquitectura al exigir autenticación y autorización explícitas para las conexiones entre sistemas, sin importar su ubicación en la red, y al aplicar acceso de privilegio mínimo siempre que sea posible. Las pruebas de penetración periódicas del entorno de TI corporativo, incluidos los servicios de dominio, la infraestructura de identidad y los endpoints, deben incorporarse al programa de seguridad del almacén.
Los controles de acceso físico y de red deben implementarse en conjunto. Debe restringirse el acceso a las instalaciones del almacén, los cuartos de red, los gabinetes de comunicaciones y las áreas operativas según la necesidad del negocio, con autenticación, monitoreo y registro de accesos adecuados. La infraestructura de red debe reforzarse mediante controles como la seguridad de puertos de switch, restricciones de acceso basadas en MAC cuando corresponda, e IEEE 802.1X con EAP-TLS para una autenticación sólida de dispositivos y usuarios. También se debe configurar de forma segura y revisar con regularidad los equipos de red, para garantizar que las interfaces no utilizadas, los protocolos de administración inseguros, las credenciales predeterminadas y los servicios innecesarios estén deshabilitados.
Las aplicaciones web y su infraestructura de soporte deben regirse por un ciclo de vida de desarrollo seguro de software (SSDLC), que incluya requisitos de seguridad, prácticas de codificación segura, revisión de código y de dependencias, y evaluación de seguridad de las aplicaciones antes de su implementación y durante todo su ciclo de vida. Se deben monitorear y actualizar de forma continua las aplicaciones y los componentes de terceros, con un proceso definido de gestión de vulnerabilidades y parches. Esto debe incluir de manera explícita los sistemas de gestión de almacén (WMS), los portales del almacén, las APIs y otras aplicaciones que ofrezcan funcionalidad operativa o dirigida a los clientes.
Las tecnologías inalámbricas requieren de una evaluación específica y una ingeniería de seguridad adecuada. Deben realizarse estudios de radiofrecuencia para establecer la cobertura esperada, identificar señales no autorizadas o inesperadas, validar la disponibilidad y la protección de las comunicaciones operativas y determinar si las implementaciones inalámbricas crean rutas de acceso no previstas hacia las redes del almacén. La seguridad inalámbrica debe evaluarse no solo desde la perspectiva de la conectividad, sino también en cuanto a autenticación, cifrado, aprovisionamiento de dispositivos, exposición de protocolos, resiliencia ante interferencias y el impacto potencial de dispositivos no autorizados.
Los dispositivos operativos del almacén deben incorporarse a los procesos de seguridad de endpoints y de gestión de vulnerabilidades de la organización. Los dispositivos deben recibir actualizaciones de seguridad y parches de firmware según un calendario definido, con corrección acelerada para las vulnerabilidades críticas. Deben realizarse evaluaciones de seguridad periódicas para identificar debilidades en la configuración de los dispositivos, las aplicaciones, los servicios expuestos y los mecanismos de autenticación.
La seguridad del personal debe formar una capa adicional de la arquitectura de seguridad del almacén. En la mayoría de los entornos industriales y de sistemas de control industrial (ICS), entrar implica pasar verificaciones de antecedentes, contar con las calificaciones pertinentes o acreditar experiencia previa; el propio proceso de contratación actúa como filtro. Un almacén es diferente. Los puestos de clasificación, empaque y reparto se cubren con rapidez y en volumen, y por lo general no exigen experiencia previa, certificación ni formación especializada. Una persona común puede llegar directo de la calle, ser contratada en unos días y tener de inmediato acceso físico legítimo a las instalaciones. Por lo tanto, conviene considerar un enfoque de contratación más restrictivo y basado en el riesgo, en particular para los puestos que dan acceso a áreas sensibles, sistemas operativos, infraestructura de red o activos de los clientes.
En última instancia, todas estas medidas persiguen el mismo objetivo: proteger la continuidad y la confiabilidad del almacén en su conjunto. Esto importa porque los almacenes reales manejan alimentos, medicinas, piezas de maquinaria y los millones de cosas cotidianas de las que dependen a diario las personas y las empresas. Proteger su viaje significa ver el almacén tal y como es hoy: un único sistema digital con puertas, motores, estanterías y señales de radio, y con consecuencias muy reales cuando falla. Y, si el programa de seguridad funciona, el cliente nunca se entera de que algo de esto ocurrió. El unicornio solo aparece en la puerta a la hora prevista.
Si las operaciones de tu almacén dependen de sistemas interconectados como estos, podemos ayudarte a identificar las brechas antes de que lo haga un adversario. Ponte en contacto con nosotros para hablar de una evaluación de seguridad.


Índice
- Introducción
- La búsqueda del unicornio
- La caza del unicornio
- ¡El unicornio está acorralado!
- Vectores de ataque iniciales
- Servicios expuestos a internet
- Wi-Fi, Bluetooth y otros canales de radio
- Red física
- Escáneres de código de barras
- Terminales de datos portátiles
- Impresoras
- Impacto en los procesos logísticos (ataques al WMS)
- Protegiendo al unicornio
De los mismos autores
En la misma categoría
Las aventuras de un unicornio de papel en las entrañas de un almacén moderno