

Autores

Desde finales de 2025, en Steam Workshop (el taller integrado en Steam para desarrollar y compartir contenido creado por los usuarios) se distribuye malware. El objetivo principal de los atacantes es el robo de cuentas de jugadores, sobre todo de China y Rusia. Los atacantes propagan código malicioso mediante Wallpaper Engine, una aplicación de fondos de pantalla dinámicos en Steam, y explotan su mecanismo de distribución de archivos en Steam Workshop como vector de infección. El malware se oculta dentro de paquetes de wallpapers que los usuarios comparten entre sí. La ejecución de este tipo de wallpapers puede provocar el robo de la cuenta de Steam y la instalación de puertas traseras o criptomineros en el sistema de la víctima.
Qué es Wallpaper Engine
Wallpaper Engine es una aplicación que permite instalar fondos de pantalla animados en el escritorio del usuario. Existen versiones para los sistemas operativos Windows y Android, pero solo analizamos la versión para Windows. Gracias a la amplia comunidad de Steam, la aplicación es bastante popular (tiene alrededor de 100 mil usuarios activos al día y algo menos de un millón de reseñas). Wallpaper Engine incluye un editor de wallpapers integrado para crear proyectos propios y admite varios tipos de wallpapers:
- video (formatos MP4, WebM y otros);
- escena (wallpapers interactivos creados en el editor integrado);
- página web (páginas HTML con soporte para JavaScript, CSS, así como recursos de audio y video);
- aplicación (ventanas activas de cualquier software de terceros compatible con Windows, que Wallpaper Engine instala como fondo del escritorio).
El último tipo, el wallpaper de aplicación, es un software independiente. Entre ellos puede haber juegos que se ejecutan directo en el escritorio, planificadores y calendarios, sistemas de monitoreo y utilidades para medir el uso de la tarjeta de video o el procesador, entre otros.
Wallpapers de aplicación: un riesgo de seguridad
El propio concepto de “wallpaper de aplicación” abre la puerta a la ejecución de código de terceros directo en el sistema. Los atacantes aprovecharon esta función y comenzaron a insertar malware en este tipo de wallpapers. Como se mencionó, Wallpaper Engine usa las funciones de Steam Workshop para el intercambio de wallpapers creados. Este intercambio permite que los usuarios creen wallpapers y los publiquen en Steam Workshop para su libre descarga e instalación, lo que atrae a los atacantes.
Identificamos en Steam Workshop decenas de wallpapers de aplicación maliciosos, cada uno descargado miles o decenas de miles de veces:
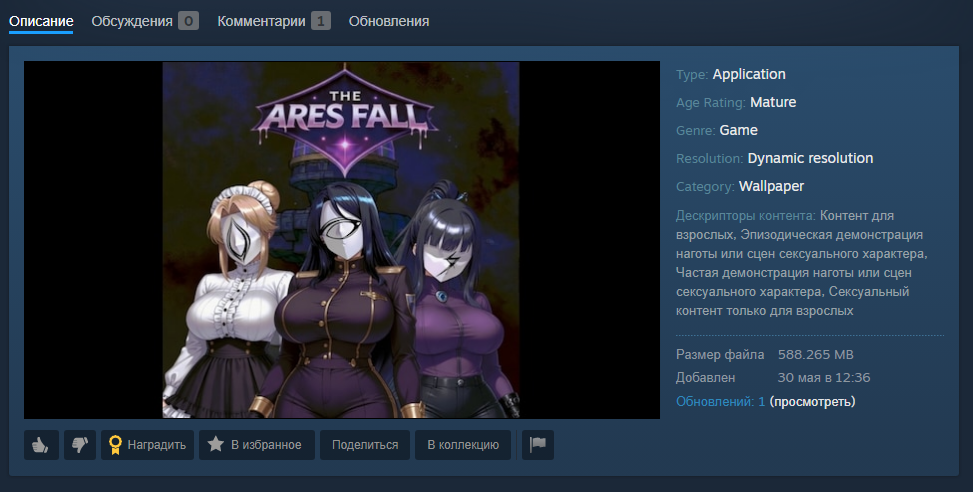
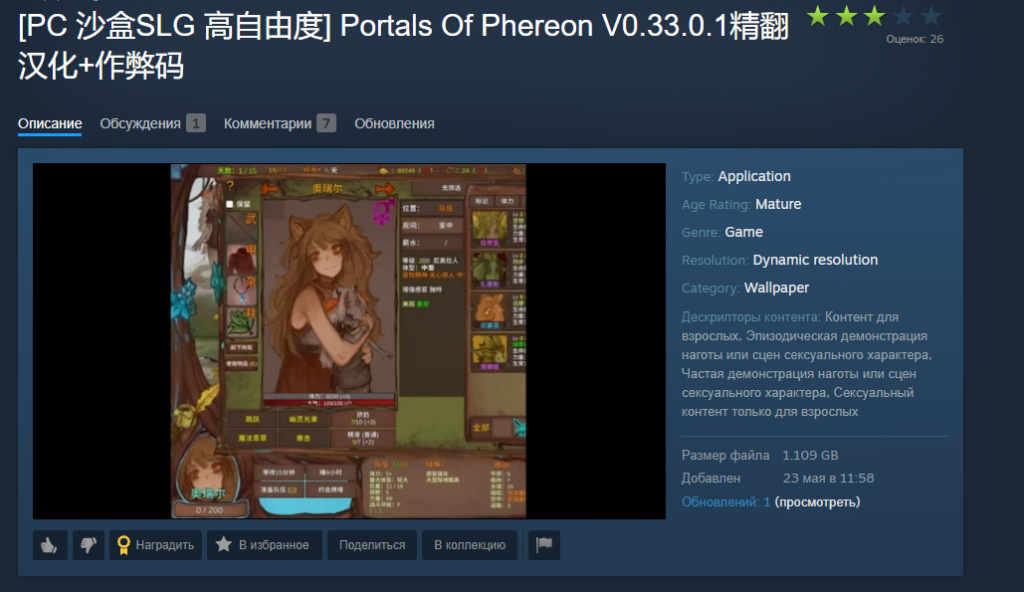
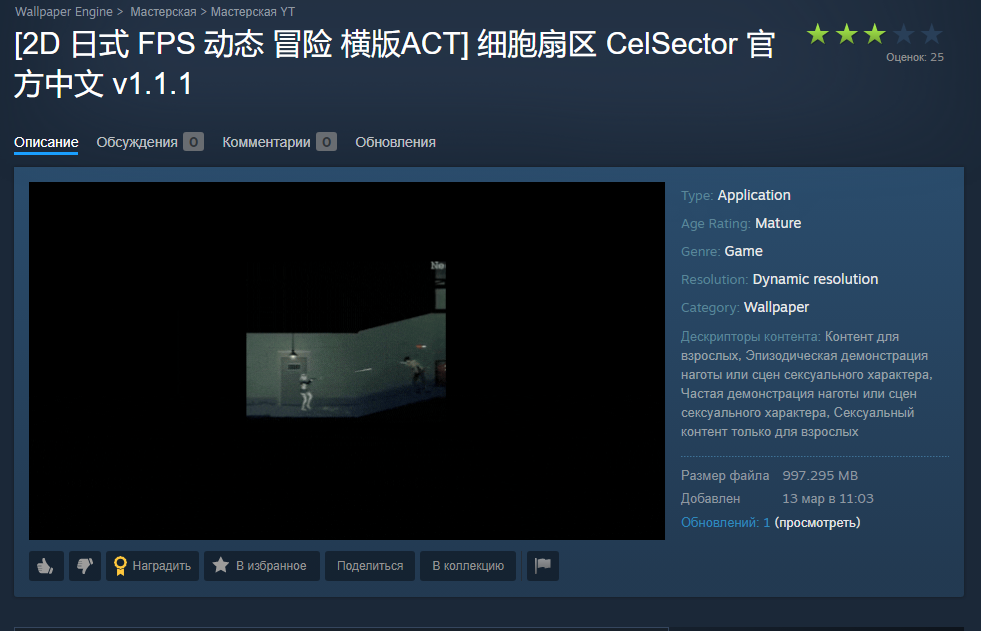
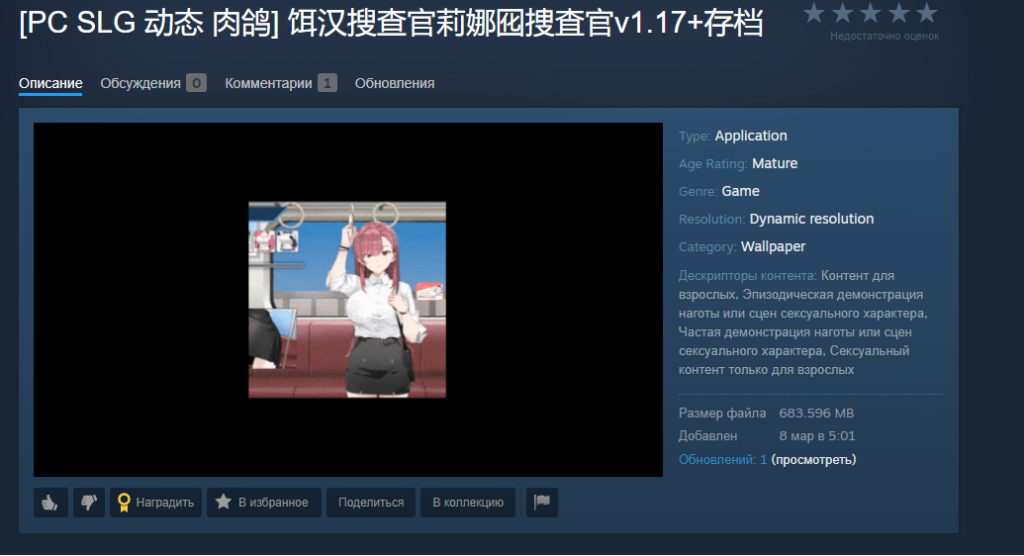
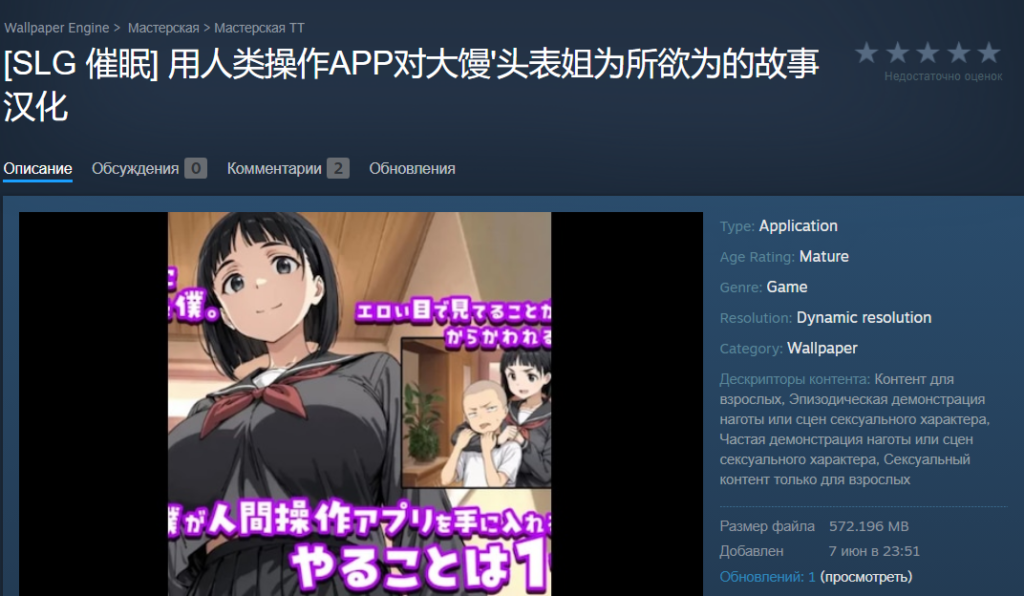
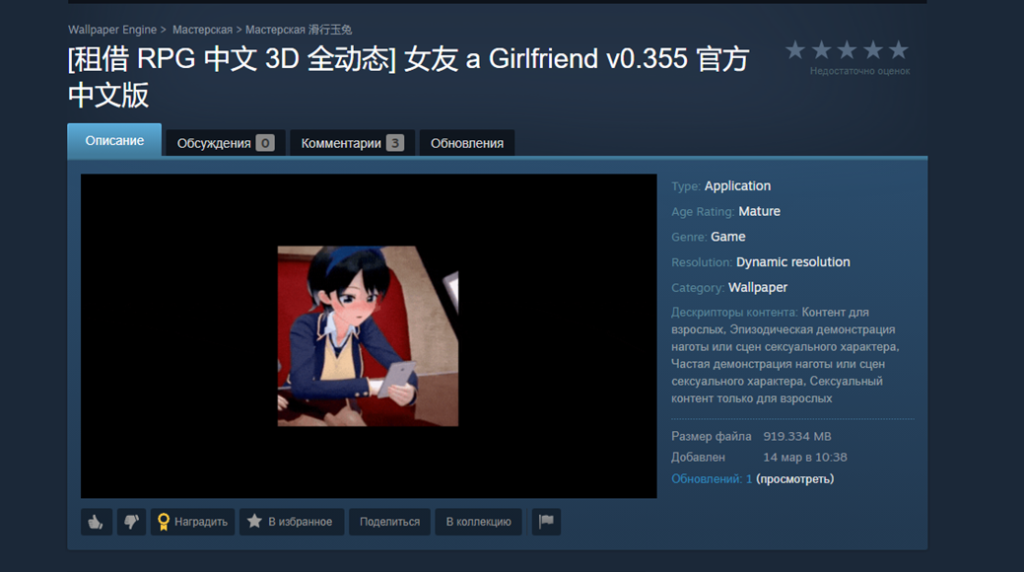
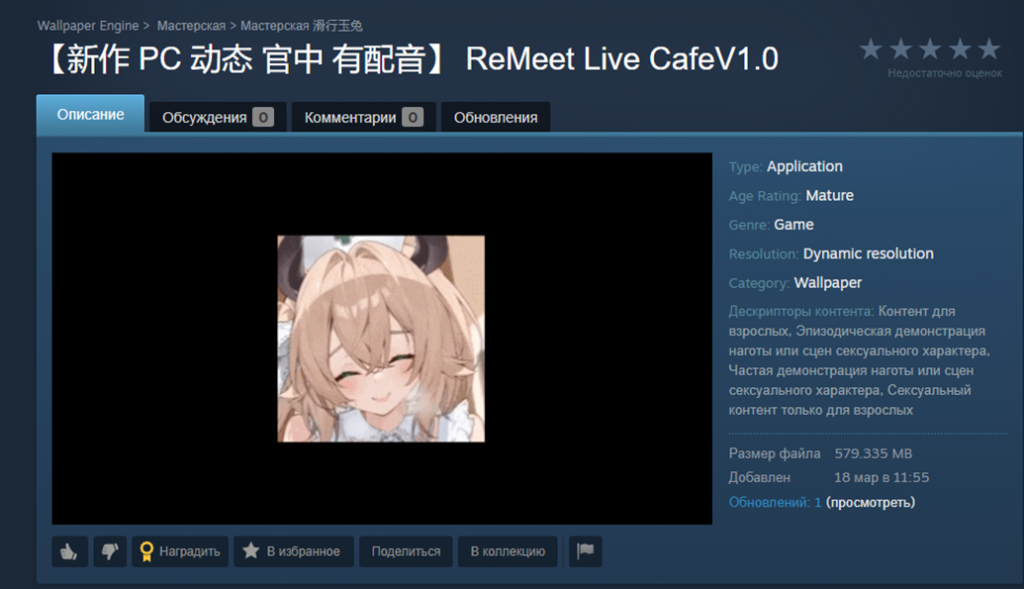
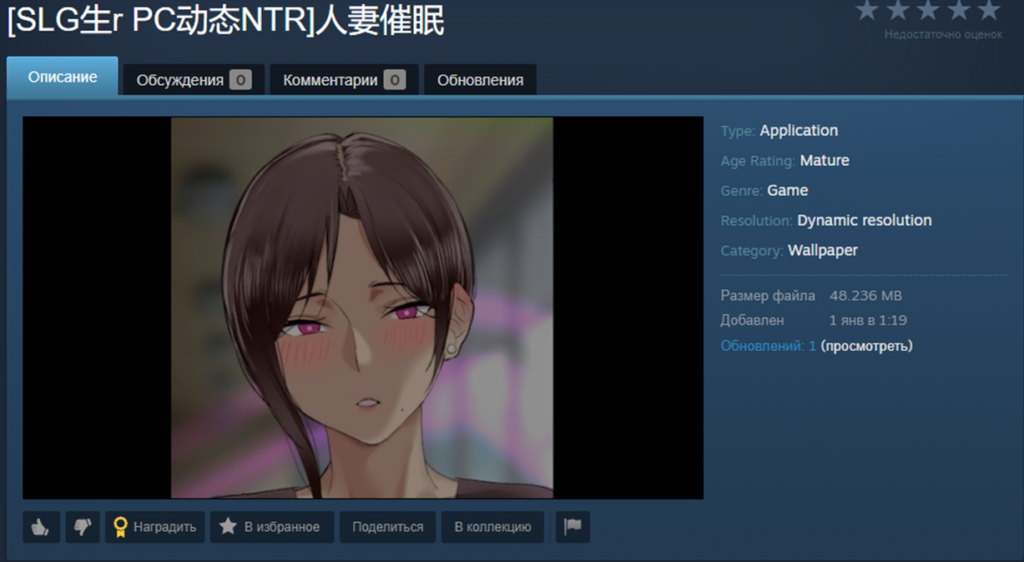
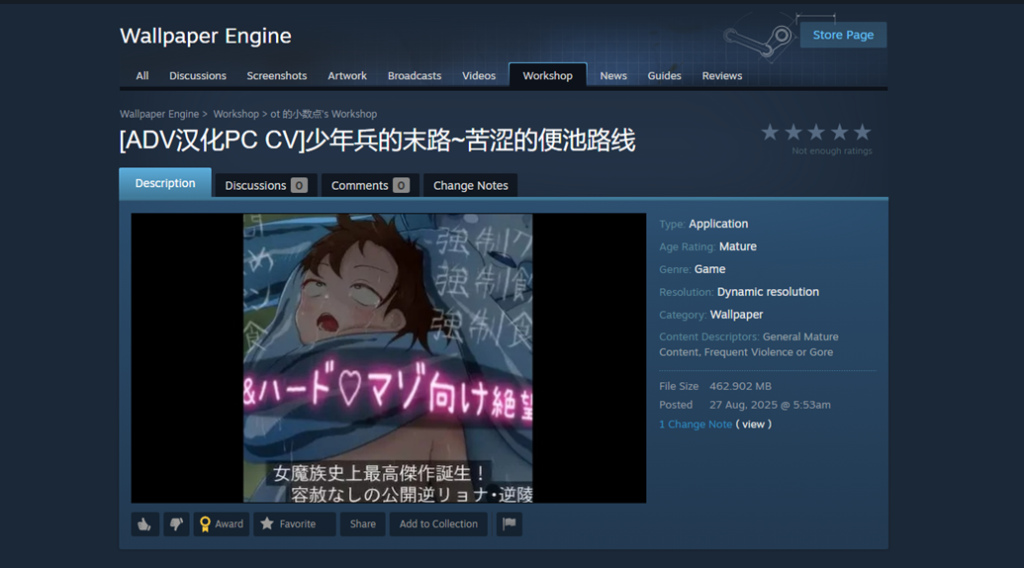
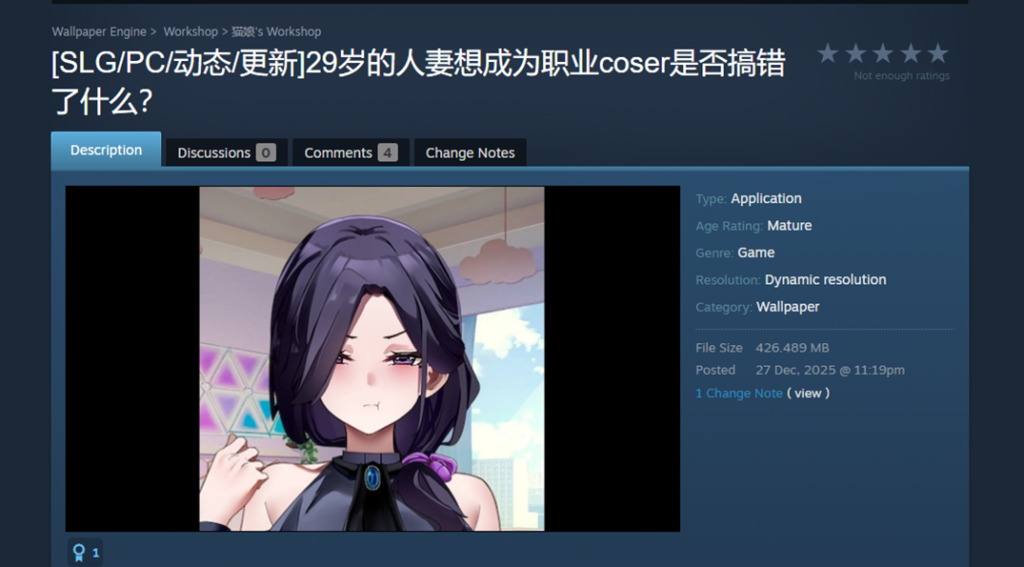
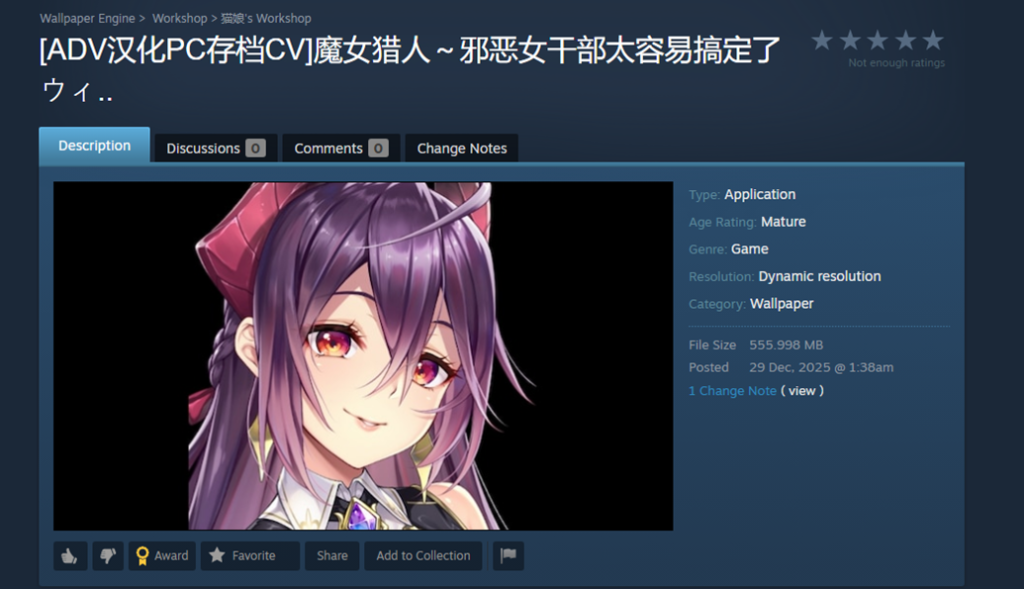
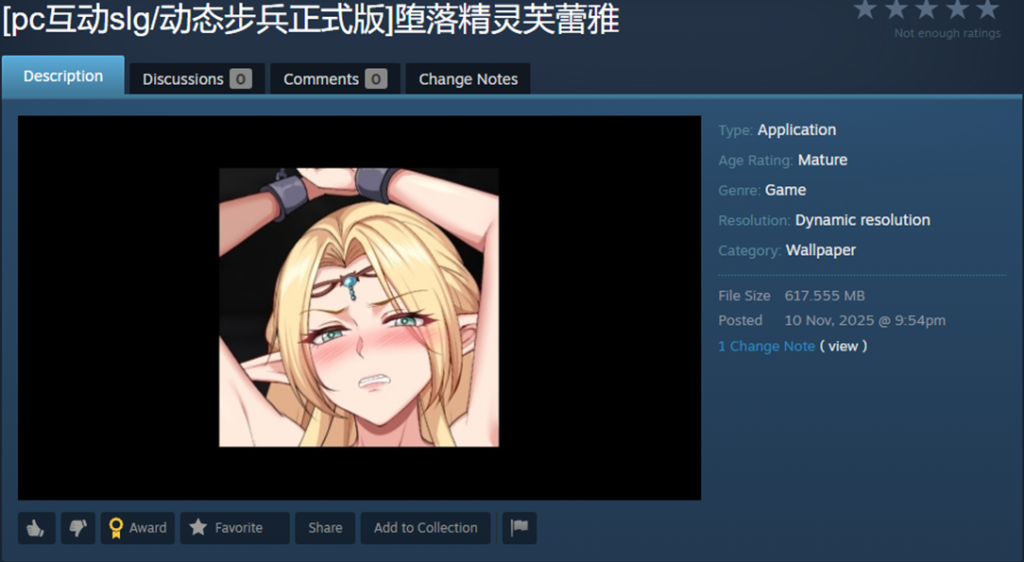
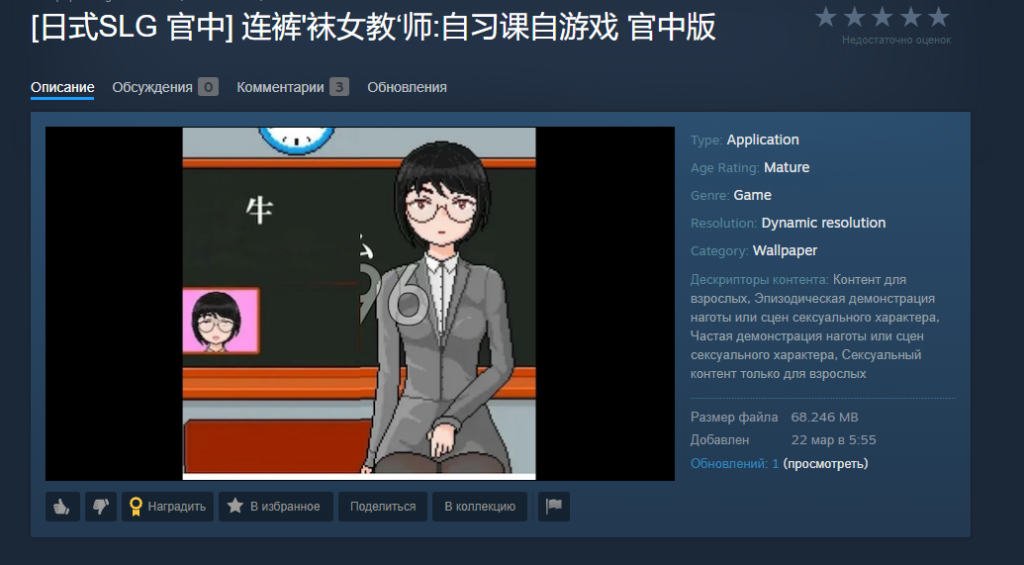
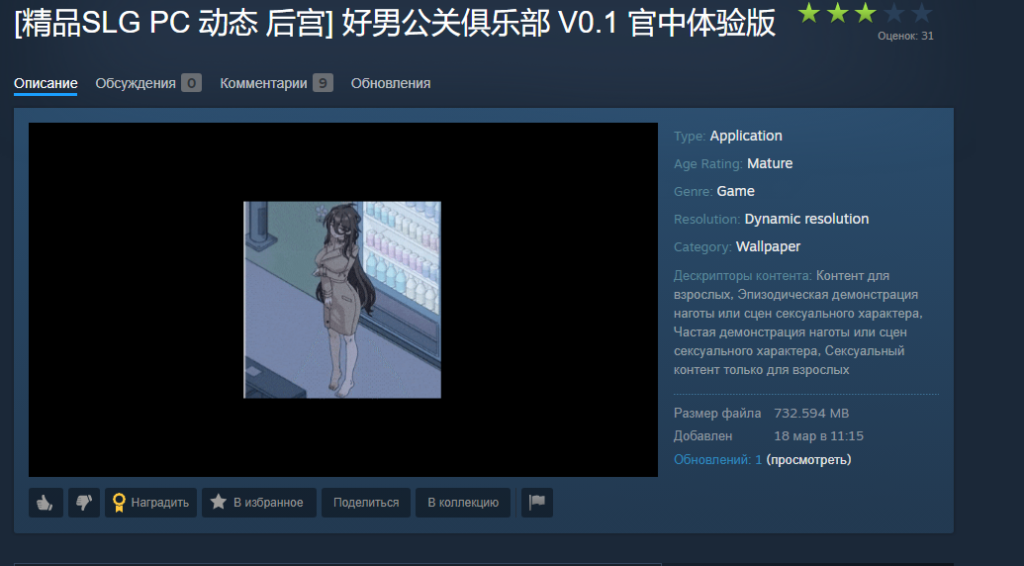
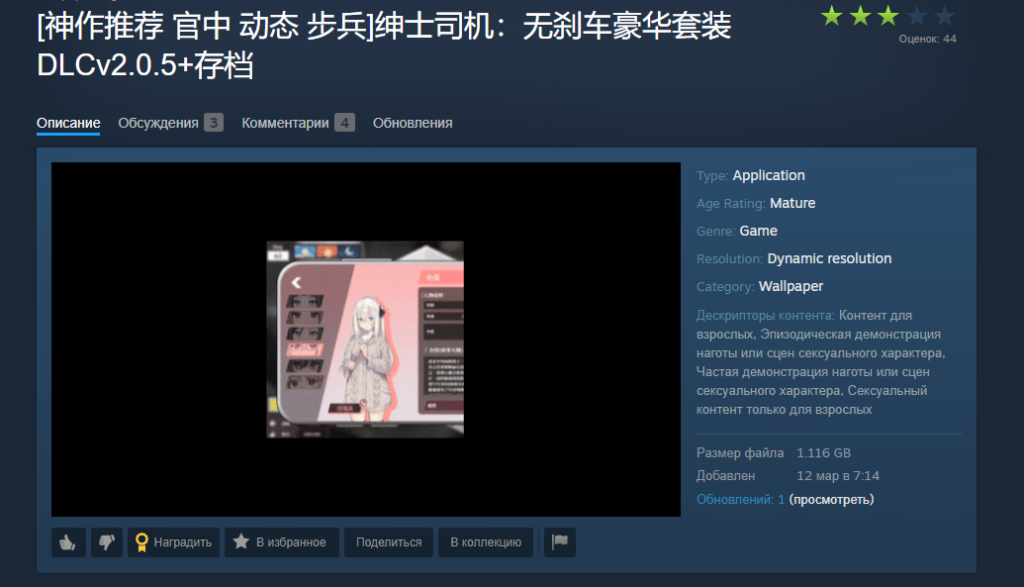
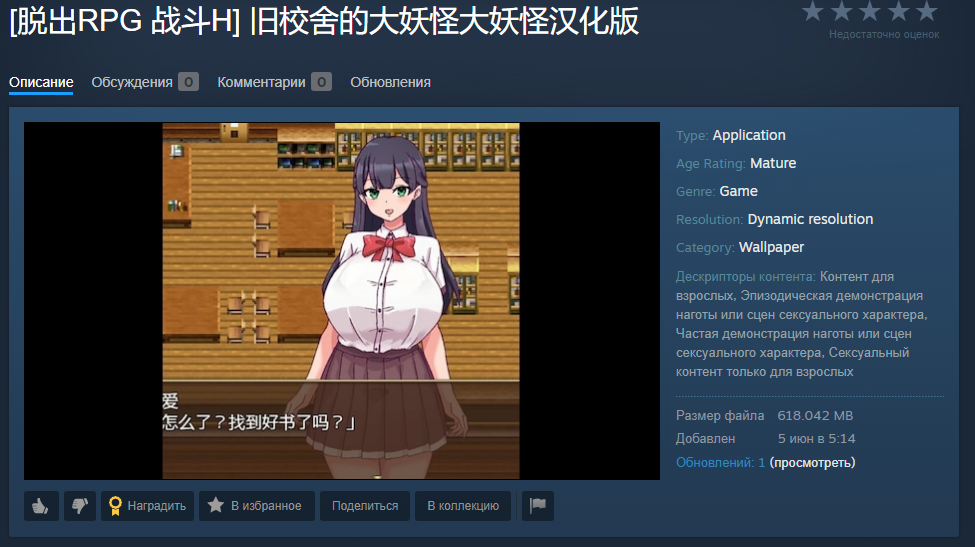
Al analizar estos wallpapers, identificamos dos tipos de distribución.
- Un archivo comprimido que contenía wallpapers ejecutables y archivos maliciosos. Como carga útil maliciosa se podían usar, por ejemplo, archivos EXE, bibliotecas DLL y scripts.
- En otros casos, los atacantes también incluían código malicioso en un archivo comprimido protegido con contraseña. La víctima debía introducir la contraseña, o lo hacía un script automáticamente. Los atacantes registraban la contraseña en el propio nombre del archivo comprimido o en un archivo de configuración en formato JSON, que se instalaba junto con los archivos originales del wallpaper. En los demás casos, la carga útil maliciosa se ejecutaba de forma automática tras la selección e instalación del wallpaper por parte del usuario.
Análisis de un wallpaper malicioso con un juego
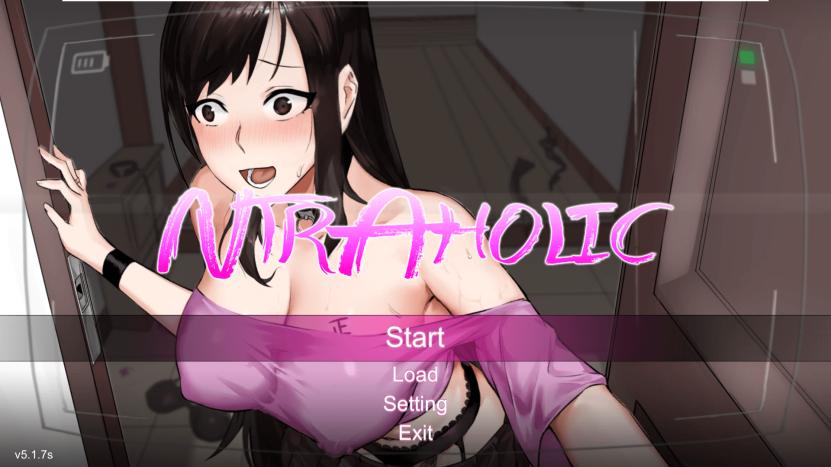
Pantalla principal del wallpaper de aplicación
En la captura de pantalla anterior se muestra un ejemplo de wallpaper que identificamos en diciembre de 2025. Tras su ejecución, el usuario no veía nada sospechoso. El wallpaper tenía un juego integrado que se iniciaba correctamente y funcionaba sin problemas aparentes, y los botones de control del juego en el escritorio seguían siendo funcionales. Sin embargo, entre bastidores ocurría el proceso de infección y, minutos después, el usuario podía descubrir que su cuenta de Steam había sido robada y que había malware ejecutándose en su equipo: los archivos se cifraban mediante un “ransomware” y el rendimiento del sistema caía debido a un minero.
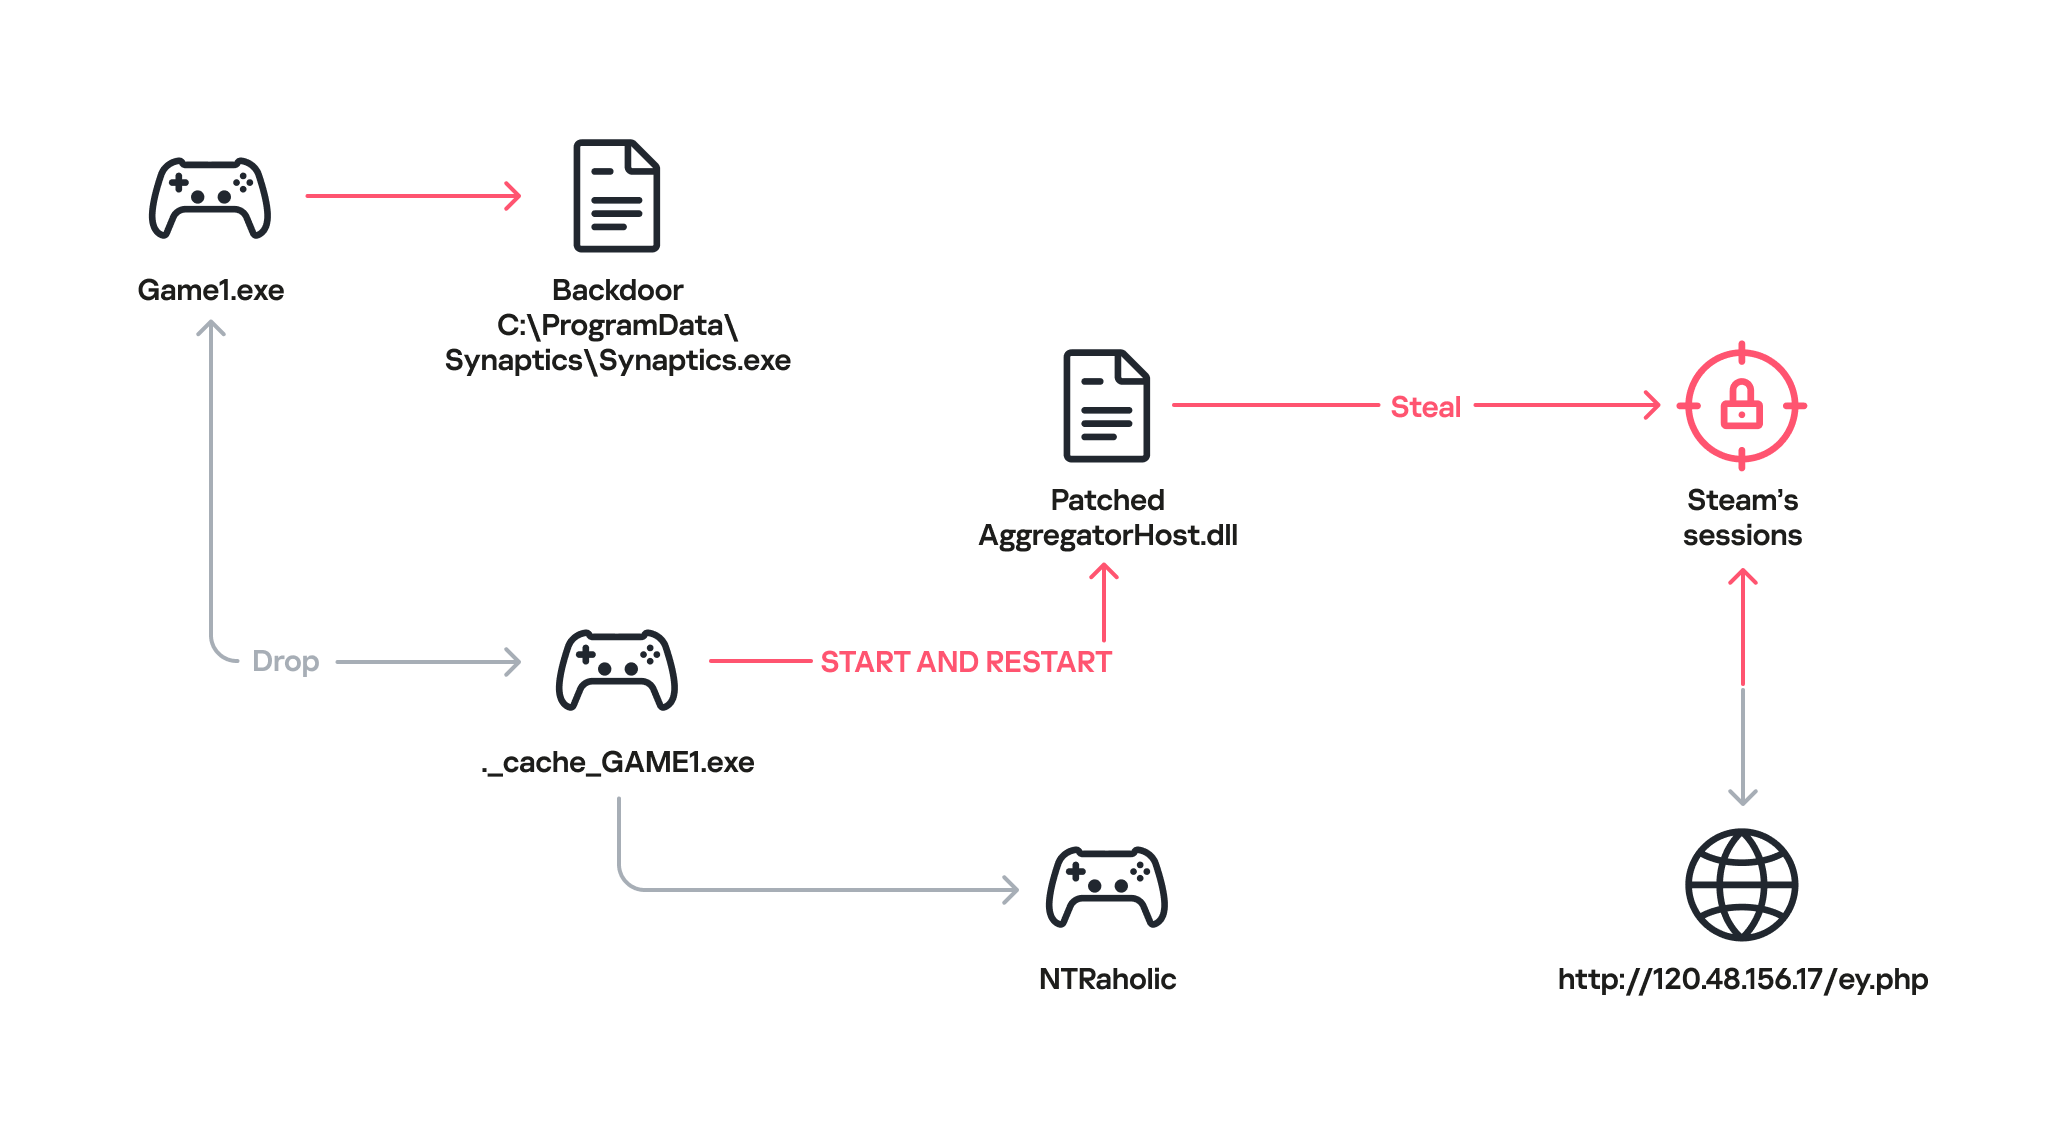
Esquema de implementación del malware
Tras la ejecución del wallpaper con el juego, se instalaba en el sistema de la víctima una puerta trasera (Synaptics.exe) de la familia DarkKomet, junto con el ejecutable ._cache_GAME1.exe, que iniciaba el juego NTRaholic.
Al mismo tiempo, el módulo ._cache_GAME1.exe instalaba la biblioteca AggregatorHost.dll, modificada por el atacante, que contenía carga útil maliciosa adicional. La funcionalidad de este “parche” era limitada: su función principal era buscar la aplicación de Steam para interceptar los datos de la cuenta.
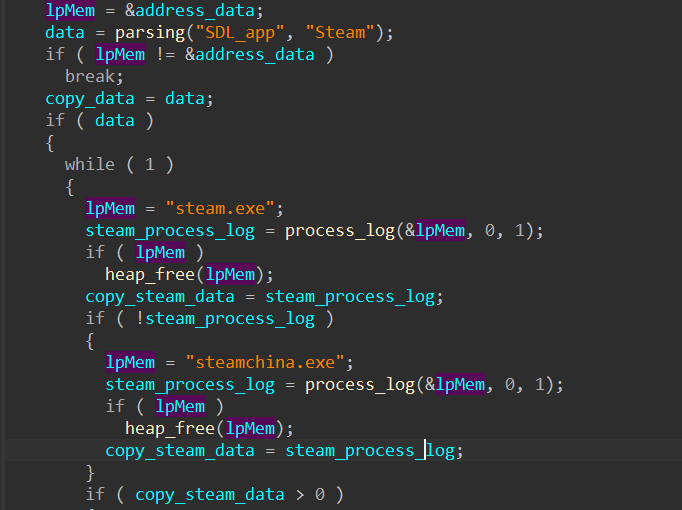
Búsqueda de la aplicación de Steam
A continuación, la biblioteca modificada secuestraba la sesión activa de Steam.
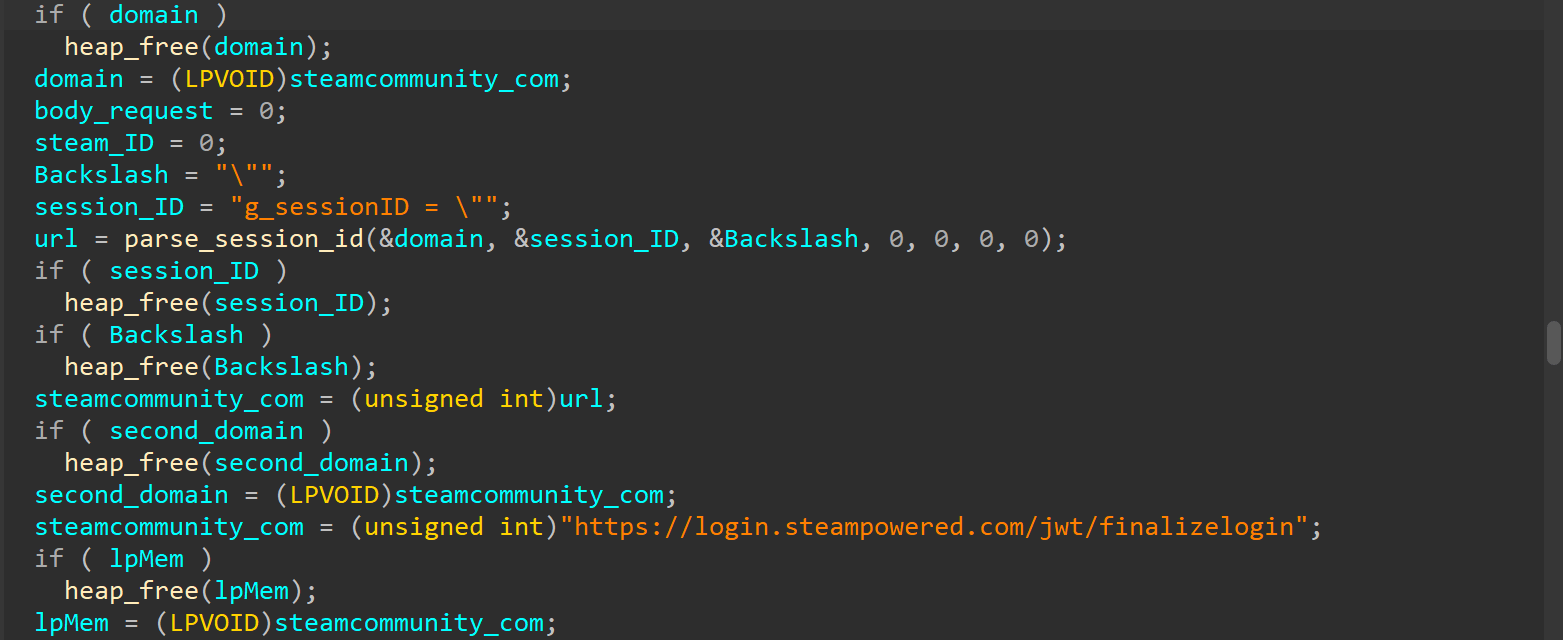
Secuestro de la sesión web del usuario de Steam
A continuación, la biblioteca AggregatorHost.dll enviaba todos los datos recopilados a la dirección hxxp://120.48.156[.]17/ey.php, perteneciente a los atacantes. La sesión secuestrada podía usarse para distribuir wallpapers maliciosos en Steam Workshop.
Atribución y víctimas
La muestra de wallpaper malicioso que se compartió antes es solo una de las numerosas variantes que encontramos durante la investigación. A través del mecanismo de “wallpaper de aplicación”, identificamos la distribución de una amplia variedad de malware: desde stealers populares hasta puertas traseras, criptomineros y botnets.
La gran variedad de herramientas utilizadas sugiere que detrás de los ataques hay grupos de hackers dispersos que actúan de forma independiente entre sí. El público objetivo principal de los ataques son los usuarios de China, como lo indica el estilo de diseño y los nombres de los wallpapers, así como las estadísticas: nuestras soluciones detectaron el 89% de los intentos de descarga de wallpapers maliciosos precisamente en China. Aun así, nada impide que los atacantes realicen campañas similares en otras regiones. En segundo lugar en número de descargas se ubica Rusia, con el 5.5%, seguida de Singapur (1.4%), Hong Kong (0.9%), Alemania (0.9%), Vietnam (0.9%), India y Canadá (0.5% cada uno).
Número de descargas de wallpapers maliciosos (download)
Cómo protegerse
Nuestra investigación muestra que incluso plataformas de confianza, como Steam Workshop, pueden ser fuente de infección. En la mayoría de los casos, identificamos malware que ya conocíamos bien: por ejemplo, la puerta trasera DarkKomet, los stealers Lumma y Vidar, y el cargador RenEngine. Las soluciones de Kaspersky son capaces de detectar y bloquear todas las cargas útiles maliciosas mencionadas antes, sin importar su nivel de complejidad, incluso mediante métodos de protección proactiva. A continuación se presentan ejemplos de veredictos asignados a los objetos identificados durante la investigación:
- HEUR:Trojan-PSW.Win32.gen
- HEUR:Trojan-PSW.Win32.Python.gen
- HEUR:Backdoor.Win32.DarkKomet
- Trojan-Dropper.Python.Agent
- HEUR:Trojan-Ransom.Win32.Gen.gen
- PDM:Trojan.Win32.Generic.
En el momento de la publicación, el equipo de Steam había eliminado los wallpapers maliciosos identificados y sus enlaces. Sin embargo, dada la aparición constante de nuevos wallpapers infectados en Steam Workshop, es imprescindible usar herramientas de análisis de malware antes de ejecutar este tipo de wallpapers.
Indicadores de compromiso
MD5
- 95856f2ce428c728d9781d3296558068
- af080780cca2acd1d082ce01e7cc346a
- c133c3dd9f7d6934598025047df41abf
- d1693bbff456ae8fa3360446706df6da
- 8c2cc585ad8a13a72a704c0fda0c9854
- b9fa763a53da3eea742d0f3c845a8c09
- ded08ae5df7f1b12e5fdb767dbbed0b1
- 20965254e29104986e11939decd39549
- 18dedc0009f0927cba6425c84cce9883
- 0f4f01c6d495abb37403072dd017ce8d
- 5620f01284329f561b1839a36be55355
- fe1f6485013cd5e6d5cf718049b0b8d6
- 74414ed4b63aadec039b603c32762b80
Servidores de comando y control (C2)
- http://202.144.192[.]29
- http://202.144.192[.]29/audit.php
- http://202.144.192[.]29/download2/Themes2.zip
- http://120.48.156[.]17
- http://120.48.156[.]17/ey.php?ka=user1&id
- http://brightly[.]to
- http://brightly[.]to/download2/Themeszip
- https://www.dropbox[.]com/s/zhp1b06imehwylq/Synaptics.rar?dl=1
- https://docs.google[.]com/uc?id=0BxsMXGfPIZfSVzUyaHFYVkQxeFk&export=download/
Wallpapers maliciosos
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3603213159
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3591930233
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3584318845
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3436875036
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3633494498
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3556591375
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3635875825
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3601924072
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3605588743
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3553253793
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3462675635
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3605621824
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3610240788
- https://steamcommunity[.]com/sharedfiles/filedetails/?id=3610366547
Actualización del 17 de junio
Tras la publicación del artículo, logramos confirmar que los wallpapers maliciosos ya estaban presentes en la aplicación desde agosto de 2025.
Jugadores en riesgo: decenas de fondos de pantalla maliciosos para Wallpaper Engine descubiertos en Steam Workshop